
Mass Adoption Security: Das Signiergerät ist ein Handy, das du schon hast
Das Gerät, das deine Schlüssel verwahrt, sollte auf dem Versandweg am schwersten anzugreifen und am leichtesten einzurichten sein. Wir glauben, dieses Gerät liegt schon in deiner Schublade.
Auf dieser Seite
Zwei Wege zu einem Signiergerät
Ein spezielles Signiergerät (Signer) beginnt sein Leben in einer Fabrik als bekanntes Produkt. Es geht an einen Distributor, dann an einen Händler, dann an einen Kurierdienst und schließlich auf deinen Schreibtisch. Jedes Glied dieser Kette ist eine Stelle, an der jemand die Box öffnen kann. Die Box verrät, was sie ist. Der Weg ist kurz und bekannt. Und irgendwo unterwegs landen dein Name, deine Adresse und die Tatsache, dass du Krypto besitzt, in einer Kundendatenbank.
Ein Handy nimmt einen anderen Weg. Es reist mit einer Milliarde anderer Handys durch dieselben Läden, und nichts daran sagt „Signiergerät“, bis du es dazu machst. Niemand kann vorher wissen, welches Handy das sein wird, also gibt es kein Regal, an dem sich manipulieren ließe, und keine Liste, die durchsickern könnte. Du kannst es überall kaufen, aus jedem beliebigen Grund, bar, oder einfach das nehmen, das du letztes Jahr ausgemustert hast.
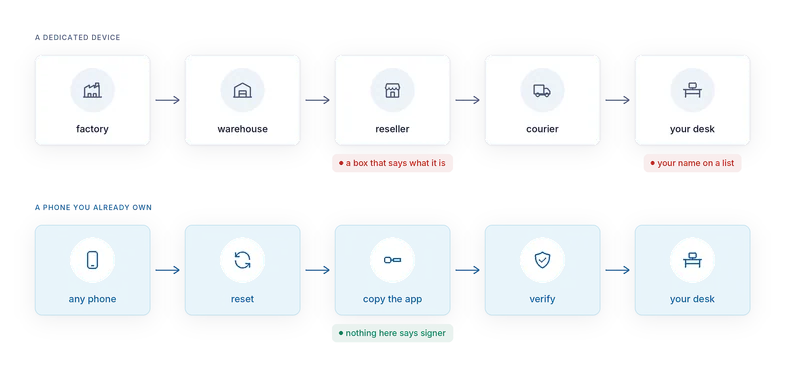
Wir nennen das Mass Adoption Security, also Sicherheit durch Massenverbreitung. Am sichersten ist das Gerät, das die Leute schon haben. Und am zuverlässigsten richten sie das Gerät ein, das ihnen bereits gehört. Niemand kauft etwas, niemand landet in einer Datenbank, und einen Händler zum Unterwandern gibt es auch nicht.
Was ein Handy hat und eine Box nicht
Einen Bildschirm. Sechs Zoll, hohe Auflösung, Touch. Darauf passen eine vollständige Adresse, ein dekodierter Contract-Aufruf und eine Warnung in klaren Worten. Blindes Signieren (Blind Signing) ist zu einem großen Teil ein Problem der Bildschirmgröße, und das hat ein Handy nicht.
Funk und Kamera, schon an Bord. Die Kamera für QR-Codes, Bluetooth LE für den Schreibtisch, NFC zum Antippen. Drei Wege über den Air Gap, ohne Zubehör zu kaufen.
Bessere Hardware, als ihr Ruf vermuten lässt. Moderne Android-Handys haben einen hardwaregestützten Keystore und Verified Boot. AirNox Vault weigert sich, den Tresor auf einem Gerät anzulegen, auf dem der Wrapping Key nicht in sicherer Hardware landet. Auf unterstützten Modellen ist diese Hardware ein zertifizierter Sicherheitschip.
Eine offene Plattform. Du kannst GrapheneOS nutzen, mit seinem Schalter für die Netzwerkberechtigung und dem gehärteten Speicher-Allocator. Die App läuft mit oder ohne Google-Dienste, auf Standard-Android oder auf einem gehärteten System.
Anonymität. Auf dem Schreibtisch ist es einfach ein Handy. Es steht auf keiner Liste von Leuten, die Krypto besitzen.
Die Installation ist absichtlich langweilig
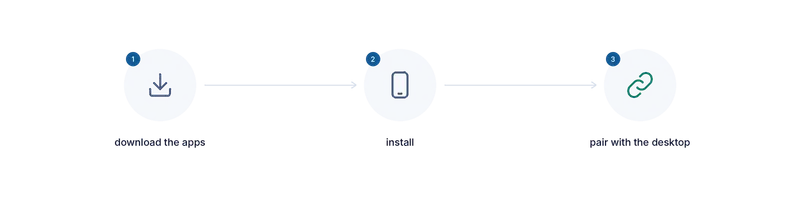
Das Handy geht nie online, nicht einmal, um die App zu holen. Zieh die SIM-Karte. Setz das Handy zurück. Gib ihm nie ein WLAN-Passwort. Bau die APK am Computer selbst oder lade unsere signierte APK herunter, direkt bei uns oder aus einem App-Store. Kopier die Datei selbst per Kabel aufs Handy. Wenn es unsere APK ist, prüfe ihre Signatur gegen die, die wir veröffentlichen. Dann leg das Kabel weg.
Die App selbst hat in keinem Build eine Internetberechtigung, also verweigert ihr das Betriebssystem jeden Socket. Backups sind abgeschaltet. Bildschirme mit Geheimnissen sind von Screenshots ausgenommen. Die App sperrt sich bei Inaktivität und nach mehrfach falsch eingegebenen Passwörtern. Der Signiercode ist derselbe Kern, den auch der Desktop nutzt. Pro Chain gibt es also eine Implementierung zu prüfen, nicht zwei.
Das Vertrauen wandert von der Box zum Build
Bei einem Spezialgerät vertraust du einer versiegelten Box und der Firmware eines Herstellers. Bei AirNox Vault vertraust du einem Build, den du lesen kannst. Die App ist Open Source. Das Vertrauen wandert von etwas, das du nicht prüfen kannst, zu etwas, das du prüfen kannst, und für einen Build kann Open Source geradestehen.
Die ehrlichen Kompromisse
Ein Handy hat eine größere Angriffsfläche als ein Gerät mit nur einem Zweck. Genau deshalb darf dieses hier nie online gehen. Der Flugmodus ist ein Software-Schalter, also nimm die SIM-Karte heraus und gib nie ein WLAN-Passwort ein. Nutze das Handy für nichts anderes: Social-Media-Apps haben auf diesem Gerät nichts verloren.
Kein Sicherheitschip in einem Handy signiert mit den Kurven, die Blockchains verwenden. Der Chip schützt also den Schlüssel, der den Seed versiegelt, während die Signatur selbst für einen Moment im Speicher der App berechnet wird. Auf einem Gerät ohne Netz und ohne andere Apps ist das ein vertretbarer Kompromiss, und es ist derselbe, den die meisten Spezialgeräte ohne eigenen Signierchip auch eingehen.
Und die App erreicht das Handy über den Computer, von dem wir annehmen, dass er kompromittiert ist. Android prüft bei jeder Installation das Signaturzertifikat der App. Vergleiche den Fingerabdruck mit dem, den wir veröffentlichen, wenn möglich von einem zweiten Gerät aus, und wenn sie sich unterscheiden, brich ab.
Das sind die Grenzen. Alles andere am Handy ist ein Vorteil.
Die ganze Serie
- Annahme: Der Computer ist kompromittiert
- Mass Adoption Security: Das Signiergerät ist ein Handy, das du schon hast
- Drei Wege über den Air Gap: QR-Codes, Bluetooth LE und NFC
- Unsichtbar im Äther: ein Signiergerät, das kein Scanner findet
- Der Übertragungsweg gilt nie als vertrauenswürdig
- Was das Handy dir zeigt: Transaktionsanalyse auf dem Signiergerät
- Das Handy führt selbst Buch
- Der Tresor auf deinem Desktop: Argon2id und ein Profil, das Rateversuchen standhält
- dApps ohne Browser-Wallet
- Ein MCP-Server mit Regeln: KI-Agenten mit Limits
- Eine geschützte Wallet für alles
- Klein und nativ: C++, keine JavaScript-Runtime, von der Workstation bis zum Raspberry Pi