
Annahme: Der Computer ist kompromittiert
Die meisten Krypto-Diebstähle knacken keine Kryptografie. Sie beginnen auf einem ganz normalen Computer. AirNox Wallet ist für genau diesen Computer gebaut und geht davon aus, dass er bereits verloren ist.
Auf dieser Seite
Die Gefahr ist der Rechner, nicht die Mathematik
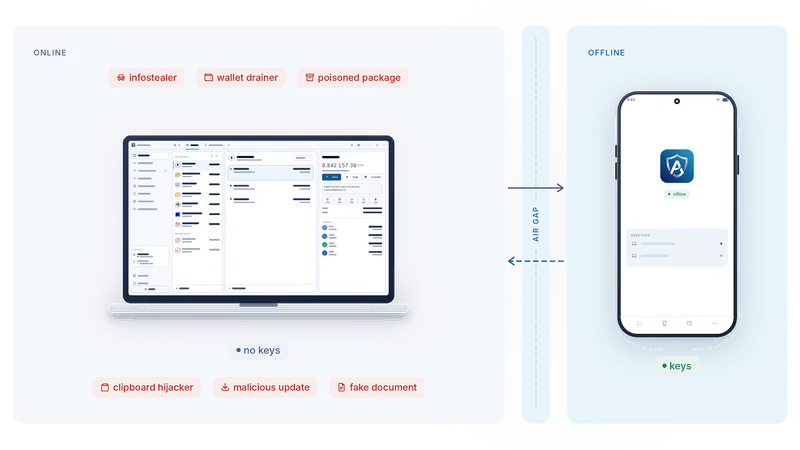
Überleg einmal, wie Guthaben tatsächlich aus einer Wallet verschwindet. Ein Paket in der Toolchain eines Entwicklers bringt etwas Zusätzliches mit. Eine Browser-Erweiterung (Browser Extension) liefert ein Update aus, das niemand gelesen hat. Ein Dokument ist gar kein Dokument. Eine Webseite zeigt eine Transaktion an und lässt dich eine andere signieren. Ein Tool für die Zwischenablage (Clipboard) tauscht eine Adresse aus, einen Moment bevor du sie einfügst.
Keiner dieser Angriffe berührt die Kryptografie. Jeder braucht dasselbe: einen privaten Schlüssel (Private Key) oder deine Zustimmung, auf einem Rechner, der mit dem Internet verbunden ist. Der Computer ist das Ziel, weil auf dem Computer der Schlüssel liegt.
Deshalb fiel die erste Designentscheidung bei AirNox Wallet leicht: Der Schlüssel darf dort nicht liegen.
Schlüssel weg vom Computer
AirNox Wallet läuft auf dem Desktop. Für sich allein ist sie eine vollständige native Wallet, der Seed liegt versiegelt in ihrem Tresor, und für den Alltag ist das ein solides Setup. Im AirGap-Modus geht sie einen Schritt weiter: Sie hält nie einen Schlüssel, mit dem sich dein Guthaben bewegen lässt. Sie kennt nur die Adressen, die du ihr zeigen wolltest. Damit erledigt sie online alles, was eine Wallet tut: Sie spricht mit dem Netzwerk, liest Kontostände und Verlauf, baut unsignierte Transaktionen, prüft sie und sendet ins Netz, was signiert zurückkommt.
Signiert wird in AirNox Vault, einer App auf einem Android-Handy, das nie online geht. Dort liegen die Seeds. Die App dekodiert jede Anfrage aus genau den Bytes, die sie signieren soll, zeigt Vorgang, Betrag, Beteiligte und Netzwerk an und signiert erst, wenn du auf Accept (Annehmen) tippst.
Zwischen beiden liegt ein Air Gap. Das Handy hat keinen Weg ins Internet, und hinüber gelangt immer nur zweierlei: eine Anfrage in die eine Richtung und eine Signatur zurück.
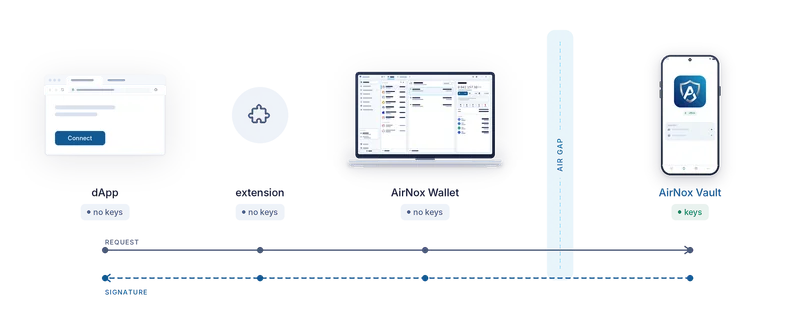
Was jede Station tut
Eine Anfrage kann auf einer Webseite beginnen, in der Wallet selbst oder bei einem KI-Agenten, der mit der Wallet verbunden ist. Egal, wo sie beginnt: Sie nimmt immer denselben Weg.
Die Browser-Erweiterung spricht die Standard-Wallet-Schnittstellen, die Websites erwarten. Sie hält keine Schlüssel und signiert nichts. Sie leitet die Anfrage über einen lokalen Kanal an den Desktop weiter.
Der Desktop dekodiert die Anfrage und prüft sie. Er erkennt Standardvorgänge, markiert alles, was einem davon nur ähnelt, kontrolliert Freigaben (Allowances) und Spender-Adressen und baut die unsignierte Transaktion. Dann übergibt er sie per QR-Code, Bluetooth LE oder NFC an das Handy.
Das Handy dekodiert die Anfrage noch einmal, aus genau den Bytes, die es signieren wird, und zeigt sie dir in klaren Worten. Was der Desktop über die Anfrage sagt, ist eine Behauptung. Was das Handy zeigt, ist die Wahrheit. Du liest es und tippst auf Accept, oder eben nicht. Zurück geht nur die Signatur.
Wo der Schlüssel liegt, entscheidet, was Malware tun kann
AirNox bietet dir zwei Schutzstufen. Am besten verstehst du sie im Vergleich mit dem schwächsten gängigen Setup: einer klassischen Wallet, die als Browser-Erweiterung läuft.
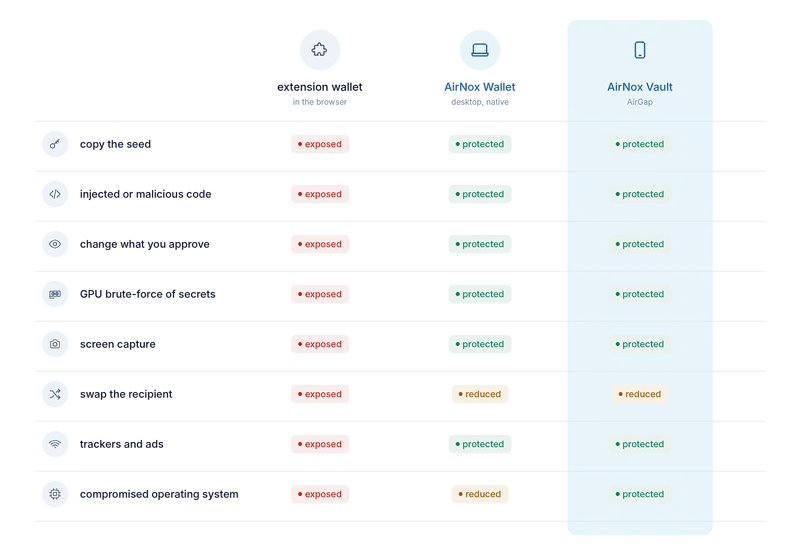
Eine klassische Browser-Wallet läuft in dem Programm des Computers, das Angriffen am stärksten ausgesetzt ist. Ihre Geheimnisse sind mit einer Verschlüsselung versiegelt, die moderne Grafikkarten im großen Stil per Brute Force knacken. Code, der in eine Seite eingeschleust wird, kann sie erreichen, und alles, was den Bildschirm aufzeichnet, kann sie sehen. Sie bringt Tracker und Werbung mit, schützt nicht vor einer ausgetauschten Adresse und frisst dabei den ganzen Tag Ressourcen.
AirNox Wallet auf dem Desktop ist eine andere Art von Programm, und sie verteidigt sich selbst. Sie ist in nativem C++ geschrieben, ohne Script-Engine, in die sich Code einschleusen ließe, und ohne Seite, die sich vergiften ließe. Einen Seed hält sie nur so lange im Speicher, wie sie ihn braucht, und löscht ihn gleich danach. Sie überwacht die Prozesse um sich herum und die Bibliotheken, die in sie geladen werden, damit fremder Code nicht unbemerkt in der Wallet läuft. Sie dekodiert und prüft jede Anfrage, damit das, was du freigibst (approve), genau das ist, was du siehst. Sie behält die Zwischenablage im Blick, falls dort eine Adresse ausgetauscht wird, und hält ihre eigenen Fenster aus Bildschirmaufnahmen heraus. Ihre gespeicherten Geheimnisse sind mit speicherintensivem (memory-hard) Argon2id versiegelt und im Sicherheitschip TPM 2.0 des Computers verankert, und dabei finden Grafikkarten keine Abkürzung. Und sie enthält keine Tracker. Für den Alltag ist sie für sich allein eine solide Wahl, und jede Sicherheitsfunktion in dieser Serie gilt für sie, ob ein Handy beteiligt ist oder nicht.
AirGap ist die höchste Schutzstufe obendrauf. Alles oben Genannte gilt weiterhin, und der Seed zieht auf ein Offline-Handy um. Selbst ein Angreifer, der das gesamte Betriebssystem in der Hand hat, findet auf dem Computer nichts zum Kopieren und keinen Weg, den Bildschirm zu verändern, auf dem die letzte Entscheidung fällt. Den Empfänger auszutauschen ist der einzige Angriff, der überall teilweise offen bleibt, weil Address Poisoning auf deine Augen zielt und nicht auf die Software. Die Adressbilder auf beiden Geräten sind dafür da, ihn abzufangen.
Was das nicht löst
Ein Offline-Signiergerät (Signer) zeigt dir die Wahrheit über das, was du signierst. Es kann dich nicht davon abhalten, zuzustimmen. Dein Seed-Backup bleibt deine Verantwortung, auf Papier oder Stahl und nicht in einem Passwortmanager. Und keine Wallet schützt dich vor jemandem, der dich zwingt, sie zu entsperren. Die Grenzen sollst du lieber von uns hören, als sie selbst zu entdecken.
Der Rest dieser Serie geht die Teile einzeln durch: warum das Signiergerät ein Handy ist, das du schon hast, die drei Wege über den Air Gap, wie das Handy im Äther unsichtbar bleibt, warum der Übertragungsweg nie als vertrauenswürdig gilt, was das Handy dir zeigt und wie es selbst Buch führt.
Die ganze Serie
- Annahme: Der Computer ist kompromittiert
- Mass Adoption Security: Das Signiergerät ist ein Handy, das du schon hast
- Drei Wege über den Air Gap: QR-Codes, Bluetooth LE und NFC
- Unsichtbar im Äther: ein Signiergerät, das kein Scanner findet
- Der Übertragungsweg gilt nie als vertrauenswürdig
- Was das Handy dir zeigt: Transaktionsanalyse auf dem Signiergerät
- Das Handy führt selbst Buch
- Der Tresor auf deinem Desktop: Argon2id und ein Profil, das Rateversuchen standhält
- dApps ohne Browser-Wallet
- Ein MCP-Server mit Regeln: KI-Agenten mit Limits
- Eine geschützte Wallet für alles
- Klein und nativ: C++, keine JavaScript-Runtime, von der Workstation bis zum Raspberry Pi