
मानकर चलिए कि कंप्यूटर हैक हो चुका है
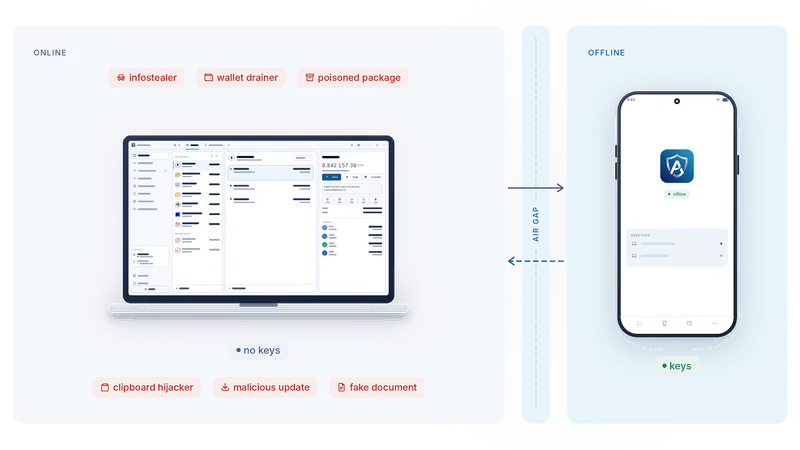
क्रिप्टो की ज़्यादातर चोरियों में क्रिप्टोग्राफी नहीं टूटती। वे एक आम कंप्यूटर से शुरू होती हैं। AirNox Wallet उसी कंप्यूटर के लिए बना है, और यह मानकर चलता है कि वह कंप्यूटर पहले ही हाथ से निकल चुका है।
इस पेज पर
खतरा मशीन है, गणित नहीं
सोचिए कि वॉलेट से फंड्स असल में कैसे निकलते हैं। किसी डेवलपर के टूलचेन का कोई पैकेज अपने साथ कुछ अतिरिक्त ले आता है। कोई ब्राउज़र एक्सटेंशन (browser extension) ऐसा अपडेट जारी कर देता है जिसे किसी ने पढ़ा तक नहीं। कोई डॉक्यूमेंट असल में डॉक्यूमेंट नहीं होता। कोई वेब पेज एक ट्रांज़ैक्शन दिखाता है और साइन किसी दूसरे पर करवाता है। कोई क्लिपबोर्ड (clipboard) टूल पेस्ट करने से ठीक एक पल पहले एड्रेस बदल देता है।
इनमें से कोई भी हमला क्रिप्टोग्राफी को छूता तक नहीं। हर एक को एक ही चीज़ चाहिए: इंटरनेट से जुड़ी मशीन पर एक प्राइवेट की (private key), या आपकी मंज़ूरी। कंप्यूटर निशाने पर इसलिए है, क्योंकि प्राइवेट की वहीं रहती है।
इसलिए AirNox Wallet में डिज़ाइन का पहला फैसला सीधा है: प्राइवेट की को वहाँ रहने ही न दें।
कीज़ कंप्यूटर पर नहीं
AirNox Wallet डेस्कटॉप पर चलता है। अपने आप में यह एक पूरा नेटिव वॉलेट है, जिसमें सीड (seed) उसके वॉल्ट में सील रहता है, और रोज़मर्रा के ऑपरेशन के लिए यह एक ठोस सेटअप है। AirGap मोड में यह एक कदम आगे जाता है: इसके पास कभी ऐसी कोई प्राइवेट की नहीं होती जिससे आपके फंड्स भेजे जा सकें। इसके पास सिर्फ वे एड्रेस होते हैं जो आपने इसे दिखाने के लिए चुने। उन्हीं के सहारे यह ऑनलाइन वह सब करता है जो एक वॉलेट करता है: नेटवर्क से बात करता है, बैलेंस और हिस्ट्री पढ़ता है, बिना साइन किए ट्रांज़ैक्शन बनाता है, उनकी जाँच करता है, और जो कुछ साइन होकर लौटता है, उसे ब्रॉडकास्ट करता है।
साइनिंग AirNox Vault पर होती है, जो एक Android फोन का ऐप है, और यह फोन कभी ऑनलाइन नहीं जाता। सीड इसी के पास रहते हैं। यह हर रिक्वेस्ट को ठीक उन्हीं बाइट्स से डिकोड करता है जिन पर इसे साइन करना है, ऑपरेशन, रकम, शामिल पक्ष और नेटवर्क दिखाता है, और साइन तभी करता है जब आप Accept (स्वीकार) दबाते हैं।
दोनों के बीच एयर गैप है। फोन के पास इंटरनेट तक कोई रास्ता नहीं होता, और इस पार से उस पार सिर्फ दो चीज़ें जाती हैं: एक तरफ जाती रिक्वेस्ट, और दूसरी तरफ से लौटता सिग्नेचर।
हर पड़ाव क्या करता है
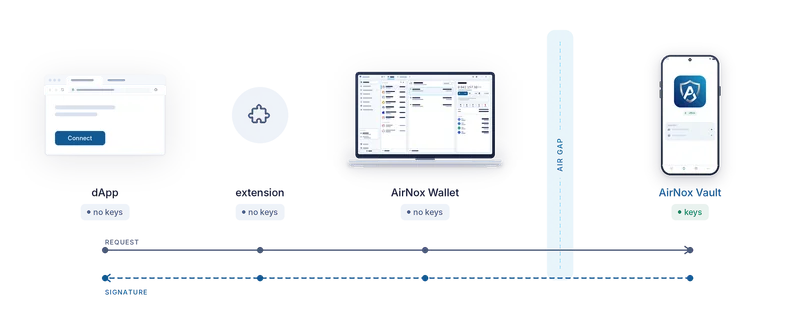
रिक्वेस्ट किसी वेब पेज से, खुद वॉलेट से, या वॉलेट से जुड़े किसी AI एजेंट से शुरू हो सकती है। कहीं से भी शुरू हो, उसका रास्ता एक ही होता है।
ब्राउज़र एक्सटेंशन वेबसाइटों से उन्हीं स्टैंडर्ड वॉलेट इंटरफेस में बात करता है जिनकी उन्हें उम्मीद होती है। इसके पास कोई कीज़ नहीं होतीं, और यह कुछ भी साइन नहीं करता। यह रिक्वेस्ट को एक लोकल चैनल से डेस्कटॉप तक पहुँचा देता है।
डेस्कटॉप रिक्वेस्ट को डिकोड करता है और उसकी जाँच करता है। यह स्टैंडर्ड ऑपरेशन पहचानता है, जो कुछ सिर्फ उनसे मिलता-जुलता हो उसे फ्लैग करता है, अलाउंस (allowance) और स्पेंडर (spender) जाँचता है, और बिना साइन किया ट्रांज़ैक्शन बनाता है। फिर यह ट्रांज़ैक्शन QR कोड, Bluetooth LE या NFC से फोन को सौंप देता है।
फोन रिक्वेस्ट को दोबारा डिकोड करता है, ठीक उन्हीं बाइट्स से जिन पर वह साइन करेगा, और उसे आपको सीधे-सादे शब्दों में दिखाता है। डेस्कटॉप रिक्वेस्ट के बारे में जो बताता है, वह एक दावा है। फोन जो दिखाता है, वह सच है। आप उसे पढ़ते हैं और Accept दबाते हैं, या नहीं दबाते। वापस सिर्फ सिग्नेचर जाता है।
कीज़ कहाँ रहती हैं, इसी से तय होता है कि मैलवेयर (malware) क्या कर सकता है
AirNox आपको सुरक्षा के दो स्तर देता है। इन्हें सबसे कमज़ोर आम सेटअप के बगल में रखकर देखना मददगार है: एक क्लासिक वॉलेट, जो ब्राउज़र एक्सटेंशन के रूप में रहता है।
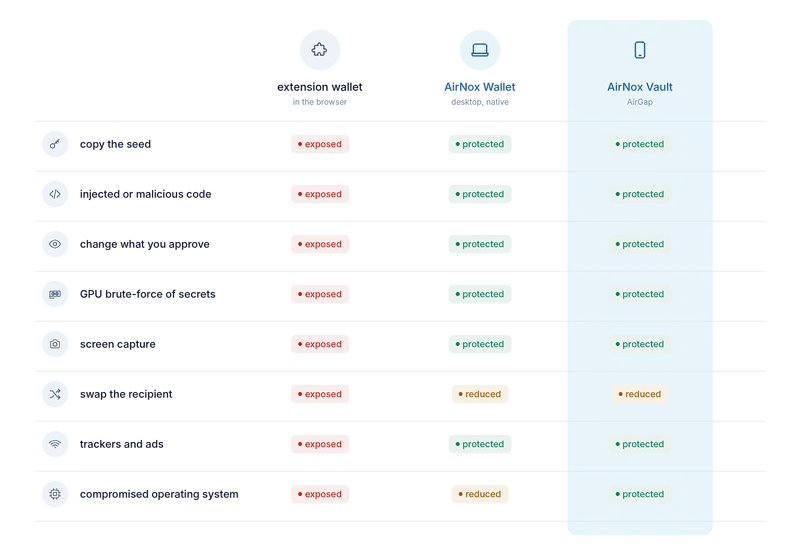
क्लासिक एक्सटेंशन वॉलेट कंप्यूटर पर हमलों के लिए सबसे खुले प्रोग्राम के अंदर चलता है। इसके सीक्रेट ऐसे एन्क्रिप्शन से सील होते हैं जिसे आधुनिक ग्राफिक्स कार्ड बड़े पैमाने पर ब्रूट-फोर्स (brute force) कर लेते हैं। पेज में इंजेक्ट किया गया कोड इस तक पहुँच सकता है, और स्क्रीन कैप्चर करने वाली कोई भी चीज़ इसे देख सकती है। इसमें ट्रैकर और विज्ञापन आते हैं, बदले गए एड्रेस से कोई बचाव नहीं होता, और इस सबके साथ यह दिन भर रिसोर्स खाता रहता है।
डेस्कटॉप पर AirNox Wallet एक अलग तरह का प्रोग्राम है, और यह अपनी हिफाज़त खुद करता है। यह नेटिव C++ में लिखा है: न कोई स्क्रिप्ट इंजन जिसमें कुछ इंजेक्ट किया जा सके, न कोई पेज जिसमें ज़हर घोला जा सके। सीड को यह मेमोरी में सिर्फ तब तक रखता है जब तक उसकी ज़रूरत हो, और उसके तुरंत बाद मिटा देता है। यह अपने आसपास के प्रोसेस और अपने अंदर लोड हुई लाइब्रेरी पर नज़र रखता है, ताकि कोई बाहरी कोड वॉलेट के अंदर चुपचाप न चल सके। यह हर रिक्वेस्ट को डिकोड करके जाँचता है, ताकि आप जिसे मंज़ूरी (approve) दें, वह वही हो जो आप देख रहे हैं। क्लिपबोर्ड पर भी नज़र रखता है कि कहीं एड्रेस बदला तो नहीं गया, और अपनी विंडो स्क्रीन कैप्चर से बाहर रखता है। इसके स्टोर किए गए सीक्रेट मेमोरी-हार्ड (memory-hard) Argon2id से सील होते हैं, जिसमें ग्राफिक्स कार्ड कोई शॉर्टकट नहीं ले पाते, और कंप्यूटर की TPM 2.0 चिप से बंधे होते हैं। और इसमें कोई ट्रैकर नहीं है। रोज़मर्रा के ऑपरेशन के लिए यह अपने आप में एक ठोस विकल्प है, और इस सीरीज़ में बताया गया हर सुरक्षा फीचर इस पर लागू होता है, फोन इस्तेमाल हो या न हो।
AirGap इसके ऊपर सबसे मज़बूत परत है। ऊपर लिखी हर बात लागू रहती है, और सीड एक ऑफलाइन फोन पर चला जाता है। पूरे ऑपरेटिंग सिस्टम पर कब्ज़ा कर चुके हमलावर को भी कंप्यूटर पर कॉपी करने के लिए कुछ नहीं मिलता, और न ही उस स्क्रीन को बदलने का कोई रास्ता जिस पर आखिरी फैसला होता है। रिसीवर बदल देना ही वह एक चाल है जो हर जगह कुछ हद तक खुली रहती है, क्योंकि एड्रेस पॉइज़निंग (address poisoning) सॉफ्टवेयर को नहीं, आपकी आँखों को निशाना बनाती है। इसे पकड़ने के लिए ही दोनों डिवाइसों पर एड्रेस की तस्वीरें हैं।
यह क्या नहीं सुलझाता
ऑफलाइन साइनर (signer) आपको सच दिखाता है कि आप किस चीज़ पर साइन कर रहे हैं। वह आपको उस पर हाँ कहने से नहीं रोक सकता। सीड का बैकअप अब भी आपकी ज़िम्मेदारी है: कागज़ या स्टील पर, पासवर्ड मैनेजर में नहीं। और कोई भी वॉलेट आपको उस इंसान से नहीं बचा सकता जो आपको मजबूर करके उसे अनलॉक करवाए। बेहतर है कि इन सीमाओं के बारे में आप हमसे सुनें, खुद ठोकर खाकर न जानें।
इस सीरीज़ के बाकी लेख एक-एक हिस्से को खोलकर बताते हैं: साइनर वह फोन क्यों है जो आपके पास पहले से है, एयर गैप के पार जाने के तीन रास्ते, फोन हवा में अदृश्य कैसे रहता है, ट्रांसपोर्ट पर कभी भरोसा क्यों नहीं किया जाता, फोन आपको क्या दिखाता है, और वह अपना कौन-सा रिकॉर्ड रखता है।
पूरी सीरीज़
- मानकर चलिए कि कंप्यूटर हैक हो चुका है
- Mass Adoption Security: साइनर वह फोन है जो आपके पास पहले से है
- एयर गैप के पार तीन रास्ते: QR कोड, Bluetooth LE और NFC
- हवा में अदृश्य: ऐसा साइनर जिसे कोई स्कैन करके नहीं ढूँढ़ सकता
- ट्रांसपोर्ट पर कभी भरोसा नहीं किया जाता
- फोन आपको क्या दिखाता है: साइनर पर ट्रांज़ैक्शन का विश्लेषण
- फोन अपना रिकॉर्ड खुद रखता है
- आपके डेस्कटॉप पर वॉल्ट: Argon2id और अंदाज़ों के आगे टिकने वाली प्रोफाइल
- ब्राउज़र वॉलेट के बिना dApps
- नियमों वाला MCP सर्वर: AI एजेंट लिमिट के दायरे में
- सब कामों के लिए एक सुरक्षित वॉलेट
- छोटा और नेटिव: C++, बिना JavaScript रनटाइम, वर्कस्टेशन से Raspberry Pi तक