
नियमों वाला MCP सर्वर: AI एजेंट लिमिट के दायरे में
AI एजेंट पैसा संभालने लगे हैं। उन्हें ऐसा वॉलेट चाहिए जो ना कह सके। AirNox Wallet में यह पहले से बना हुआ है।
इस पेज पर
एजेंट और पैसा
जो एजेंट पोर्टफोलियो को रीबैलेंस करता है, किसी सर्विस का पेमेंट करता है, या किसी पोज़िशन में और पैसा डालता है, उसे बैलेंस पढ़ने और ट्रांज़ैक्शन भेजने की ज़रूरत होती है। उसे प्राइवेट की (private key) देना उसे सब कुछ दे देना है। उसे किसी एक्सचेंज की API key देना भी इससे बहुत बेहतर नहीं। एजेंट को जो मिलना चाहिए, वह है एक सीमित अधिकार जिसे कभी भी वापस लिया जा सके, लिमिट के साथ, और उसने जो किया उसका लॉग।
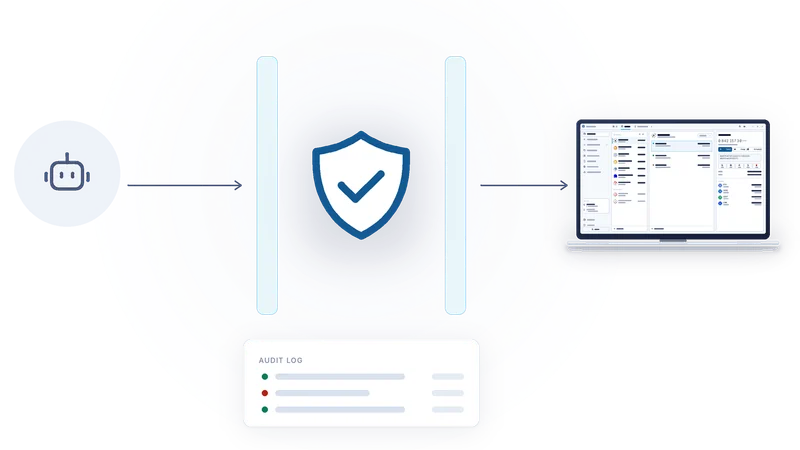
AirNox Wallet ठीक यही Model Context Protocol के ज़रिए देता है, जो वह ओपन स्टैंडर्ड है जिससे एजेंट फ्रेमवर्क टूल्स से बात करते हैं। MCP बोलने वाला कोई भी क्लाइंट वॉलेट से जुड़ सकता है। आखिरी अधिकार सिर्फ वॉलेट के पास है: एजेंट प्रस्ताव रखता है, फैसला पॉलिसी करती है।
डिफॉल्ट: सब मना
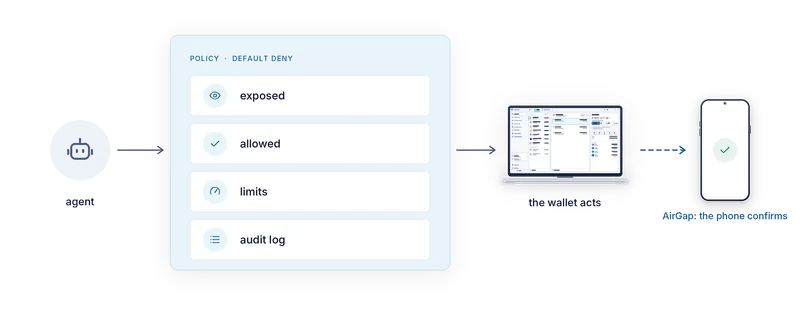
शुरुआत में एजेंट कुछ नहीं कर सकता। न कोई वॉलेट दिखाया गया है, न कोई ऑपरेशन मंज़ूर है, न कोई लिमिट सेट है, यानी हर रिक्वेस्ट मना हो जाती है। आप चीज़ें सोच-समझकर, एक-एक फैसले के साथ, वॉलेट के अपने इंटरफेस में खोलते हैं। एजेंट जो कुछ भी भेजे, उससे पॉलिसी नहीं बदल सकती, क्योंकि पॉलिसी तक MCP इंटरफेस से पहुँचा ही नहीं जा सकता।
पॉलिसी
दिखाए गए (Exposed)। आप चुनते हैं कि एजेंट कौन-से वॉलेट और कौन-से एड्रेस देख भी सकें। जो एड्रेस एजेंट के लिए टैग नहीं है, वह एजेंट के लिए मौजूद ही नहीं है। टैग किए गए एड्रेस वॉलेट विंडो में मार्क रहते हैं, ताकि आपको हमेशा पता रहे कि कौन-से दिख रहे हैं।
मंज़ूर (Allowed)। हर दिखाए गए वॉलेट और एड्रेस के लिए आप चुनते हैं कि कौन-से ऑपरेशन की इजाज़त है: बैलेंस और हिस्ट्री पढ़ना, कोट माँगना, ट्रांज़ैक्शन भेजना, स्वैप करना। पढ़ने की इजाज़त का मतलब लिखने की इजाज़त नहीं है।
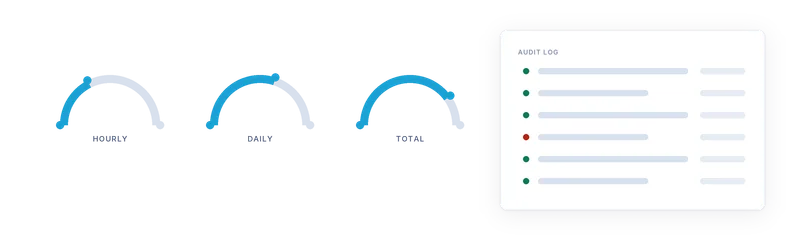
लिमिट (Limits)। खर्च की सीमा फिएट में तय होती है, प्रति घंटा, प्रति दिन और कुल। लिमिट ग्लोबल स्तर पर, हर वॉलेट के लिए और हर एड्रेस के लिए सेट की जा सकती हैं, और जो सबसे सख्त हो, वही लागू होती है। लिमिट पूरी होने पर रिक्वेस्ट ऐसी वजह के साथ मना होती है जिसे एजेंट समझ सके, और एजेंट इंतज़ार कर सकता है या आपसे पूछ सकता है।
ऑडिट लॉग (Audit log)। हर कॉल दर्ज होती है: एजेंट ने क्या माँगा, पॉलिसी ने क्या तय किया, और वॉलेट ने क्या किया। लॉग को वॉलेट या एड्रेस के हिसाब से फिल्टर किया जा सकता है, ताकि आप एक अकाउंट पर एक एजेंट की गतिविधि देख सकें, बिना सब कुछ पढ़े।
AirGap मोड में
जिस वॉलेट की कीज़ फोन पर रहती हैं, उसके लिए डेस्कटॉप की पॉलिसी कहानी का सिर्फ आधा हिस्सा है। एजेंट जो भी ट्रांज़ैक्शन प्रस्तावित करे, उसे फिर भी फोन पर साइन होना होता है। आप हर एक की पुष्टि खुद हाथ से कर सकते हैं, उसे वैसे पढ़कर जैसे फोन ने डिकोड किया, या फोन पर ही नियम बना सकते हैं कि वह बिना पूछे क्या साइन कर सकता है। और एक सीमा है जिसे डेस्कटॉप पार नहीं कर सकता: किसी एयर-गैप्ड (air-gapped) एड्रेस को एजेंट के लिए सिर्फ फोन ही दिखा सकता है। डेस्कटॉप फोन की ओर से यह इजाज़त नहीं दे सकता।
इससे अधिकार की कड़ी नहीं टूटती। एजेंट डेस्कटॉप से माँगता है। डेस्कटॉप अपनी पॉलिसी लागू करता है। फोन अपनी पॉलिसी लागू करता है, और प्राइवेट की उसी के पास रहती है।
यह कैसे जुड़ता है
MCP सर्वर वॉलेट के अंदर चलता है। एजेंट इससे लोकली जुड़ता है, या तो स्टैंडर्ड इनपुट और आउटपुट इस्तेमाल करने वाले क्लाइंट्स के लिए बने एक छोटे लॉन्चर के ज़रिए, या फिर एक लोकल एंडपॉइंट के ज़रिए, जो वॉलेट के जारी किए टोकन से सुरक्षित है। न कोई क्लाउड रिले, न हमारे साथ कोई अकाउंट। एजेंट आपकी मशीन पर चलता है, आपके वॉलेट से बात करता है, और उन्हीं लकीरों के भीतर रहता है जो आपने खींची हैं।
जो कुछ पॉलिसी में मंज़ूर नहीं, वह मना है। जो कुछ मंज़ूर है, वह लॉग में एक लाइन छोड़ जाता है। एजेंट के लिए वॉलेट ऐसा ही होना चाहिए।
पूरी सीरीज़
- मानकर चलिए कि कंप्यूटर हैक हो चुका है
- Mass Adoption Security: साइनर वह फोन है जो आपके पास पहले से है
- एयर गैप के पार तीन रास्ते: QR कोड, Bluetooth LE और NFC
- हवा में अदृश्य: ऐसा साइनर जिसे कोई स्कैन करके नहीं ढूँढ़ सकता
- ट्रांसपोर्ट पर कभी भरोसा नहीं किया जाता
- फोन आपको क्या दिखाता है: साइनर पर ट्रांज़ैक्शन का विश्लेषण
- फोन अपना रिकॉर्ड खुद रखता है
- आपके डेस्कटॉप पर वॉल्ट: Argon2id और अंदाज़ों के आगे टिकने वाली प्रोफाइल
- ब्राउज़र वॉलेट के बिना dApps
- नियमों वाला MCP सर्वर: AI एजेंट लिमिट के दायरे में
- सब कामों के लिए एक सुरक्षित वॉलेट
- छोटा और नेटिव: C++, बिना JavaScript रनटाइम, वर्कस्टेशन से Raspberry Pi तक