
Mass Adoption Security: साइनर वह फोन है जो आपके पास पहले से है
जिस डिवाइस में आपकी कीज़ रहती हैं, उस पर रास्ते में हमला करना सबसे मुश्किल होना चाहिए और उसे सेट अप करना सबसे आसान। हमें लगता है कि वह डिवाइस आपकी दराज़ में पहले से पड़ा है।
इस पेज पर
साइनर (signer) पाने के दो रास्ते
एक अलग साइनिंग डिवाइस की ज़िंदगी फैक्ट्री में एक जाने-पहचाने प्रोडक्ट के रूप में शुरू होती है। वहाँ से वह डिस्ट्रीब्यूटर के पास जाता है, फिर रीसेलर के पास, फिर कूरियर के पास, और फिर आपकी डेस्क पर। इस चेन की हर कड़ी पर डिब्बा खोला जा सकता है। डिब्बा खुद बताता है कि वह क्या है। रास्ता छोटा है और सबको पता है। और रास्ते में कहीं न कहीं आपका नाम, आपका पता और यह बात कि आपके पास क्रिप्टो है, किसी कस्टमर डेटाबेस में पहुँच जाती है।
फोन दूसरा रास्ता लेता है। वह उन्हीं दुकानों से एक अरब दूसरे फोन के साथ गुज़रता है, और जब तक आप उसे साइनर न बना दें, उसके बारे में कुछ भी "साइनर" नहीं कहता। पहले से कोई नहीं जान सकता कि वह कौन-सा फोन होगा, इसलिए न कोई शेल्फ है जिससे छेड़छाड़ की जाए, न कोई लिस्ट जो लीक हो। आप इसे कहीं से भी, किसी भी वजह से, नकद में खरीद सकते हैं, या बस वही फोन इस्तेमाल कर सकते हैं जिसे आपने पिछले साल रिटायर कर दिया था।
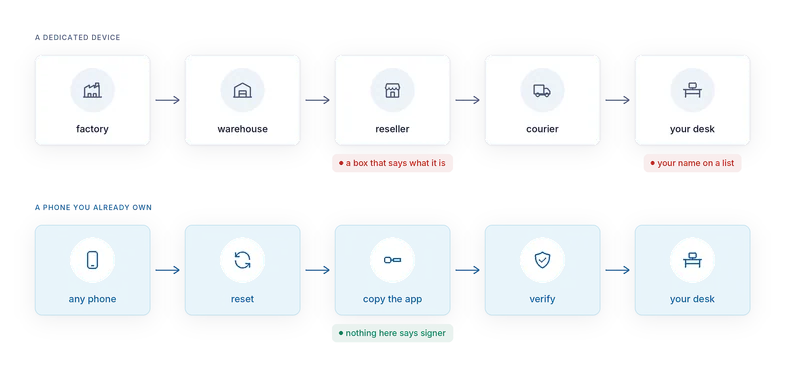
इसे हम Mass Adoption Security (यानी हर किसी के पास मौजूद फोन से मिलने वाली सुरक्षा) कहते हैं। भेजने के लिहाज़ से सबसे सुरक्षित डिवाइस वही है जो लोगों के पास पहले से है। जिस डिवाइस को लोग सबसे भरोसेमंद ढंग से सेट अप करते हैं, वह वही है जो उनका अपना है। कोई कुछ नहीं खरीदता, कोई किसी डेटाबेस में नहीं जाता, और कोई रीसेलर नहीं जिसे अपने साथ मिलाया जा सके।
फोन में क्या है जो डिब्बे में नहीं
स्क्रीन। छह इंच, हाई रेज़ोल्यूशन, टच। पूरे एड्रेस, डिकोड की गई कॉन्ट्रैक्ट कॉल और सीधे-सादे शब्दों में लिखी चेतावनी, सबके लिए जगह है। ब्लाइंड साइनिंग (blind signing) काफी हद तक स्क्रीन के साइज़ की समस्या है, और फोन में यह समस्या नहीं है।
रेडियो और कैमरा, पहले से डिब्बे में। QR कोड के लिए कैमरा, डेस्क के लिए Bluetooth LE, टैप के लिए NFC। कोई एक्सेसरी खरीदे बिना एयर गैप के पार जाने के तीन रास्ते।
जितना माना जाता है, उससे बेहतर हार्डवेयर। आधुनिक Android फोन में हार्डवेयर-बैक्ड कीस्टोर और वेरिफाइड बूट होता है। जिस डिवाइस पर रैपिंग की (wrapping key) सिक्योर हार्डवेयर में नहीं पहुँचती, वहाँ AirNox Vault अपना वॉल्ट बनाने से मना कर देता है। सपोर्टेड मॉडल पर यह हार्डवेयर एक सर्टिफाइड सिक्योरिटी चिप होता है।
खुला प्लेटफॉर्म। आप GrapheneOS चला सकते हैं, जिसमें नेटवर्क परमिशन का टॉगल और हार्डन्ड मेमोरी एलोकेटर है। ऐप Google सर्विसेज़ के साथ भी चलता है और उनके बिना भी, स्टॉक Android पर भी और हार्डन्ड बिल्ड पर भी।
गुमनामी। डेस्क पर यह बस एक फोन है। यह क्रिप्टो रखने वालों की किसी लिस्ट में नहीं है।
इंस्टॉलेशन जानबूझकर उबाऊ है
फोन कभी ऑनलाइन नहीं जाता, ऐप लाने के लिए भी नहीं। सिम निकाल दीजिए। फोन रीसेट कीजिए। उसे कभी कोई वाई-फाई पासवर्ड मत दीजिए। कंप्यूटर पर APK खुद बनाइए, या हमारा साइन किया हुआ APK हमसे या किसी ऐप मार्केटप्लेस से डाउनलोड कीजिए। फाइल को खुद केबल से फोन पर कॉपी कीजिए। अगर वह हमारा APK है, तो उसका सिग्नेचर उस सिग्नेचर से मिलाइए जो हम पब्लिश करते हैं। फिर केबल अलग रख दीजिए।
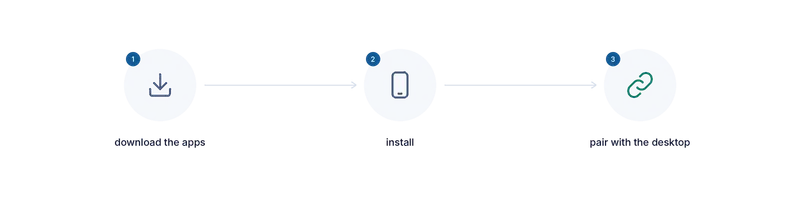
ऐप के किसी भी बिल्ड में इंटरनेट परमिशन नहीं है, इसलिए ऑपरेटिंग सिस्टम उसे सॉकेट देता ही नहीं। बैकअप बंद हैं। सीक्रेट वाली स्क्रीन स्क्रीनशॉट में नहीं आतीं। कुछ देर इस्तेमाल न होने पर और बार-बार गलत पासवर्ड डालने पर ऐप खुद लॉक हो जाता है। साइनिंग कोड वही कोर है जो डेस्कटॉप इस्तेमाल करता है, इसलिए हर चेन का ऑडिट करने के लिए एक ही इम्प्लीमेंटेशन है, दो नहीं।
भरोसा डिब्बे से हटकर बिल्ड पर आता है
अलग डिवाइस के साथ आप एक सील बंद डिब्बे और वेंडर के फर्मवेयर पर भरोसा करते हैं। AirNox Vault के साथ आप एक ऐसे बिल्ड पर भरोसा करते हैं जिसे आप पढ़ सकते हैं। ऐप ओपन सोर्स है। भरोसा उस चीज़ से हटकर, जिसे आप जाँच नहीं सकते, उस चीज़ पर आ जाता है जिसे आप जाँच सकते हैं; और बिल्ड की जवाबदेही ओपन सोर्स ले सकता है।
ईमानदार ट्रेड-ऑफ
फोन का अटैक सरफेस एक ही काम वाले डिवाइस से बड़ा होता है। ठीक इसी वजह से यह फोन कभी ऑनलाइन नहीं जाना चाहिए। एयरप्लेन मोड एक सॉफ्टवेयर स्विच है, इसलिए सिम निकाल दीजिए और कभी कोई वाई-फाई पासवर्ड मत डालिए। फोन को एक ही काम के लिए रखिए: यह सोशल ऐप्स वाला डिवाइस नहीं है।
किसी भी फोन की सिक्योर चिप उन कर्व्स से साइन नहीं करती जिनका इस्तेमाल ब्लॉकचेन करते हैं, इसलिए चिप सीड (seed) को सील करने वाली की को सुरक्षित रखती है, जबकि सिग्नेचर खुद एक पल के लिए ऐप की मेमोरी में बनता है। बिना नेटवर्क और बिना दूसरे ऐप्स वाले डिवाइस पर यह एक मंज़ूर करने लायक सौदा है, और ज़्यादातर अलग डिवाइस, जिनमें खास साइनिंग चिप नहीं होती, यही सौदा करते हैं।
और ऐप फोन तक उसी कंप्यूटर के ज़रिए पहुँचता है जिसे हम हैक हुआ मानकर चलते हैं। Android हर इंस्टॉल पर ऐप का साइनिंग सर्टिफिकेट जाँचता है। उसका फिंगरप्रिंट हमारे पब्लिश किए फिंगरप्रिंट से मिलाइए, हो सके तो किसी दूसरे डिवाइस से, और अगर दोनों अलग हों, तो वहीं रुक जाइए।
ये रहीं सीमाएँ। फोन से जुड़ी बाकी हर बात एक फायदा है।
पूरी सीरीज़
- मानकर चलिए कि कंप्यूटर हैक हो चुका है
- Mass Adoption Security: साइनर वह फोन है जो आपके पास पहले से है
- एयर गैप के पार तीन रास्ते: QR कोड, Bluetooth LE और NFC
- हवा में अदृश्य: ऐसा साइनर जिसे कोई स्कैन करके नहीं ढूँढ़ सकता
- ट्रांसपोर्ट पर कभी भरोसा नहीं किया जाता
- फोन आपको क्या दिखाता है: साइनर पर ट्रांज़ैक्शन का विश्लेषण
- फोन अपना रिकॉर्ड खुद रखता है
- आपके डेस्कटॉप पर वॉल्ट: Argon2id और अंदाज़ों के आगे टिकने वाली प्रोफाइल
- ब्राउज़र वॉलेट के बिना dApps
- नियमों वाला MCP सर्वर: AI एजेंट लिमिट के दायरे में
- सब कामों के लिए एक सुरक्षित वॉलेट
- छोटा और नेटिव: C++, बिना JavaScript रनटाइम, वर्कस्टेशन से Raspberry Pi तक