
Mass Adoption Security: il dispositivo di firma è un telefono che hai già
Il dispositivo che custodisce le tue chiavi dovrebbe essere il più difficile da attaccare durante il trasporto e il più facile da configurare. Secondo noi quel dispositivo è già nel tuo cassetto.
In questa pagina
Due modi per procurarsi un dispositivo di firma
Un dispositivo di firma dedicato (signer) nasce in fabbrica come prodotto riconoscibile. Passa da un distributore, da un rivenditore, da un corriere e arriva sulla tua scrivania. Ogni anello di questa catena è un punto in cui la scatola può essere aperta. La scatola dice cosa contiene. Il percorso è breve e noto. E da qualche parte lungo la strada il tuo nome, il tuo indirizzo e il fatto che possiedi crypto finiscono in un database clienti.
Un telefono fa un percorso diverso. Viaggia insieme a un miliardo di altri telefoni attraverso gli stessi negozi, e nulla nel telefono dice «dispositivo di firma» finché non sei tu a renderlo tale. Nessuno può sapere in anticipo quale telefono sarà, quindi non c’è uno scaffale da manomettere né un elenco che possa trapelare. Puoi comprarlo ovunque, per qualsiasi motivo, in contanti, o semplicemente usare quello che hai messo da parte l’anno scorso.
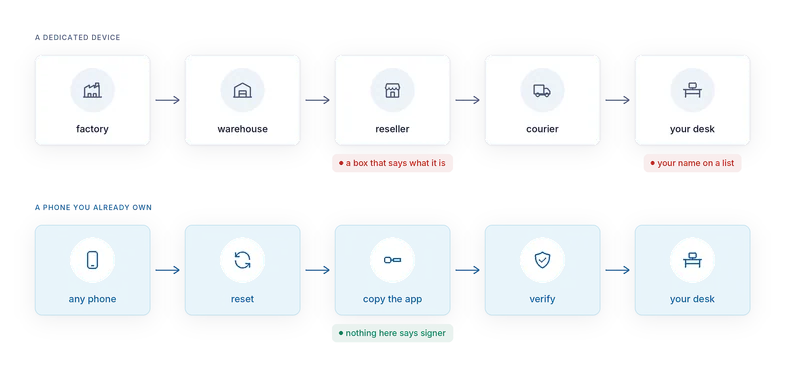
Questo approccio lo chiamiamo Mass Adoption Security: sicurezza pensata per l’adozione di massa. Il dispositivo più sicuro da spedire è quello che le persone hanno già. Ed è anche quello che riescono a configurare con più affidabilità, perché è già loro. Nessuno compra niente, nessuno finisce in un database e non c’è nessun rivenditore da compromettere.
Cosa ha un telefono che una scatola non ha
Uno schermo. Sei pollici, alta risoluzione, touch. C’è spazio per un indirizzo completo, una chiamata a un contratto già decodificata e un avviso in parole semplici. La firma alla cieca (blind signing) è in buona parte un problema di dimensioni dello schermo, e un telefono non ce l’ha.
Radio e fotocamera, già nella confezione. La fotocamera per i codici QR, il Bluetooth LE per la scrivania, l’NFC per un tocco. Tre modi per attraversare l’air gap senza comprare un accessorio.
Un hardware migliore della sua fama. I telefoni Android moderni hanno un keystore protetto dall’hardware e l’avvio verificato (verified boot). AirNox Vault si rifiuta di creare la propria cassaforte su un dispositivo in cui la chiave che la sigilla non finisce in un hardware sicuro. Sui modelli supportati quell’hardware è un chip di sicurezza certificato.
Una piattaforma aperta. Puoi usare GrapheneOS, con il suo interruttore per il permesso di rete e l’allocatore di memoria rafforzato. L’app funziona con o senza i servizi Google, su Android di serie o su una build rafforzata.
Anonimato. Su una scrivania è solo un telefono. Non compare nell’elenco di nessuno tra le persone che possiedono crypto.
Un’installazione volutamente noiosa
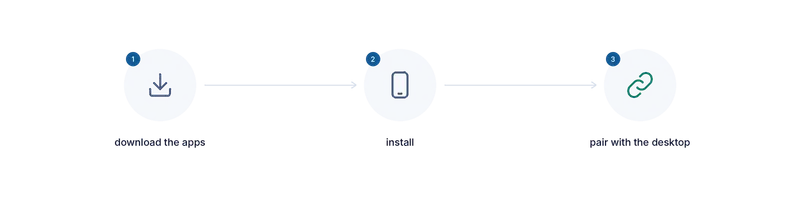
Il telefono non va mai online, nemmeno per scaricare l’app. Togli la SIM. Ripristina il telefono. Non dargli mai una password Wi-Fi. Su un computer, compila l’APK da solo oppure scarica l’APK firmato da noi, dai nostri canali o da uno store di app. Copia tu stesso il file sul telefono con un cavo. Se è il nostro APK, confronta la sua firma con quella che pubblichiamo noi. Poi metti via il cavo.
L’app non ha il permesso di accesso a internet in nessuna build, quindi il sistema operativo le nega qualsiasi socket. I backup sono disattivati. Le schermate con dati segreti sono escluse dagli screenshot. L’app si blocca da sola quando resta inattiva e dopo ripetuti tentativi con la password sbagliata. Il codice di firma è lo stesso core usato dal desktop, quindi c’è una sola implementazione per ogni chain da sottoporre ad audit, non due.
La fiducia passa dalla scatola alla build
Con un dispositivo dedicato ti fidi di una scatola sigillata e del firmware di un produttore. Con AirNox Vault ti fidi di una build che puoi leggere. L’app è open source. La fiducia passa da qualcosa che non puoi ispezionare a qualcosa che puoi ispezionare, e di una build l’open source può farsi garante.
I compromessi, detti onestamente
Un telefono ha una superficie d’attacco più ampia di un dispositivo nato per un solo scopo. È proprio per questo che non deve mai andare online. La modalità aereo è un interruttore software, quindi togli la SIM e non inserire mai una password Wi-Fi. Dedica il telefono solo a questo: non è il dispositivo per le app social.
Nessun chip sicuro di un telefono firma con le curve usate dalle blockchain, quindi il chip protegge la chiave che sigilla il seed, mentre la firma vera e propria viene calcolata per un istante nella memoria dell’app. Su un dispositivo senza rete e senza altre app è un compromesso accettabile, ed è lo stesso compromesso che fa la maggior parte dei dispositivi dedicati privi di un chip di firma dedicato.
E l’app arriva sul telefono passando per il computer che presumiamo compromesso. Android verifica il certificato di firma dell’app a ogni installazione. Confronta l’impronta (fingerprint) con quella che pubblichiamo, da un secondo dispositivo se puoi, e se sono diverse, fermati.
Questi sono i limiti. Tutto il resto, nel telefono, è un vantaggio.
La serie completa
- Parti dal presupposto che il computer sia compromesso
- Mass Adoption Security: il dispositivo di firma è un telefono che hai già
- Tre modi per attraversare l’air gap: codici QR, Bluetooth LE e NFC
- Invisibile nell’etere: un dispositivo di firma che nessuno può scovare con uno scanner
- Del trasporto non ci si fida mai
- Cosa ti mostra il telefono: l’analisi della transazione sul dispositivo di firma
- Il telefono tiene il proprio registro
- La cassaforte sul tuo desktop: Argon2id e un profilo che resiste a chi prova a indovinare
- dApp senza un wallet nel browser
- Un server MCP con delle regole: agenti AI entro dei limiti
- Un solo wallet protetto per tutto
- Piccolo e nativo: C++, nessun runtime JavaScript, dalla workstation al Raspberry Pi