
Mass Adoption Security: o assinador é um celular que você já tem
O aparelho que guarda suas chaves deveria ser o mais difícil de atacar no caminho até você e o mais fácil de configurar. Achamos que esse aparelho já está na sua gaveta.
Nesta página
Dois jeitos de ter um assinador
Um aparelho dedicado de assinatura começa a vida numa fábrica, como um produto conhecido. Vai para um distribuidor, depois para um revendedor, depois para uma transportadora, depois para a sua mesa. Cada elo dessa cadeia é um ponto onde a caixa pode ser aberta. A caixa diz o que ela é. A rota é curta e conhecida. E, em algum ponto do caminho, seu nome, seu endereço e o fato de que você tem cripto acabam num banco de dados de clientes.
Um celular faz outro caminho. Ele viaja junto com um bilhão de outros celulares pelas mesmas lojas, e nada nele diz "assinador" (signer) até você transformá-lo em um. Ninguém consegue saber de antemão qual celular vai ser, então não há prateleira para adulterar nem lista para vazar. Você pode comprá-lo em qualquer lugar, por qualquer motivo, em dinheiro, ou simplesmente usar aquele que você aposentou no ano passado.
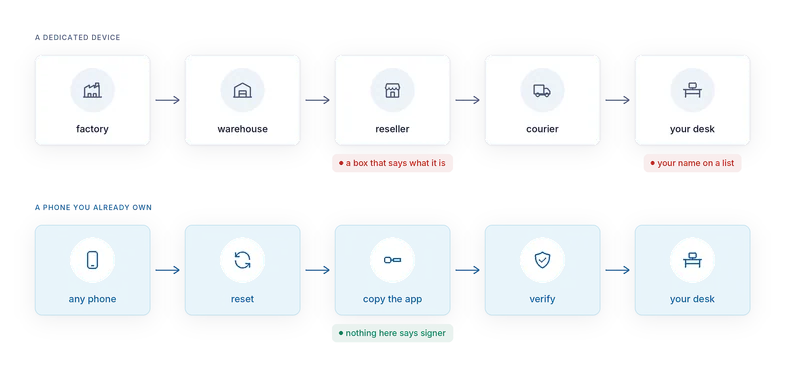
Chamamos isso de Mass Adoption Security, a segurança pela adoção em massa. O aparelho mais seguro de entregar é o que as pessoas já têm. E o que elas mais provavelmente configuram direito é o que já é delas. Ninguém compra nada, ninguém entra em banco de dados e não há revendedor para corromper.
O que um celular tem e uma caixa não tem
Uma tela. Seis polegadas, alta resolução, sensível ao toque. Cabe um endereço inteiro, uma chamada de contrato decodificada e um aviso em palavras simples. A assinatura às cegas (blind signing) é, em grande parte, um problema de tamanho de tela, e um celular não tem esse problema.
Rádios e câmera, já de fábrica. Câmera para QR codes, Bluetooth LE para a mesa, NFC para um toque. Três caminhos através do air gap sem comprar nenhum acessório.
Hardware melhor do que a fama. Celulares Android modernos têm keystore protegido por hardware e inicialização verificada (verified boot). O AirNox Vault se recusa a criar o seu cofre num aparelho em que a chave de encapsulamento não fique em hardware seguro. Nos modelos compatíveis, esse hardware é um chip de segurança certificado.
Uma plataforma aberta. Você pode rodar o GrapheneOS, com o controle de permissão de rede e o alocador de memória reforçado. O app roda com ou sem os serviços do Google, no Android original de fábrica ou numa build reforçada.
Anonimato. Na mesa, é só um celular. Não está em nenhuma lista de pessoas que têm cripto.
A instalação é chata de propósito
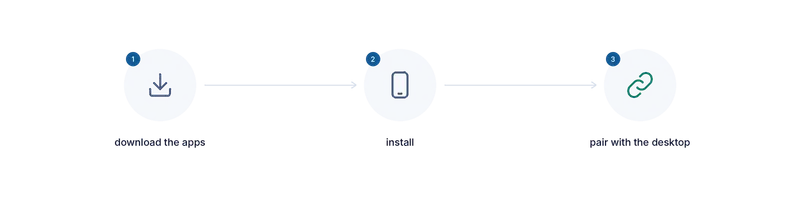
O celular nunca fica online, nem para baixar o app. Tire o chip. Faça o reset de fábrica. Nunca dê a ele uma senha de Wi-Fi. No computador, compile o APK você mesmo ou baixe o APK assinado por nós, pelos nossos canais ou por uma loja de aplicativos. Copie você mesmo o arquivo para o celular com um cabo. Se for o nosso APK, confira a assinatura dele com a que nós publicamos. Depois guarde o cabo.
O próprio app não tem permissão de internet em nenhuma build, então o sistema operacional nega a ele qualquer socket. Os backups ficam desligados. As telas com segredos ficam fora das capturas de tela. O app se bloqueia sozinho quando fica ocioso e depois de várias senhas erradas. O código de assinatura é o mesmo núcleo que o desktop usa, então há uma implementação de cada blockchain para auditar, não duas.
A confiança sai da caixa e vai para a build
Com um aparelho dedicado, você confia numa caixa lacrada e no firmware de um fabricante. Com o AirNox Vault, você confia numa build que você pode ler. O app é de código aberto. A confiança passa de algo que você não consegue inspecionar para algo que consegue, e uma build é algo pelo qual o código aberto pode responder.
As contrapartidas, com honestidade
Um celular tem uma superfície de ataque maior que um aparelho de função única. É exatamente por isso que este nunca pode ficar online. O modo avião é um interruptor de software, então tire o chip e nunca digite uma senha de Wi-Fi. Mantenha o celular com uma função só: este não é o aparelho para redes sociais.
Nenhum chip seguro de celular assina com as curvas que as blockchains usam, então o chip protege a chave que sela a seed, enquanto a assinatura em si é calculada na memória do app por um instante. Num aparelho sem rede e sem outros apps, essa é uma troca aceitável, e é a mesma troca que a maioria dos aparelhos dedicados sem chip próprio de assinatura faz.
E o app chega ao celular passando pelo computador que consideramos comprometido. O Android verifica o certificado de assinatura do app a cada instalação. Compare a impressão digital (fingerprint) com a que nós publicamos, de um segundo aparelho se puder, e, se forem diferentes, pare.
Esses são os limites. Todo o resto no celular é vantagem.
A série completa
- Considere o computador comprometido
- Mass Adoption Security: o assinador é um celular que você já tem
- Três caminhos através do air gap: QR codes, Bluetooth LE e NFC
- Invisível no ar: um assinador que nenhum scanner encontra
- Nunca confiamos no transporte
- O que o celular mostra: análise de transações no assinador
- O celular mantém seu próprio registro
- O cofre no seu desktop: Argon2id e um perfil que resiste a tentativas de adivinhação
- dApps sem carteira de navegador
- Um servidor MCP com regras: agentes de IA dentro de limites
- Uma só carteira protegida para tudo
- Pequena e nativa: C++, sem runtime JavaScript, da estação de trabalho ao Raspberry Pi