
O cofre no seu desktop: Argon2id e um perfil que resiste a tentativas de adivinhação
No modo AirGap, o lado desktop da AirNox não guarda chaves de assinatura, mas continua guardando coisas que valem proteção: quais carteiras você tem, quais endereços são seus, seu catálogo de endereços, suas configurações. Tudo isso fica num único perfil criptografado.
Nesta página
Um perfil
Tudo o que o desktop sabe sobre você está num único arquivo criptografado: as carteiras, seus endereços e rótulos, o catálogo de endereços, as configurações de rede, os pareamentos com o seu celular e, para as carteiras que não são air-gapped, as seeds que elas usam. Ele abre com a sua senha, na máquina que o criou, e é gravado com o cuidado que um arquivo de carteira merece.
Argon2id, e por que memory-hard importa
Uma senha sozinha é um segredo fraco. As pessoas escolhem senhas curtas, e um computador rápido consegue testar bilhões de tentativas por segundo contra um hash barato. A defesa é tornar cada tentativa cara, e cara de um jeito que hardware especializado não consiga contornar.
A AirNox Wallet reforça a sua senha com Argon2id, o vencedor da Password Hashing Competition e a recomendação atual exatamente para essa tarefa. O Argon2id é memory-hard: calculá-lo exige um grande bloco de memória durante todo o tempo, não só tempo de processador. Uma placa de vídeo tem milhares de núcleos, mas não milhares de grandes blocos de memória, então o truque de sempre, rodar tentativas em paralelo numa GPU, rende muito pouco. Hardware feito sob medida não se sai melhor.
Calibrado para a sua máquina
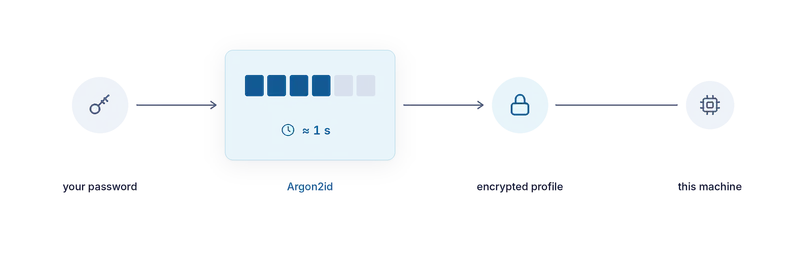
O custo não é um número fixo. Quando o perfil é criado, a carteira mede o seu computador e ajusta o Argon2id para que um cálculo leve cerca de um segundo nele, usando uma boa fatia de memória. Numa estação de trabalho rápida, isso significa mais trabalho por tentativa; num pequeno computador de placa única, significa parâmetros que cabem no que o hardware tem, levando mesmo assim cerca de um segundo.
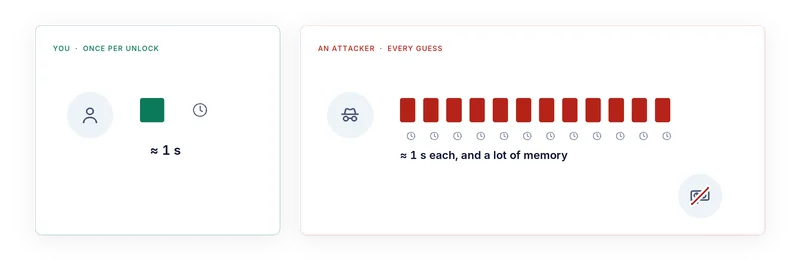
A assimetria é a questão toda. Você paga o custo uma vez por desbloqueio, e um segundo não é nada. Quem tenta adivinhar paga a cada tentativa. Um milhão de tentativas são um milhão de segundos de dedicação total de uma máquina, com bastante memória ocupada em cada uma, e não dá para distribuir o trabalho num rack de placas de vídeo para baratear.
Vinculado à máquina
O perfil fica atrelado ao computador que o criou e, nas máquinas com chip de segurança TPM 2.0, esse vínculo fica ancorado no chip. Copiado para outra máquina, o arquivo não abre só com a senha. Isso transforma um arquivo roubado num problema muito mais difícil do que um arquivo roubado costuma ser.
O resto do cofre
Esperas crescentes. Depois de tentativas erradas, a espera até a próxima tentativa aumenta. Uma tentativa que já é cara fica cara e lenta.
Bloqueio automático por inatividade. Saiu de perto, o perfil se bloqueia sozinho. Voltar custa uma senha.
Memória travada. Enquanto o perfil está aberto, os segredos dele ficam numa memória que o sistema operacional é instruído a não mandar para o swap em disco. Uma seed só fica ali enquanto é necessária e é apagada logo em seguida, e tudo é apagado quando a carteira fecha ou bloqueia.
Sem capturas de tela. A carteira mantém as janelas dela fora de capturas e gravações de tela, então uma ferramenta de captura no mesmo computador não vê o que você vê.
Gravações seguras. Todo salvamento é atômico: o arquivo novo é gravado por inteiro e só então substitui o antigo, então uma falha no meio da gravação deixa você com a versão boa anterior, nunca com uma gravada pela metade. Um arquivo danificado é colocado de lado, com o nome marcado, e nunca é usado em silêncio.
Permissões só do dono. O perfil pode ser lido pela sua conta de usuário e por mais ninguém na máquina.
O que ele protege e o que não protege
Numa carteira air-gapped, o perfil do desktop guarda endereços e configurações, e as chaves ficam no celular. O cofre protege a sua privacidade e a sua configuração. Numa carteira cuja seed fica no desktop, o cofre é o que fica entre um atacante com o seu arquivo e os seus fundos, e é por isso que ele é construído desse jeito. É também por isso que a AirNox Wallet sozinha, com a seed neste cofre, é uma escolha sólida para as operações do dia a dia, enquanto o AirGap continua sendo a camada máxima para o que mais importa. Nos dois casos, escolher uma senha forte é com você. O cofre faz cada tentativa ter um preço. Ele não consegue transformar uma senha curta numa longa.
A série completa
- Considere o computador comprometido
- Mass Adoption Security: o assinador é um celular que você já tem
- Três caminhos através do air gap: QR codes, Bluetooth LE e NFC
- Invisível no ar: um assinador que nenhum scanner encontra
- Nunca confiamos no transporte
- O que o celular mostra: análise de transações no assinador
- O celular mantém seu próprio registro
- O cofre no seu desktop: Argon2id e um perfil que resiste a tentativas de adivinhação
- dApps sem carteira de navegador
- Um servidor MCP com regras: agentes de IA dentro de limites
- Uma só carteira protegida para tudo
- Pequena e nativa: C++, sem runtime JavaScript, da estação de trabalho ao Raspberry Pi