
Mass Adoption Security: o assinador é um telemóvel que já tens
O dispositivo que guarda as tuas chaves devia ser o mais difícil de atacar pelo caminho e o mais fácil de configurar. Achamos que esse dispositivo já está na tua gaveta.
Nesta página
Duas formas de obter um assinador
Um dispositivo de assinatura dedicado começa a vida numa fábrica, como um produto conhecido. Segue para um distribuidor, depois para um revendedor, depois para uma transportadora e, por fim, para a tua secretária. Cada elo dessa cadeia é um sítio onde a caixa pode ser aberta. A caixa diz o que é. O percurso é curto e conhecido. E algures pelo caminho o teu nome, a tua morada e o facto de teres cripto acabam numa base de dados de clientes.
Um telemóvel faz outro caminho. Viaja com mil milhões de outros telemóveis pelas mesmas lojas, e nada nele diz «assinador» (signer) até decidires fazer dele um. Ninguém consegue saber de antemão que telemóvel vai ser, por isso não há prateleira para adulterar nem lista para expor. Podes comprá-lo em qualquer lado, por qualquer motivo, em dinheiro, ou simplesmente usar aquele que puseste de parte no ano passado.
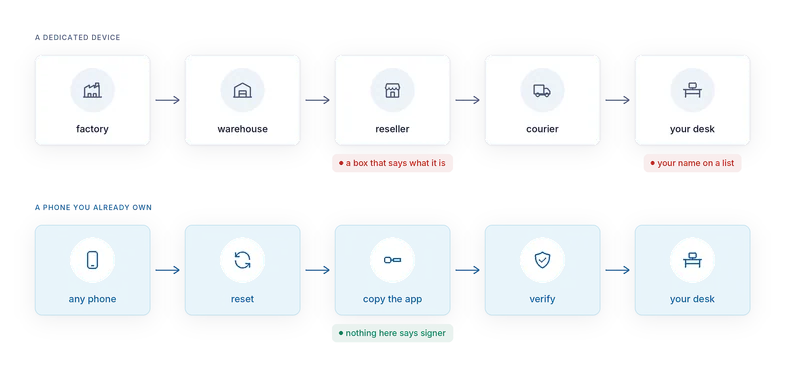
Chamamos a isto Mass Adoption Security (segurança pela adoção em massa). O dispositivo mais seguro de enviar é o que as pessoas já têm. E o que elas mais provavelmente configuram bem é o que já é delas. Ninguém compra nada, ninguém entra numa base de dados e não há revendedor para corromper.
O que um telemóvel tem e uma caixa não
Um ecrã. Seis polegadas, alta resolução, tátil. Há espaço para um endereço completo, uma chamada a contrato descodificada e um aviso em linguagem simples. A assinatura às cegas (blind signing) é, em grande parte, um problema de tamanho de ecrã, e um telemóvel não tem esse problema.
Rádios e uma câmara, já incluídos. Câmara para os códigos QR, Bluetooth LE para a secretária, NFC para um toque. Três formas de atravessar o air gap sem comprar nenhum acessório.
Melhor hardware do que a fama que tem. Os telemóveis Android modernos têm armazenamento de chaves protegido por hardware e arranque verificado. O AirNox Vault recusa-se a criar o seu cofre num dispositivo em que a chave de encapsulamento não fique em hardware seguro. Nos modelos suportados, esse hardware é um chip de segurança certificado.
Uma plataforma aberta. Podes usar o GrapheneOS, com o seu interruptor de permissão de rede e o alocador de memória reforçado. A aplicação funciona com ou sem os serviços Google, em Android de origem ou numa versão reforçada.
Anonimato. Em cima de uma secretária, é só um telemóvel. Não consta de nenhuma lista de pessoas que têm cripto.
A instalação é aborrecida de propósito
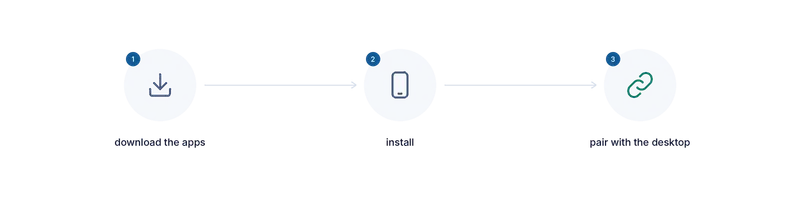
O telemóvel nunca vai à internet, nem sequer para obter a aplicação. Tira o cartão SIM. Repõe as definições de fábrica. Nunca lhe dês uma palavra-passe de Wi-Fi. Num computador, compila tu mesmo o APK ou descarrega o APK assinado por nós, a partir dos nossos canais ou de uma loja de aplicações. Copia tu mesmo o ficheiro para o telemóvel com um cabo. Se for o nosso APK, confirma a assinatura dele com a que publicamos. Depois guarda o cabo.
A própria aplicação não tem permissão de internet em nenhuma build, por isso o sistema operativo recusa-lhe um socket. As cópias de segurança estão desligadas. Os ecrãs com segredos ficam fora das capturas de ecrã. A aplicação bloqueia-se sozinha quando fica inativa e após várias palavras-passe erradas. O código de assinatura é o mesmo núcleo que o computador usa, por isso há uma única implementação de cada blockchain para auditar, e não duas.
A confiança passa da caixa para a build
Com um dispositivo dedicado, confias numa caixa selada e no firmware de um fabricante. Com o AirNox Vault, confias numa build que podes ler. A aplicação é de código aberto. A confiança passa de algo que não podes inspecionar para algo que podes, e uma build é algo pelo qual o código aberto pode responder.
As contrapartidas, sem rodeios
Um telemóvel tem uma superfície de ataque maior do que um dispositivo com uma única função. É precisamente por isso que este nunca se pode ligar à internet. O modo de voo é um interruptor de software, por isso tira o cartão SIM e nunca introduzas uma palavra-passe de Wi-Fi. Mantém o telemóvel com uma única função: este não é o dispositivo para redes sociais.
Nenhum chip seguro de telemóvel assina com as curvas que as blockchains usam, por isso o chip protege a chave que sela a seed, enquanto a assinatura propriamente dita é calculada na memória da aplicação durante um instante. Num dispositivo sem rede e sem outras aplicações, é uma troca aceitável, e é a mesma que faz a maioria dos dispositivos dedicados que não têm um chip de assinatura próprio.
E a aplicação chega ao telemóvel através do computador que assumimos estar comprometido. O Android verifica o certificado de assinatura da aplicação em cada instalação. Compara a impressão digital com a que publicamos, a partir de um segundo dispositivo se puderes, e, se não coincidirem, não avances.
São estes os limites. Tudo o resto no telemóvel é vantagem.
A série completa
- Parte do princípio de que o computador está comprometido
- Mass Adoption Security: o assinador é um telemóvel que já tens
- Três formas de atravessar o air gap: códigos QR, Bluetooth LE e NFC
- Invisível no ar: um assinador que nenhum scanner encontra
- O transporte nunca é de confiança
- O que o telemóvel te mostra: análise de transações no assinador
- O telemóvel guarda o seu próprio registo
- O cofre no teu computador: Argon2id e um perfil que resiste a tentativas de adivinhação
- dApps sem carteira no navegador
- Um servidor MCP com regras: agentes de IA dentro de limites
- Uma carteira protegida para tudo
- Pequena e nativa: C++, sem runtime de JavaScript, de uma estação de trabalho a um Raspberry Pi