
Parte do princípio de que o computador está comprometido
A maioria dos roubos de criptomoedas não quebra criptografia nenhuma. Começa num computador comum. A AirNox Wallet foi concebida para esse computador e parte do princípio de que ele já está perdido.
Nesta página
A ameaça é a máquina, não a matemática
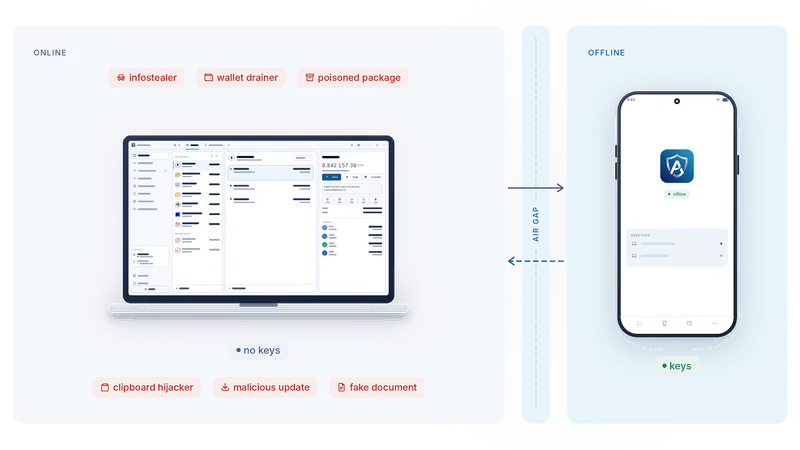
Pensa na forma como os fundos saem, na prática, de uma carteira. Um pacote nas ferramentas de um programador traz qualquer coisa a mais. Uma extensão do navegador (browser extension) publica uma atualização que ninguém leu. Um documento não é um documento. Uma página web mostra uma transação e pede-te que assines outra. Uma ferramenta da área de transferência (clipboard) troca um endereço um instante antes de o colares.
Nenhum destes ataques toca na criptografia. Todos precisam da mesma coisa: uma chave privada (private key), ou a tua aprovação, numa máquina ligada à internet. O computador é o alvo porque é no computador que a chave vive.
Por isso, a primeira decisão de conceção da AirNox Wallet é simples: a chave não vive lá.
Chaves fora do computador
A AirNox Wallet corre no computador. Sozinha, é uma carteira nativa completa, com a seed selada no seu cofre, e essa é uma configuração sólida para as operações do dia a dia. No modo AirGap vai um passo mais longe: nunca guarda uma chave capaz de movimentar os teus fundos. Guarda apenas os endereços que decidiste mostrar-lhe. Com eles faz tudo o que uma carteira faz online: comunica com a rede, lê saldos e histórico, constrói transações não assinadas, analisa-as e transmite para a rede tudo o que regressa assinado.
A assinatura acontece no AirNox Vault, uma aplicação num telemóvel Android que nunca se liga à internet. É ele que guarda as seeds. Descodifica cada pedido a partir dos bytes que está prestes a assinar, mostra a operação, o montante, as partes e a rede, e só assina depois de carregares em Accept (Aceitar).
Entre os dois há um air gap, um isolamento físico. O telemóvel não tem qualquer caminho para a internet, e as únicas coisas que alguma vez atravessam são um pedido num sentido e uma assinatura no sentido inverso.
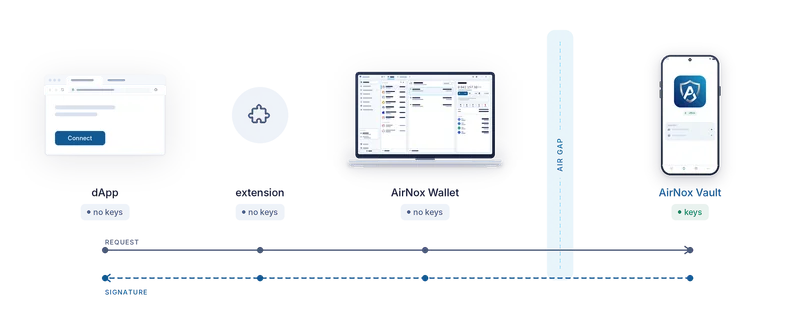
O que faz cada etapa
Um pedido pode começar numa página web, na própria carteira ou num agente de IA ligado à carteira. Comece onde começar, faz sempre o mesmo caminho.
A extensão do navegador fala as interfaces de carteira padrão que os sites esperam. Não guarda chaves e não assina nada. Reencaminha o pedido para o computador através de um canal local.
O computador descodifica o pedido e analisa-o. Reconhece as operações padrão, assinala tudo o que apenas se parece com uma delas, verifica as autorizações de gasto (allowances) e os spenders (os endereços autorizados a gastar) e constrói a transação não assinada. Depois entrega essa transação ao telemóvel por códigos QR, Bluetooth LE ou NFC.
O telemóvel volta a descodificar o pedido, a partir dos bytes exatos que vai assinar, e mostra-to em linguagem simples. A descrição que o computador faz do pedido é uma alegação. O que o telemóvel mostra é a verdade. Lês e carregas em Accept, ou não. Só a assinatura volta para trás.
Onde a chave vive decide o que o malware pode fazer
A AirNox dá-te dois níveis de proteção. Ajuda vê-los lado a lado com a configuração comum mais fraca: uma carteira clássica que vive como extensão do navegador.
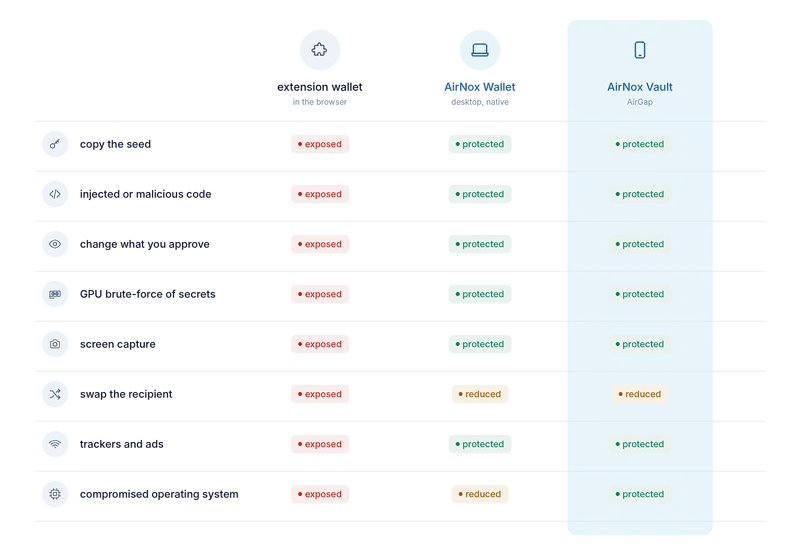
Uma carteira clássica de extensão corre dentro do programa mais exposto do computador. Os seus segredos estão selados com uma encriptação que as placas gráficas modernas quebram por força bruta (brute force) em grande escala. Código injetado numa página pode alcançá-la, e qualquer coisa que capture o ecrã pode vê-la. Além disso, traz rastreadores e publicidade, não protege contra um endereço trocado e consome recursos o dia inteiro.
A AirNox Wallet no computador é outro tipo de programa, e defende-se. É C++ nativo, sem motor de scripts onde injetar código e sem página para envenenar. Uma seed fica em memória apenas o tempo necessário e é apagada logo a seguir. A carteira vigia os processos à sua volta e as bibliotecas carregadas dentro dela, para que nenhum código alheio corra ali sem ser notado. Cada pedido é descodificado e analisado, para que aquilo que aprovas (approve) seja aquilo que vês. A área de transferência é vigiada à procura de endereços trocados, e as janelas da carteira ficam fora das capturas de ecrã. Os segredos que guarda estão selados com Argon2id, que é memory-hard (exige muita memória), e ancorados no chip TPM 2.0 do computador, algo que as placas gráficas não conseguem contornar. Rastreadores, não traz nenhum. Para as operações do dia a dia é, por si só, uma escolha sólida, e todas as funcionalidades de segurança desta série valem para ela, haja ou não um telemóvel envolvido.
O AirGap é a camada de proteção máxima, por cima de tudo isto. Tudo o que foi dito continua a valer, e a seed passa para um telemóvel offline. Mesmo um atacante que controle todo o sistema operativo não encontra nada no computador para copiar, nem forma de alterar o ecrã onde se toma a decisão final. Trocar o destinatário é o único ataque que continua parcialmente aberto em todas as configurações, porque o envenenamento de endereços (address poisoning) visa os teus olhos e não o software. As imagens de endereço nos dois dispositivos existem para o apanhar.
O que isto não resolve
Um assinador (signer) offline mostra-te a verdade sobre o que estás a assinar. Não te pode impedir de concordar com ela. A cópia de segurança da seed continua a ser responsabilidade tua, em papel ou em aço, e não num gestor de palavras-passe. E nenhuma carteira te protege de alguém que te obrigue a desbloqueá-la. Preferimos ser nós a dizer-te os limites a deixar que os descubras sozinho.
O resto desta série percorre as peças uma a uma: porque é que o assinador é um telemóvel que já tens, as três formas de atravessar o air gap, como o telemóvel fica invisível no ar, porque é que o transporte nunca é de confiança, o que o telemóvel te mostra e o registo que guarda.
A série completa
- Parte do princípio de que o computador está comprometido
- Mass Adoption Security: o assinador é um telemóvel que já tens
- Três formas de atravessar o air gap: códigos QR, Bluetooth LE e NFC
- Invisível no ar: um assinador que nenhum scanner encontra
- O transporte nunca é de confiança
- O que o telemóvel te mostra: análise de transações no assinador
- O telemóvel guarda o seu próprio registo
- O cofre no teu computador: Argon2id e um perfil que resiste a tentativas de adivinhação
- dApps sem carteira no navegador
- Um servidor MCP com regras: agentes de IA dentro de limites
- Uma carteira protegida para tudo
- Pequena e nativa: C++, sem runtime de JavaScript, de uma estação de trabalho a um Raspberry Pi