
Partez du principe que l’ordinateur est compromis
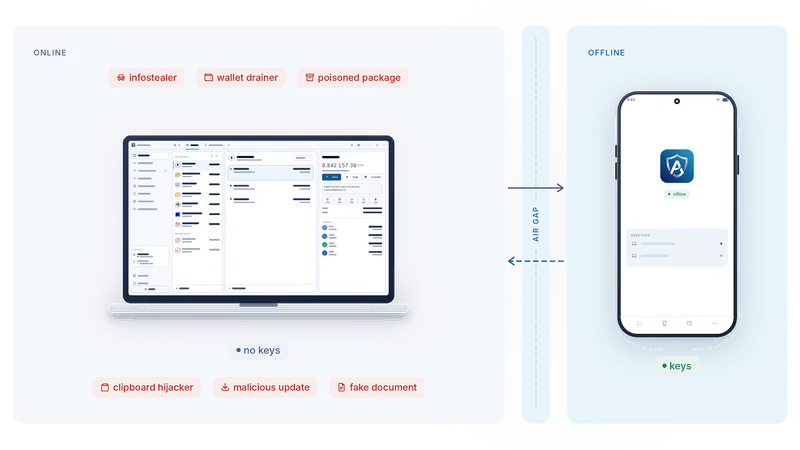
La plupart des vols de cryptomonnaies ne cassent aucune cryptographie. Ils commencent sur un ordinateur ordinaire. AirNox Wallet est conçu pour cet ordinateur-là, et il part du principe que cet ordinateur est déjà perdu.
Sur cette page
La menace, c’est la machine, pas les maths
Pensez à la manière dont les fonds quittent réellement un portefeuille. Un paquet dans la chaîne d’outils d’un développeur embarque quelque chose en plus. Une extension de navigateur (browser extension) publie une mise à jour que personne n’a lue. Un document n’est pas un document. Une page web affiche une transaction et vous demande d’en signer une autre. Un utilitaire de presse-papiers (clipboard) remplace une adresse un instant avant que vous la colliez.
Aucune de ces attaques ne touche à la cryptographie. Toutes ont besoin de la même chose : une clé privée (private key), ou votre approbation, sur une machine connectée à Internet. L’ordinateur est la cible parce que c’est sur l’ordinateur que vit la clé.
La première décision de conception d’AirNox Wallet est donc simple : la clé ne doit pas y vivre.
Les clés hors de l’ordinateur
AirNox Wallet tourne sur l’ordinateur. À lui seul, c’est un portefeuille natif complet, avec la seed (votre phrase de récupération) scellée dans son coffre-fort, et c’est une configuration solide pour les opérations courantes. En mode AirGap, il va un cran plus loin : il ne détient jamais de clé capable de déplacer vos fonds. Il ne connaît que les adresses que vous avez choisi de lui montrer. Avec elles, il fait en ligne tout ce que fait un portefeuille : il dialogue avec le réseau, lit les soldes et l’historique, construit des transactions non signées, les contrôle et diffuse tout ce qui revient signé.
La signature a lieu sur AirNox Vault, une application installée sur un téléphone Android qui ne se connecte jamais. Elle détient les seeds. Elle décode chaque requête à partir des octets qu’elle s’apprête à signer, affiche l’opération, le montant, les parties et le réseau, et ne signe qu’après que vous avez appuyé sur Accept (Accepter).
Entre les deux, il y a un air gap. Le téléphone n’a aucune route vers Internet, et les seules choses qui passent d’un côté à l’autre sont une requête dans un sens et une signature dans l’autre.
Le rôle de chaque maillon
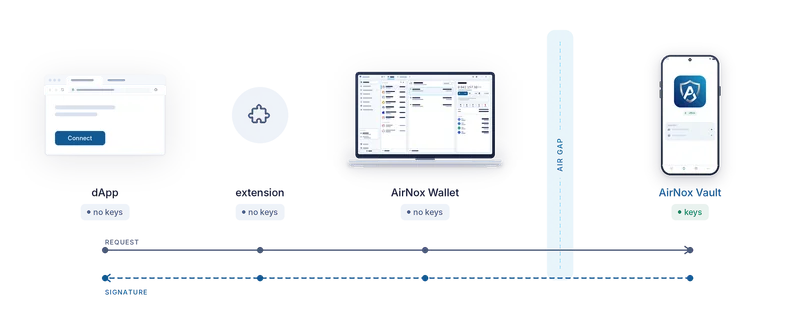
Une requête peut partir d’une page web, du portefeuille lui-même ou d’un agent IA connecté au portefeuille. Quel que soit son point de départ, elle suit le même chemin.
L’extension de navigateur implémente les interfaces de portefeuille standard que les sites web attendent. Elle ne détient aucune clé et ne signe rien. Elle transmet la requête à l’application de bureau par un canal local.
L’application de bureau décode la requête et la contrôle. Elle reconnaît les opérations standard, signale tout ce qui ne fait que leur ressembler, vérifie les autorisations de dépense (allowances) et leurs bénéficiaires (spenders), et construit la transaction non signée. Puis elle transmet cette transaction au téléphone par QR codes, Bluetooth LE ou NFC.
Le téléphone décode à nouveau la requête, à partir des octets exacts qu’il va signer, et vous la présente en termes clairs. La description qu’en donne l’ordinateur est une affirmation. Ce que montre le téléphone est la vérité. Vous lisez, puis vous appuyez sur Accept, ou non. Seule la signature repart.
L’emplacement de la clé détermine ce que peut faire un malware
AirNox vous offre deux niveaux de protection. Il est utile de les comparer à la configuration courante la plus faible : un portefeuille classique qui vit sous forme d’extension de navigateur.
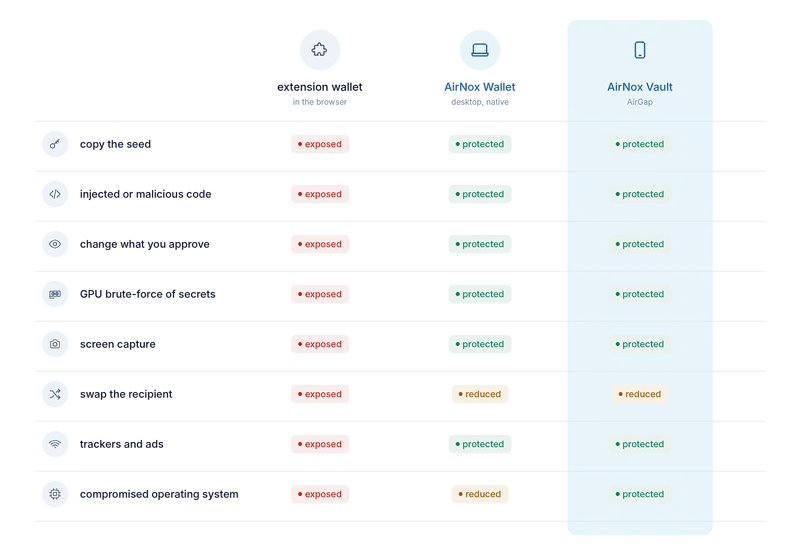
Un portefeuille-extension classique tourne dans le programme le plus exposé de l’ordinateur. Ses secrets sont scellés par un chiffrement que les cartes graphiques modernes cassent par force brute (brute force) à grande échelle. Il peut être atteint par du code injecté dans une page et vu par tout ce qui capture l’écran. Il embarque des traqueurs et de la publicité, n’offre aucune protection contre une adresse substituée, et consomme des ressources toute la journée par-dessus le marché.
AirNox Wallet sur l’ordinateur est un programme d’une autre nature, et il se défend. Il est écrit en C++ natif, sans moteur de script dans lequel injecter du code ni page à empoisonner. Il ne garde une seed en mémoire que le temps nécessaire et l’efface aussitôt après. Il surveille les processus qui l’entourent et les bibliothèques chargées en lui, pour qu’aucun code étranger ne s’exécute dans le portefeuille à son insu. Il décode et contrôle chaque requête, pour que ce que vous approuvez (approve) soit bien ce que vous voyez. Il surveille le presse-papiers pour repérer une adresse substituée et tient ses propres fenêtres à l’écart des captures d’écran. Ses secrets stockés sont scellés avec Argon2id, une fonction coûteuse en mémoire (memory-hard), et ancrés dans la puce TPM 2.0 de l’ordinateur : les cartes graphiques n’offrent aucun raccourci contre cela. Et il n’embarque aucun traqueur. Pour les opérations courantes, c’est un choix solide à lui seul, et toutes les fonctions de sécurité présentées dans cette série s’y appliquent, qu’un téléphone soit impliqué ou non.
AirGap est la couche ultime, posée par-dessus. Tout ce qui précède reste valable, et la seed passe sur un téléphone hors ligne. Même un attaquant qui contrôle l’ensemble du système d’exploitation ne trouve rien à copier sur l’ordinateur, ni aucun moyen de modifier l’écran sur lequel se prend la décision finale. La substitution du destinataire est la seule attaque qui reste partiellement ouverte partout, parce que l’empoisonnement d’adresse (address poisoning) vise vos yeux plutôt que le logiciel. Les images d’adresse, sur les deux appareils, sont là pour la déjouer.
Ce que cela ne règle pas
Un appareil de signature hors ligne (signer) vous montre la vérité sur ce que vous signez. Il ne peut pas vous empêcher d’y consentir. La sauvegarde de votre seed reste votre responsabilité, sur papier ou sur acier plutôt que dans un gestionnaire de mots de passe. Et aucun portefeuille ne vous protège de quelqu’un qui vous force à le déverrouiller. Nous préférons vous exposer ces limites nous-mêmes plutôt que vous les laisser découvrir.
La suite de cette série passe en revue les éléments un par un : pourquoi l’appareil de signature est un téléphone que vous possédez déjà, les trois façons de franchir l’air gap, comment le téléphone reste invisible sur les ondes, pourquoi on ne fait jamais confiance au transport, ce que vous montre le téléphone et le registre qu’il tient.
La série complète
- Partez du principe que l’ordinateur est compromis
- Mass Adoption Security : l’appareil de signature est un téléphone que vous possédez déjà
- Trois façons de franchir l’air gap : QR codes, Bluetooth LE et NFC
- Invisible sur les ondes : un appareil de signature qu’aucun scan ne repère
- On ne fait jamais confiance au transport
- Ce que vous montre le téléphone : l’analyse des transactions sur l’appareil de signature
- Le téléphone tient son propre registre
- Le coffre-fort de votre ordinateur : Argon2id et un profil qui résiste au cassage
- Des dApps sans portefeuille de navigateur
- Un serveur MCP avec des règles : des agents IA encadrés par des limites
- Un seul portefeuille protégé pour tout
- Petit et natif : C++, aucun runtime JavaScript, de la station de travail au Raspberry Pi