
Un serveur MCP avec des règles : des agents IA encadrés par des limites
Les agents IA commencent à manier de l’argent. Il leur faut un portefeuille capable de dire non. Ce refus, AirNox Wallet l’intègre d’origine.
Sur cette page
Les agents et l’argent
Un agent qui rééquilibre un portefeuille d’actifs, paie un service ou renforce une position a besoin de lire des soldes et d’envoyer des transactions. Lui donner une clé privée (private key), c’est lui donner tout. Lui donner une clé API de plateforme d’échange n’est guère mieux. Ce qu’un agent devrait recevoir, c’est une capacité étroite, révocable et plafonnée, ainsi qu’un journal de ce qu’il a fait.
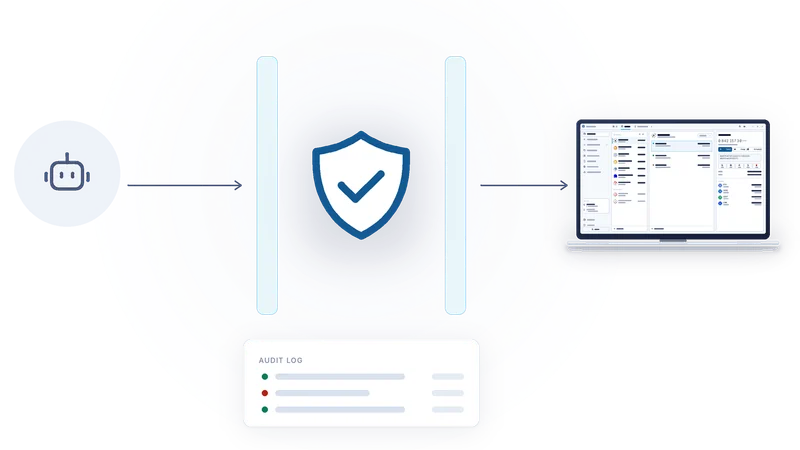
AirNox Wallet fournit exactement cela via le Model Context Protocol, le standard ouvert qu’utilisent les frameworks d’agents pour dialoguer avec des outils. Tout client qui parle MCP peut se connecter au portefeuille. Le portefeuille est la seule autorité : l’agent propose, la politique dispose.
Refus par défaut
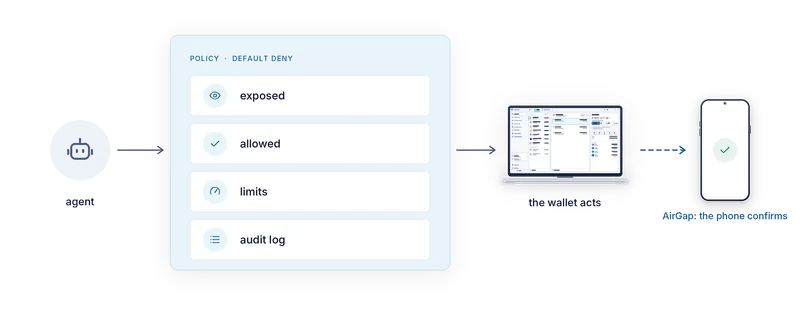
D’origine, un agent ne peut rien faire. Aucun portefeuille n’est exposé, aucune opération n’est autorisée et aucune limite n’est définie, ce qui signifie que toute requête est refusée. C’est vous qui ouvrez les accès, délibérément, une décision à la fois, dans l’interface même du portefeuille. Rien de ce qu’envoie un agent ne peut modifier la politique, parce que la politique n’est tout simplement pas accessible via l’interface MCP.
La politique
Exposé. Vous choisissez quels portefeuilles et quelles adresses les agents ont le droit de voir. Une adresse non étiquetée pour les agents n’existe pas aux yeux de l’agent. Les adresses étiquetées sont signalées dans la fenêtre du portefeuille, pour que vous sachiez toujours lesquelles sont visibles.
Autorisé. Pour chaque portefeuille et chaque adresse exposés, vous choisissez quelles opérations sont permises : lire les soldes et l’historique, demander des cotations, envoyer une transaction, faire un swap. L’accès en lecture n’implique pas l’accès en écriture.
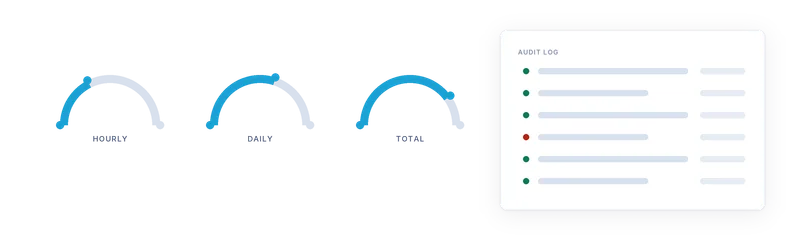
Limites. Les dépenses sont plafonnées en monnaie fiat, par heure, par jour et au total. Les limites peuvent être définies globalement, par portefeuille et par adresse, et c’est la plus stricte qui s’applique. Quand une limite est atteinte, la requête est refusée avec un motif que l’agent peut comprendre, et l’agent peut attendre ou vous demander.
Journal d’audit (audit log). Chaque appel est enregistré : ce que l’agent a demandé, ce que la politique a décidé et ce que le portefeuille a fait. Le journal peut être filtré par portefeuille ou par adresse, ce qui vous permet d’examiner l’activité d’un agent sur un compte sans tout relire.
En mode AirGap
Pour un portefeuille dont les clés vivent sur le téléphone, la politique de l’ordinateur ne représente que la moitié de l’histoire. Chaque transaction proposée par un agent doit toujours être signée sur le téléphone. Vous pouvez confirmer chacune à la main, en la lisant telle que le téléphone l’a décodée, ou définir sur le téléphone lui-même des règles indiquant ce qu’il peut signer sans vous demander. Et il existe une frontière que l’ordinateur ne peut pas franchir : seul le téléphone peut exposer une adresse en air gap aux agents. L’ordinateur ne peut pas accorder cela à la place du téléphone.
Cela préserve la chaîne d’autorité. L’agent s’adresse à l’ordinateur. L’ordinateur applique sa politique. Le téléphone applique la sienne, et détient la clé.
Comment il se connecte
Le serveur MCP tourne à l’intérieur du portefeuille. Un agent s’y connecte en local, soit par un petit lanceur pour les clients qui utilisent l’entrée et la sortie standard, soit par un point d’accès local protégé par un jeton que délivre le portefeuille. Il n’y a ni relais dans le cloud, ni compte chez nous. L’agent tourne sur votre machine, parle à votre portefeuille et reste dans les limites que vous avez tracées.
Tout ce que la politique n’autorise pas est refusé. Tout ce qui est autorisé laisse une ligne dans le journal. Voilà à quoi devrait ressembler un portefeuille pour agents.
La série complète
- Partez du principe que l’ordinateur est compromis
- Mass Adoption Security : l’appareil de signature est un téléphone que vous possédez déjà
- Trois façons de franchir l’air gap : QR codes, Bluetooth LE et NFC
- Invisible sur les ondes : un appareil de signature qu’aucun scan ne repère
- On ne fait jamais confiance au transport
- Ce que vous montre le téléphone : l’analyse des transactions sur l’appareil de signature
- Le téléphone tient son propre registre
- Le coffre-fort de votre ordinateur : Argon2id et un profil qui résiste au cassage
- Des dApps sans portefeuille de navigateur
- Un serveur MCP avec des règles : des agents IA encadrés par des limites
- Un seul portefeuille protégé pour tout
- Petit et natif : C++, aucun runtime JavaScript, de la station de travail au Raspberry Pi