
Un seul portefeuille protégé pour tout
Toute la sécurité décrite dans cette série protège un portefeuille ordinaire et complet. Vous ne devriez pas avoir à renoncer aux réseaux, aux swaps ou aux bridges pour garder vos clés hors ligne.
Sur cette page
Réseaux
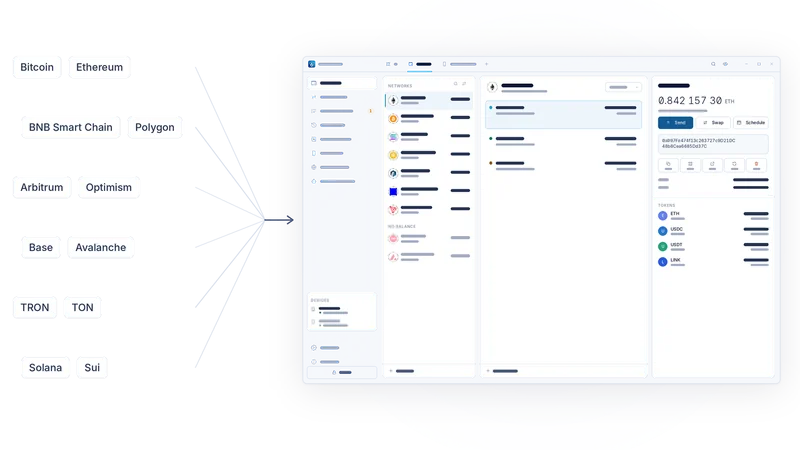
Bitcoin, Ethereum et ses principaux réseaux L2, BNB Smart Chain, Polygon, Arbitrum, Optimism, Base, Avalanche, Gnosis, Linea, Mantle, TRON, TON, Solana et Sui sont intégrés, avec leurs réseaux de test. Un nouveau réseau ne nécessite pas de nouvelle version du portefeuille : les réseaux sont décrits par un manifeste, et vous pouvez vous-même en ajouter un personnalisé.
Chaque famille de chaînes a sa propre dérivation, ses formats d’adresse, son modèle de frais et son format de transaction, et le portefeuille gère chacune nativement. Aucune couche générique ne fait passer une transaction Solana pour une transaction Ethereum.
Portefeuilles et adresses
Un portefeuille, c’est une seed. Vous pouvez en garder autant que vous le souhaitez, chacun pour son propre usage, chacun déverrouillé avec le même mot de passe. Dans un portefeuille, vous dérivez autant d’adresses que nécessaire par réseau, vous leur donnez des étiquettes et vous les regroupez. Les portefeuilles en lecture seule (watch-only) vous permettent de suivre une adresse sans en détenir la clé. Un carnet d’adresses conserve, avec leur nom, les destinations auxquelles vous envoyez des fonds.
AirGap à côté d’un portefeuille de bureau
Un portefeuille dont la seed vit sur l’ordinateur, scellée dans le coffre-fort, est le bon outil pour les opérations fréquentes. Il signe dans la fenêtre du portefeuille après le même contrôle, sans téléphone à aller chercher. Un portefeuille en air gap, dont les clés vivent sur le téléphone, offre la protection ultime pour les fonds qui comptent le plus. Les deux cohabitent dans la même fenêtre, avec le même historique et le même carnet d’adresses. Seul le chemin de signature diffère, et le portefeuille vous indique lequel est lequel.
Des swaps classés
Un swap interroge simultanément plusieurs agrégateurs et routeurs, compare leurs cotations et les classe pour placer la meilleure en tête, les autres restant visibles. Chaque swap a une politique d’autorisation de dépense (allowance) explicite : approuver (approve) exactement ce montant, un total que vous fixez, un maximum, ou réutiliser une autorisation existante. La cible de l’approbation est vérifiée par rapport au routeur qui a fourni la cotation. Les approbations illimitées ne sont jamais le choix par défaut silencieux.
Des bridges qui savent reprendre
Les transferts entre chaînes passent par des protocoles de bridge éprouvés, y compris des routes entre réseaux EVM et TON. Un transfert par bridge comporte plusieurs étapes sur deux chaînes, et les choses peuvent se bloquer entre deux. Le portefeuille tient un journal de chaque opération de bridge et la reprend là où elle s’est arrêtée : un ordinateur portable refermé en plein transfert est un désagrément, pas une perte.
DCA et ordres limites
Les achats récurrents s’exécutent selon le calendrier que vous fixez. Les ordres limites se déclenchent sur un prix tiré des données on-chain plutôt que du flux d’une plateforme d’échange : aucun service hors chaîne ne décide du moment où votre ordre s’exécute.
Vos propres nœuds
Le portefeuille est livré avec une sélection soignée de points d’accès par défaut et vous permet de les remplacer, chaîne par chaîne, par votre propre nœud. Derrière, un routeur répartit les requêtes entre les points d’accès, bascule sur un autre quand l’un se comporte mal, et met au repos un point d’accès qui échoue à répétition. Toutes les connexions utilisent une sécurité de transport moderne.
Des prix issus de la chaîne
Les cours proviennent d’oracles on-chain et de données d’échanges décentralisés, pas d’une API de prix qui verrait vos adresses à chaque actualisation. Vos soldes sont calculés avec des prix que vous pouvez vérifier, par un portefeuille qui n’a dit à personne ce qu’il consultait.
Images d’adresse
Chaque adresse reçoit une image déterministe, affichée sur l’ordinateur et sur le téléphone. Deux adresses qui partagent leurs premiers et derniers caractères, l’attaque classique par sosie, obtiennent des images nettement différentes. Votre œil repère ce que l’hexadécimal ne montre pas.
Enregistré avant diffusion
Une transaction envoyée est écrite dans le journal du portefeuille avant d’être diffusée. Forcez l’arrêt de l’application en plein envoi, subissez une coupure de courant, débranchez la prise : l’enregistrement est là, et le portefeuille reprend à partir de lui. Rien de ce que vous avez signé ne se perd jamais entre la signature et le réseau.
Et le reste
Un mode zone de notification avec des notifications masquées pour préserver la confidentialité. Étiquettes d’adresse, dossiers et recherche. Un historique des transactions avec des dates lisibles. Plusieurs langues. Un arrêt propre qui efface les secrets de la mémoire. Rien de tout cela n’est exotique. Tout cela correspond à ce que vous attendez d’un portefeuille utilisé au quotidien, avec la sécurité de cette série derrière.
La série complète
- Partez du principe que l’ordinateur est compromis
- Mass Adoption Security : l’appareil de signature est un téléphone que vous possédez déjà
- Trois façons de franchir l’air gap : QR codes, Bluetooth LE et NFC
- Invisible sur les ondes : un appareil de signature qu’aucun scan ne repère
- On ne fait jamais confiance au transport
- Ce que vous montre le téléphone : l’analyse des transactions sur l’appareil de signature
- Le téléphone tient son propre registre
- Le coffre-fort de votre ordinateur : Argon2id et un profil qui résiste au cassage
- Des dApps sans portefeuille de navigateur
- Un serveur MCP avec des règles : des agents IA encadrés par des limites
- Un seul portefeuille protégé pour tout
- Petit et natif : C++, aucun runtime JavaScript, de la station de travail au Raspberry Pi