
Invisible sur les ondes : un appareil de signature qu’aucun scan ne repère
Une radio qui annoncerait « portefeuille ici » ruinerait la moitié de l’intérêt d’un appareil de signature hors ligne (signer). C’est pourquoi un téléphone sous AirNox Vault ne s’annonce pas.
Sur cette page
Le problème des radios
Le Bluetooth rend le bureau pratique. Il fait aussi du téléphone un objet qui parle. Un appareil qui diffuse un nom comme « Wallet » avec une adresse fixe est un appareil que l’on peut trouver, reconnaître, suivre d’un jour à l’autre, et désigner comme une cible intéressante. Pour scanner les appareils Bluetooth, il suffit d’un téléphone et d’une application gratuite. Un malware sur l’ordinateur peut le faire aussi.
Nous voulions la commodité sans la balise. La conception repose sur trois éléments : à quel moment le téléphone émet, ce qu’il dit quand il émet, et qui peut le comprendre.
Rien sur les ondes tant que vous n’ouvrez pas l’application
Le téléphone n’émet d’annonces que lorsque l’application AirNox Vault est ouverte, déverrouillée et au premier plan. Verrouillez le téléphone, il se tait. Passez à une autre application, il se tait. Rangez-le face cachée dans un tiroir, rien n’est émis. Aucun service en arrière-plan ne garde de canal ouvert.
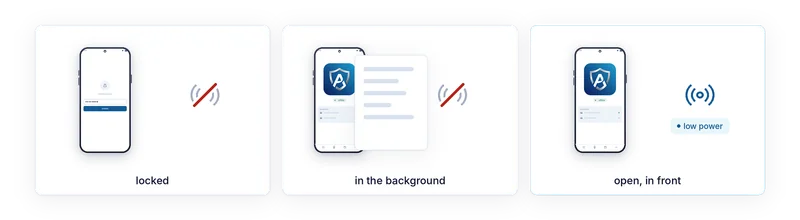
Lorsqu’il émet, il le fait à faible puissance d’émission. Sa portée, c’est le bureau. C’est un choix délibéré quant à qui peut l’entendre, pas un substitut au chiffrement.
Ce qu’il dit quand il parle
Trois éléments rendent l’annonce inutile pour un inconnu.
Aucun nom d’appareil n’y figure. Rien de ce qui est émis ne dit AirNox, portefeuille ou quoi que ce soit d’autre.
L’adresse Bluetooth est aléatoire, et le système la régénère à chaque fois. Il n’y a aucune adresse fixe à noter pour la rechercher de nouveau le lendemain.
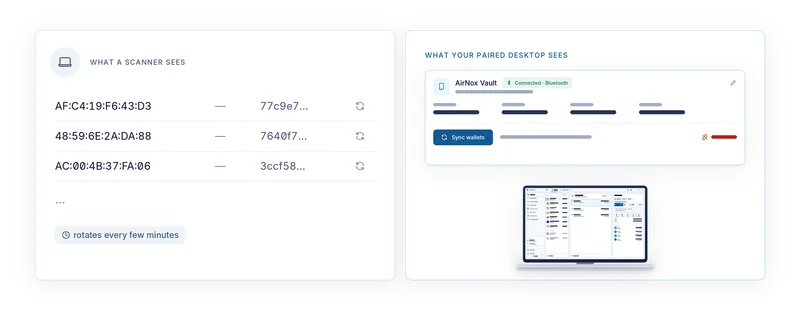
Enfin, l’identifiant de service qu’elle annonce est calculé, pas fixe. Il est dérivé de l’appairage (pairing) que le téléphone partage avec votre ordinateur et de la fenêtre de temps en cours : il change donc toutes les quelques minutes, et seul un ordinateur qui détient cet appairage peut en déterminer la valeur actuelle. Pour tous les autres, c’est un nombre d’apparence aléatoire qui, peu après, deviendra un autre nombre d’apparence aléatoire.
Ce que voit un scanner
Un scanner dans la pièce voisine voit une adresse aléatoire sans nom, avec un identifiant d’apparence aléatoire. Quelques minutes plus tard, il voit une autre adresse avec un autre identifiant. Rien ne relie les deux. Rien n’indique que l’appareil est un portefeuille plutôt que l’un des nombreux objets anonymes qui utilisent le Bluetooth. Il n’y a rien à retenir pour la prochaine fois.
Ce que voit un malware sur l’ordinateur
L’ordinateur que nous supposons infecté n’a pas une meilleure vue. Un malware qui s’y trouve n’a aucun nom à chercher, aucune adresse fixe à retenir, et rien à trouver tant que vous n’avez pas mis l’application au premier plan. Le logiciel du portefeuille sait reconnaître le téléphone parce qu’il était présent lors de l’appairage. Un malware qui vole la configuration de ce logiciel doit toujours attendre que vous ouvriez l’application, à portée, puis se heurte à la session, dont parle l’article suivant.
Pourquoi trouver le téléphone ne rapporte rien de toute façon
Supposons qu’un attaquant repère bel et bien le téléphone pendant que vous l’utilisez. Le trouver ne lui apporte rien en soi. Chaque requête arrive toujours sur l’écran du téléphone, décodée à partir des octets à signer, et c’est là que vous la lisez avant d’appuyer sur Accept (Accepter), ou non. La radio transporte du trafic chiffré, dans une session authentifiée lors de l’appairage. Être assez près pour l’entendre ne permet pas de s’y joindre.
L’invisibilité est la première couche. Son rôle est de faire en sorte que, la plupart du temps, il n’y ait rien à attaquer, et que lorsqu’il y a quelque chose, cela ne ressemble à rien de particulier.
La série complète
- Partez du principe que l’ordinateur est compromis
- Mass Adoption Security : l’appareil de signature est un téléphone que vous possédez déjà
- Trois façons de franchir l’air gap : QR codes, Bluetooth LE et NFC
- Invisible sur les ondes : un appareil de signature qu’aucun scan ne repère
- On ne fait jamais confiance au transport
- Ce que vous montre le téléphone : l’analyse des transactions sur l’appareil de signature
- Le téléphone tient son propre registre
- Le coffre-fort de votre ordinateur : Argon2id et un profil qui résiste au cassage
- Des dApps sans portefeuille de navigateur
- Un serveur MCP avec des règles : des agents IA encadrés par des limites
- Un seul portefeuille protégé pour tout
- Petit et natif : C++, aucun runtime JavaScript, de la station de travail au Raspberry Pi