
Invisible en las ondas: un firmador que nadie puede localizar escaneando
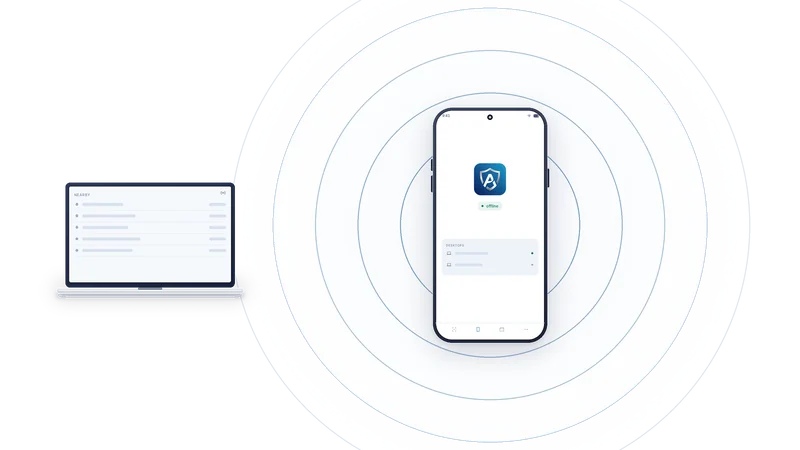
Una radio que anuncia «aquí hay una billetera» echaría por tierra la mitad del sentido de un firmador sin conexión (signer). Por eso un teléfono con AirNox Vault no se anuncia.
En esta página
El problema de las radios
Bluetooth hace cómoda la mesa de trabajo. También convierte el teléfono en algo que habla. Un dispositivo que anuncia un nombre como «Wallet» con una dirección fija es un dispositivo que se puede encontrar, reconocer, seguir de un día para otro y señalar como objetivo que vale la pena atacar. Para buscar dispositivos Bluetooth basta con un teléfono y una app gratuita. El malware de la computadora también puede hacerlo.
Queríamos la comodidad sin la baliza. El diseño tiene tres partes: cuándo sale al aire el teléfono, si es que sale, qué dice cuando lo hace y quién puede entenderlo.
Nada sale al aire si no abres la app
El teléfono solo se anuncia mientras AirNox Vault está abierta, desbloqueada y en primer plano. Bloquea el teléfono y se queda en silencio. Cambia a otra app y se queda en silencio. Déjalo boca abajo en un cajón y no transmite nada. No hay ningún servicio en segundo plano que mantenga un canal preparado.
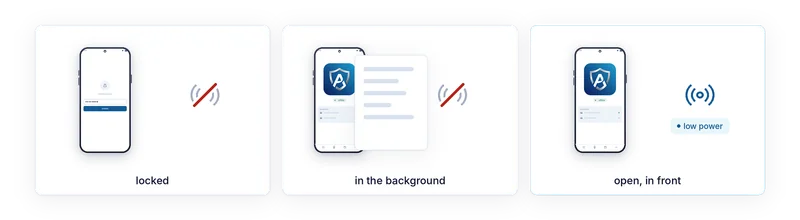
Mientras se anuncia, lo hace con baja potencia de transmisión. Su alcance es la mesa. Es una decisión deliberada sobre quién puede oírlo, no un sustituto del cifrado.
Qué dice cuando habla
Tres cosas hacen que el anuncio no le sirva de nada a un desconocido.
No lleva nombre de dispositivo. Nada en el aire dice AirNox, billetera ni ninguna otra cosa.
La dirección Bluetooth es aleatoria y el sistema la regenera cada vez. No hay una dirección fija que anotar para buscarla de nuevo mañana.
Y el identificador de servicio que anuncia se calcula, no es fijo. Se deriva del emparejamiento (pairing) que el teléfono comparte con tu computadora y de la ventana de tiempo actual, así que cambia cada pocos minutos, y solo una computadora que tenga ese emparejamiento puede averiguar cuál es el valor actual. Para todos los demás es un número de aspecto aleatorio que al poco rato será otro número de aspecto aleatorio.
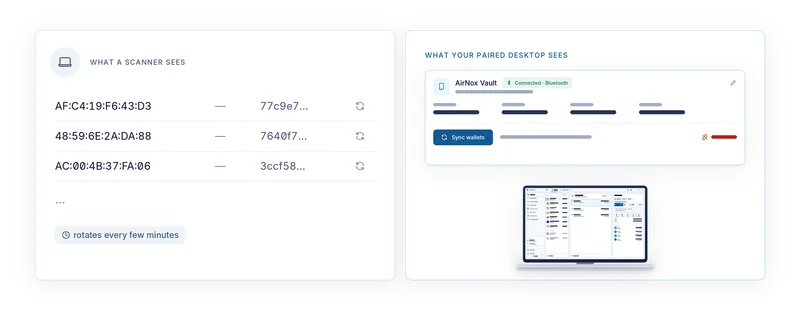
Lo que ve un escáner
Un escáner en la habitación de al lado ve una dirección aleatoria sin nombre con un identificador que parece aleatorio. Unos minutos después ve otra dirección con otro identificador. Nada relaciona las dos. Nada distingue el dispositivo como billetera frente a cualquiera de las demás cosas sin nombre que usan Bluetooth. No hay nada que recordar para la próxima vez.
Lo que ve el malware de la computadora
La computadora que suponemos infectada no tiene mejor vista. El malware que hay en ella no tiene un nombre que buscar, ni una dirección fija que recordar, ni nada que encontrar hasta que pongas la app en primer plano. El software de la billetera sabe reconocer el teléfono porque estuvo presente en el emparejamiento. Un malware que robe la configuración de ese software sigue teniendo que esperar a que abras la app, al alcance, y después se topa con la sesión, de la que habla el siguiente artículo.
Por qué, aun así, encontrar el teléfono no sirve de nada
Supón que un atacante sí detecta el teléfono mientras lo usas. Encontrarlo, por sí solo, no le da nada. Cada solicitud sigue llegando a la pantalla del teléfono, decodificada a partir de los bytes que se van a firmar, donde la lees y pulsas Accept (Aceptar) o no. La radio transporta tráfico cifrado dentro de una sesión que se autenticó en el emparejamiento. Estar lo bastante cerca para oírla no es poder unirse a ella.
La invisibilidad es la primera capa. Su tarea es asegurar que, la mayor parte del tiempo, no haya nada que atacar y que, cuando lo haya, no parezca nada en particular.
La serie completa
- Da por hecho que la computadora está comprometida
- Mass Adoption Security: el firmador es un teléfono que ya tienes
- Tres formas de cruzar el air gap: códigos QR, Bluetooth LE y NFC
- Invisible en las ondas: un firmador que nadie puede localizar escaneando
- Nunca se confía en el transporte
- Lo que te muestra el teléfono: análisis de transacciones en el firmador
- El teléfono lleva su propio registro
- La bóveda en tu computadora: Argon2id y un perfil que resiste los intentos de adivinar
- dApps sin una billetera en el navegador
- Un servidor MCP con reglas: agentes de IA con límites
- Una billetera protegida para todo
- Pequeña y nativa: C++, sin runtime de JavaScript, de una estación de trabajo a una Raspberry Pi