
Invisível no ar: um assinador que nenhum scanner encontra
Um rádio que anunciasse «está aqui uma carteira» deitaria por terra metade do sentido de um assinador (signer) offline. Por isso, um telemóvel com o AirNox Vault não se anuncia.
Nesta página
O problema dos rádios
O Bluetooth torna a secretária cómoda. Também transforma o telemóvel numa coisa que fala. Um dispositivo que anuncia um nome como «Wallet» com um endereço fixo é um dispositivo que pode ser encontrado, reconhecido, seguido de um dia para o outro e escolhido como alvo que vale a pena atacar. Procurar dispositivos Bluetooth só exige um telemóvel e uma aplicação gratuita. O malware no computador também o consegue fazer.
Queríamos a comodidade sem o farol. A conceção tem três partes: quando é que o telemóvel está no ar, o que diz quando está e quem consegue perceber o que diz.
Nada no ar a não ser que abras a aplicação
O telemóvel só se anuncia enquanto o AirNox Vault está aberto, desbloqueado e em primeiro plano. Bloqueia o telemóvel e ele fica em silêncio. Muda para outra aplicação e ele fica em silêncio. Põe-no virado para baixo numa gaveta e nada é transmitido. Não há nenhum serviço em segundo plano a manter um canal aquecido.
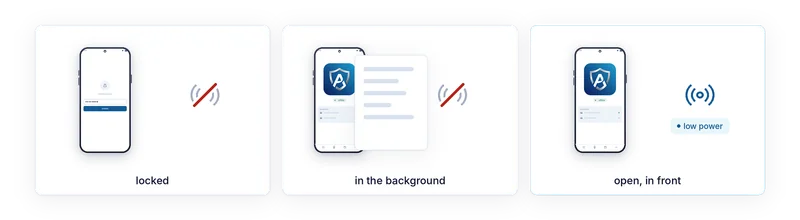
Quando se anuncia, fá-lo com baixa potência de transmissão. O alcance é a secretária. É uma escolha deliberada sobre quem o pode ouvir, não um substituto da encriptação.
O que diz quando fala
Há três coisas que tornam o anúncio inútil para um estranho.
Não leva nome de dispositivo. Nada no ar diz AirNox, carteira ou o que quer que seja.
Usa um endereço Bluetooth aleatório que o sistema gera de novo de cada vez. Não há endereço fixo para apontar e voltar a procurar amanhã.
E o identificador de serviço que anuncia é calculado, não fixo. Deriva do emparelhamento (pairing) que o telemóvel partilha com o teu computador e da janela de tempo atual, por isso muda a cada poucos minutos, e só um computador que tenha esse emparelhamento consegue saber qual é o valor atual. Para todos os outros, é um número com ar aleatório que, dentro de pouco tempo, será outro número com ar aleatório.
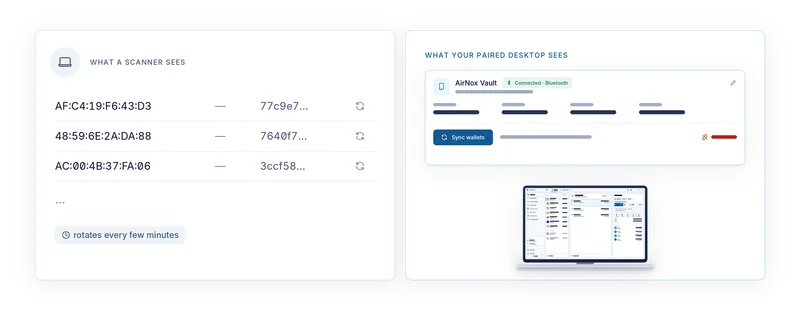
O que vê um scanner
Um scanner na sala ao lado vê um endereço aleatório sem nome, com um identificador que parece aleatório. Uns minutos depois, vê outro endereço com outro identificador. Nada liga os dois. Nada distingue o dispositivo como carteira entre todas as outras coisas sem nome que usam Bluetooth. Não há nada para recordar na próxima vez.
O que vê o malware no computador
O computador que assumimos estar infetado não tem uma vista melhor. O malware que lá estiver não tem nome para procurar, nem endereço fixo para recordar, nem nada para encontrar até trazeres a aplicação para primeiro plano. O software da carteira sabe reconhecer o telemóvel porque esteve presente no emparelhamento. Um malware que roube a configuração desse software continua a ter de esperar que abras a aplicação, ao alcance, e depois esbarra na sessão, de que trata o próximo artigo.
Porque é que encontrar o telemóvel não serve de nada
Imagina que um atacante consegue mesmo detetar o telemóvel enquanto o estás a usar. Encontrá-lo, por si só, não lhe dá nada. Cada pedido continua a chegar ao ecrã do telemóvel, descodificado a partir dos bytes a assinar, onde o lês e carregas em Accept (Aceitar), ou não. O rádio transporta tráfego encriptado dentro de uma sessão que foi autenticada no emparelhamento. Estar perto o suficiente para o ouvir não é o mesmo que conseguir entrar nela.
A invisibilidade é a primeira camada. A sua função é garantir que, na maior parte do tempo, não há nada para atacar e que, quando há, não se parece com nada em particular.
A série completa
- Parte do princípio de que o computador está comprometido
- Mass Adoption Security: o assinador é um telemóvel que já tens
- Três formas de atravessar o air gap: códigos QR, Bluetooth LE e NFC
- Invisível no ar: um assinador que nenhum scanner encontra
- O transporte nunca é de confiança
- O que o telemóvel te mostra: análise de transações no assinador
- O telemóvel guarda o seu próprio registo
- O cofre no teu computador: Argon2id e um perfil que resiste a tentativas de adivinhação
- dApps sem carteira no navegador
- Um servidor MCP com regras: agentes de IA dentro de limites
- Uma carteira protegida para tudo
- Pequena e nativa: C++, sem runtime de JavaScript, de uma estação de trabalho a um Raspberry Pi