
Um servidor MCP com regras: agentes de IA dentro de limites
Os agentes de IA estão a começar a lidar com dinheiro. Precisam de uma carteira que saiba dizer não. A AirNox Wallet traz essa capacidade integrada.
Nesta página
Agentes e dinheiro
Um agente que reequilibra um portefólio, paga um serviço ou reforça uma posição precisa de ler saldos e enviar transações. Dar-lhe uma chave privada (private key) é dar-lhe tudo. Dar-lhe uma chave de API de uma corretora não é muito melhor. O que um agente deve receber é uma capacidade restrita e revogável, com limites, e um registo do que fez.
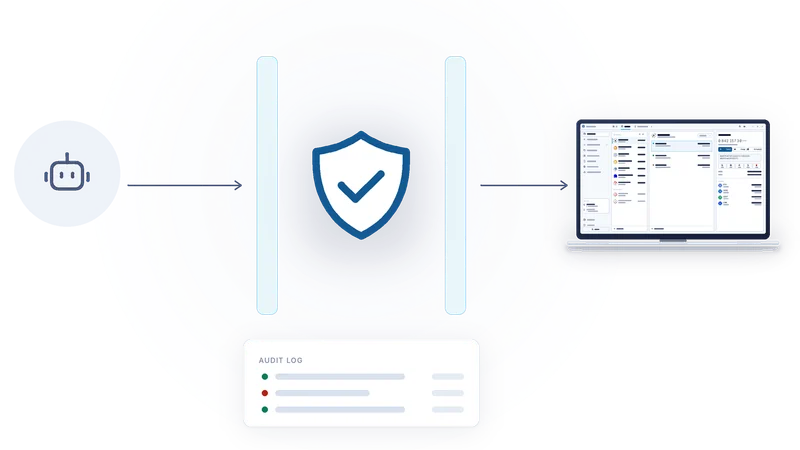
A AirNox Wallet oferece exatamente isso através do Model Context Protocol, a norma aberta que as frameworks de agentes usam para comunicar com ferramentas. Qualquer cliente que fale MCP pode ligar-se à carteira. A carteira é a única autoridade: o agente propõe, a política dispõe.
Recusa por omissão
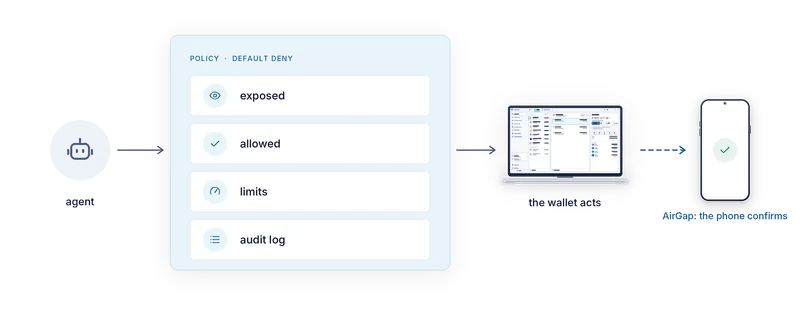
De origem, um agente não pode fazer nada. Não há carteiras expostas, nem operações permitidas, nem limites definidos, o que significa que todos os pedidos são recusados. És tu que abres o acesso, de forma deliberada, uma decisão de cada vez, na própria interface da carteira. Nada do que um agente envia pode alterar a política, porque a política nem sequer é acessível através da interface MCP.
A política
Exposição. Escolhes que carteiras e que endereços os agentes podem sequer ver. Para o agente, um endereço que não esteja etiquetado para agentes não existe. Os endereços etiquetados ficam assinalados na janela da carteira, para saberes sempre quais estão visíveis.
Permissões. Para cada carteira e endereço expostos, escolhes que operações são permitidas: ler saldos e histórico, pedir cotações, enviar uma transação, fazer swaps. O acesso de leitura não implica acesso de escrita.
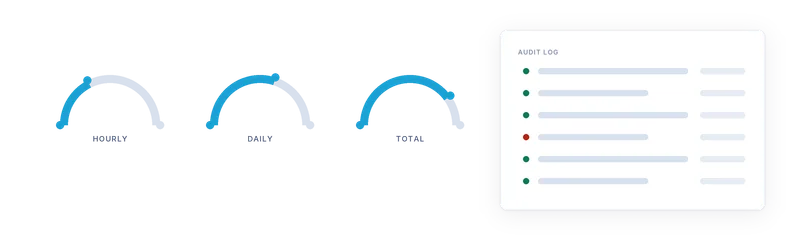
Limites. Os gastos têm um teto em moeda fiduciária, por hora, por dia e no total. Os limites podem ser definidos globalmente, por carteira e por endereço, e aplica-se o mais apertado. Quando um limite é atingido, o pedido é recusado com um motivo que o agente consegue perceber, e o agente pode esperar ou perguntar-te.
Registo de auditoria (audit log). Cada chamada fica registada: o que o agente pediu, o que a política decidiu e o que a carteira fez. O registo pode ser filtrado por carteira ou por endereço, para poderes rever a atividade de um agente numa conta sem teres de ler tudo.
No modo AirGap
Numa carteira cujas chaves vivem no telemóvel, a política no computador é só metade da história. Cada transação que um agente propõe continua a ter de ser assinada no telemóvel. Podes confirmar cada uma à mão, depois de a leres tal como o telemóvel a descodificou, ou definir regras no próprio telemóvel para o que ele pode assinar sem perguntar. E há uma fronteira que o computador não pode atravessar: só o telemóvel pode expor um endereço com air gap aos agentes. O computador não pode conceder isso em nome do telemóvel.
Assim, a cadeia de autoridade mantém-se intacta. O agente pede ao computador. O computador aplica a sua política. O telemóvel aplica a dele, e guarda a chave.
Como se liga
O servidor MCP corre dentro da carteira. Um agente liga-se a ele localmente, através de um pequeno lançador para clientes que usam a entrada e a saída padrão, ou através de um endpoint local protegido por um token emitido pela carteira. Não há intermediário na nuvem nem conta connosco. O agente corre na tua máquina, fala com a tua carteira e fica dentro dos limites que traçaste.
Tudo o que a política não permite é recusado. Tudo o que é permitido deixa uma linha no registo. É assim que deve ser uma carteira para agentes.
A série completa
- Parte do princípio de que o computador está comprometido
- Mass Adoption Security: o assinador é um telemóvel que já tens
- Três formas de atravessar o air gap: códigos QR, Bluetooth LE e NFC
- Invisível no ar: um assinador que nenhum scanner encontra
- O transporte nunca é de confiança
- O que o telemóvel te mostra: análise de transações no assinador
- O telemóvel guarda o seu próprio registo
- O cofre no teu computador: Argon2id e um perfil que resiste a tentativas de adivinhação
- dApps sem carteira no navegador
- Um servidor MCP com regras: agentes de IA dentro de limites
- Uma carteira protegida para tudo
- Pequena e nativa: C++, sem runtime de JavaScript, de uma estação de trabalho a um Raspberry Pi