
MCP-сервер із правилами: ШІ-агенти в межах лімітів
ШІ-агенти починають працювати з грошима. Їм потрібен гаманець, який уміє сказати «ні». В AirNox Wallet це вбудовано.
Зміст
Агенти і гроші
Агенту, який ребалансує портфель, оплачує сервіс чи поповнює позицію, потрібно читати баланси й відправляти транзакції. Дати йому приватний ключ (private key) — означає дати йому все. Дати йому API-ключ біржі — ненабагато краще. Агентові потрібні вузькі повноваження, які можна відкликати, з лімітами, і журнал того, що він зробив.
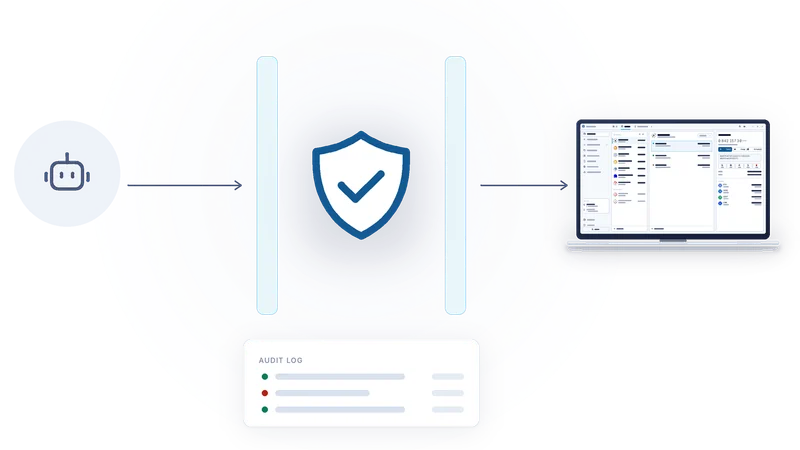
AirNox Wallet дає саме це через Model Context Protocol — відкритий стандарт, яким фреймворки для агентів користуються для роботи з інструментами. Будь-який клієнт, що підтримує MCP, може підключитися до гаманця. Рішення ухвалює тільки гаманець: агент пропонує, а вирішує політика.
Заборонено за замовчуванням
Одразу після встановлення агент не може нічого. Жоден гаманець не відкрито для агентів, жодну операцію не дозволено, жодного ліміту не встановлено, а отже кожен запит відхиляється. Ви відкриваєте доступ свідомо, рішення за рішенням, в інтерфейсі самого гаманця. Ніщо з того, що надсилає агент, не може змінити політику, бо через інтерфейс MCP політика взагалі недосяжна.
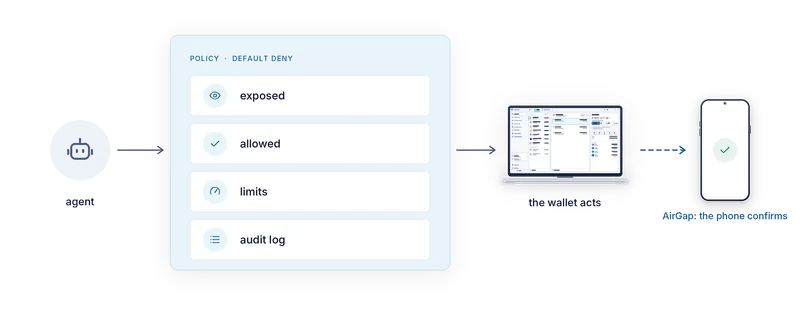
Політика
Відкрито. Ви обираєте, які гаманці й адреси агенти взагалі можуть бачити. Адреса, не позначена для агентів, для агента просто не існує. Позначені адреси виділено у вікні гаманця, тож ви завжди знаєте, які з них видимі.
Дозволено. Для кожного відкритого гаманця й адреси ви обираєте дозволені операції: читання балансів та історії, запит котирувань, відправлення транзакції, обмін. Доступ на читання не означає доступу на запис.
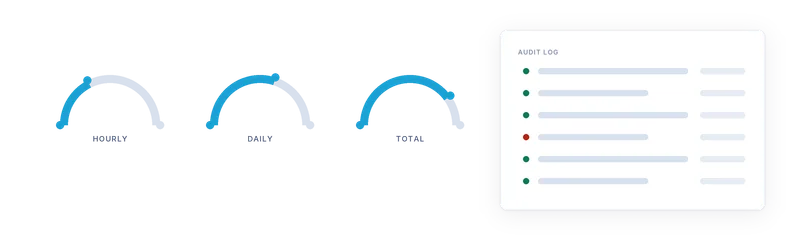
Ліміти. Витрати обмежено у фіатному еквіваленті: на годину, на день і загалом. Ліміти можна задати глобально, для гаманця і для адреси, і діє найсуворіший. Коли ліміт досягнуто, запит відхиляється з поясненням, зрозумілим агенту, і агент може зачекати або звернутися до вас.
Журнал аудиту. Кожен виклик записується: що агент попросив, що вирішила політика і що зробив гаманець. Журнал можна фільтрувати за гаманцем чи адресою, тож можна переглянути дії одного агента на одному акаунті, не читаючи все.
У режимі AirGap
Для гаманця, ключі якого живуть на телефоні, політика на комп’ютері — лише половина історії. Кожну транзакцію, яку пропонує агент, однаково треба підписати на телефоні. Ви можете підтверджувати кожну вручну, читаючи її в тому вигляді, в якому її декодував телефон, або задати правила на самому телефоні: що він може підписувати, не питаючи вас. І є межа, якої комп’ютер перетнути не може: лише телефон може відкрити агентам адресу за повітряним проміжком (air-gapped). Комп’ютер не може надати такий доступ від імені телефону.
Так ланцюг повноважень лишається цілим. Агент просить комп’ютер. Комп’ютер застосовує свою політику. Телефон застосовує свою — і тримає ключ.
Як це підключається
MCP-сервер працює всередині гаманця. Агент підключається до нього локально — через невеликий лаунчер для клієнтів, що працюють через стандартні ввід і вивід, або через локальний ендпоінт, захищений токеном, який видає гаманець. У нас немає ні хмарного ретранслятора, ні облікового запису. Агент працює на вашій машині, спілкується з вашим гаманцем і не виходить за межі, які ви окреслили.
Усе, чого політика не дозволяє, відхиляється. Усе, що дозволено, залишає рядок у журналі. Саме так має виглядати гаманець для агентів.
Уся серія
- Вважайте комп’ютер скомпрометованим
- Mass Adoption Security: підписувач — це телефон, який у вас уже є
- Три способи перетнути повітряний проміжок: QR-коди, Bluetooth LE і NFC
- Невидимий в ефірі: підписувач, якого не знайти скануванням
- Каналу передачі не довіряють ніколи
- Що показує вам телефон: аналіз транзакцій на підписувачі
- Телефон веде власний журнал
- Сховище на вашому комп’ютері: Argon2id і профіль, стійкий до підбору
- dApp без браузерного гаманця
- MCP-сервер із правилами: ШІ-агенти в межах лімітів
- Один захищений гаманець для всього
- Компактний і нативний: C++, без JavaScript-рантайму, від робочої станції до Raspberry Pi