
Un servidor MCP con reglas: agentes de IA con límites
Los agentes de IA empiezan a manejar dinero. Necesitan una billetera que sepa decir que no. AirNox Wallet lo trae de serie.
En esta página
Los agentes y el dinero
Un agente que rebalancea una cartera, paga un servicio o recarga una posición necesita leer saldos y enviar transacciones. Darle una clave privada (private key) es darle todo. Darle una clave API de un exchange no es mucho mejor. Lo que debería recibir un agente es una capacidad acotada y revocable, con límites, y un registro de lo que hizo.
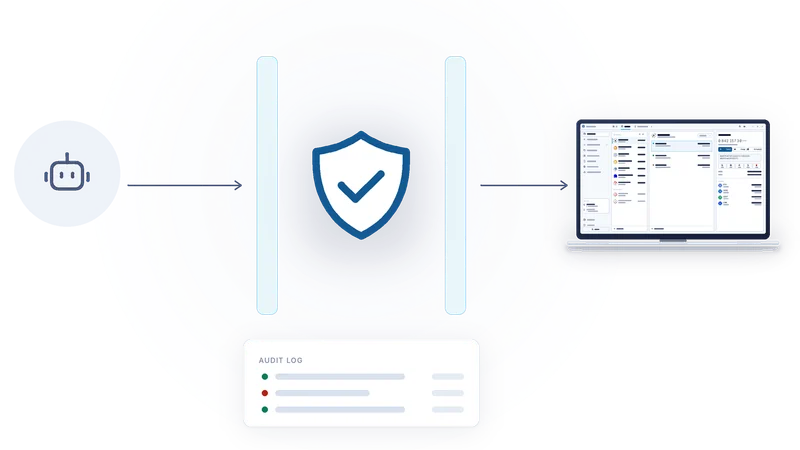
AirNox Wallet ofrece justo eso a través del Model Context Protocol, el estándar abierto que usan los frameworks de agentes para hablar con herramientas. Cualquier cliente que hable MCP puede conectarse a la billetera. La billetera es la única autoridad: el agente propone y la política dispone.
Denegar por defecto
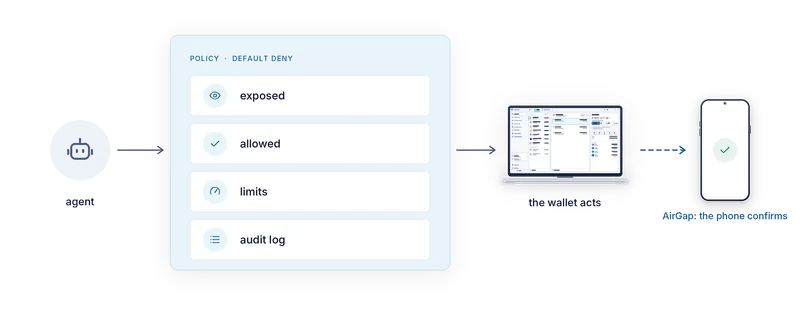
De entrada, un agente no puede hacer nada. No hay billeteras expuestas, ni operaciones permitidas, ni límites definidos, lo que significa que se rechaza toda solicitud. Tú vas abriendo puertas a propósito, una decisión cada vez, en la propia interfaz de la billetera. Nada de lo que envíe un agente puede cambiar la política, porque la política no es accesible en absoluto a través de la interfaz MCP.
La política
Expuestas. Tú eliges qué billeteras y qué direcciones pueden ver los agentes en absoluto. Una dirección que no esté marcada para agentes no existe para el agente. Las direcciones marcadas se señalan en la ventana de la billetera, para que siempre sepas cuáles son visibles.
Permitidas. Para cada billetera y dirección expuesta, tú eliges qué operaciones están permitidas: leer saldos e historial, pedir cotizaciones, enviar una transacción, hacer intercambios. El acceso de lectura no implica acceso de escritura.
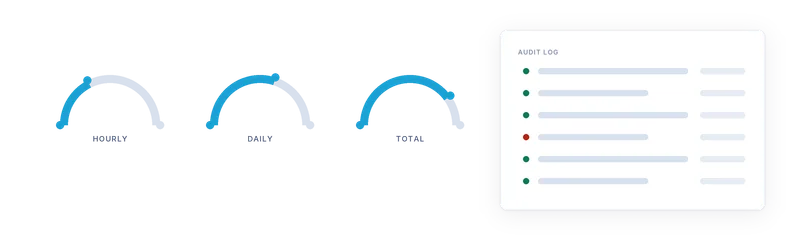
Límites. El gasto tiene un tope en moneda fiat, por hora, por día y en total. Los límites se pueden definir de forma global, por billetera y por dirección, y se aplica el más estricto. Cuando se alcanza un límite, la solicitud se rechaza con un motivo que el agente puede entender, y el agente puede esperar o preguntarte.
Registro de auditoría (audit log). Cada llamada queda registrada: qué pidió el agente, qué decidió la política y qué hizo la billetera. El registro se puede filtrar por billetera o por dirección, para que puedas revisar la actividad de un agente en una cuenta sin leerlo todo.
En modo AirGap
Para una billetera cuyas claves viven en el teléfono, la política de la computadora es solo la mitad de la historia. Cada transacción que propone un agente tiene que firmarse igualmente en el teléfono. Puedes confirmar cada una a mano, leyéndola tal como la decodificó el teléfono, o definir reglas en el propio teléfono sobre lo que puede firmar sin preguntar. Y hay un límite que la computadora no puede cruzar: solo el teléfono puede exponer una dirección con air gap a los agentes. La computadora no puede concederlo en nombre del teléfono.
Así la cadena de autoridad se mantiene intacta. El agente le pide a la computadora. La computadora aplica su política. El teléfono aplica la suya, y guarda la clave.
Cómo se conecta
El servidor MCP se ejecuta dentro de la billetera. Un agente se conecta a él de forma local, mediante un pequeño lanzador para los clientes que usan la entrada y salida estándar, o mediante un endpoint local protegido por un token que emite la billetera. No hay retransmisión en la nube ni cuenta con nosotros. El agente se ejecuta en tu máquina, habla con tu billetera y se queda dentro de las líneas que trazaste.
Lo que la política no permite se rechaza. Todo lo que se permite deja una línea en el registro. Así es como debería ser una billetera para agentes.
La serie completa
- Da por hecho que la computadora está comprometida
- Mass Adoption Security: el firmador es un teléfono que ya tienes
- Tres formas de cruzar el air gap: códigos QR, Bluetooth LE y NFC
- Invisible en las ondas: un firmador que nadie puede localizar escaneando
- Nunca se confía en el transporte
- Lo que te muestra el teléfono: análisis de transacciones en el firmador
- El teléfono lleva su propio registro
- La bóveda en tu computadora: Argon2id y un perfil que resiste los intentos de adivinar
- dApps sin una billetera en el navegador
- Un servidor MCP con reglas: agentes de IA con límites
- Una billetera protegida para todo
- Pequeña y nativa: C++, sin runtime de JavaScript, de una estación de trabajo a una Raspberry Pi