
Da por hecho que la computadora está comprometida
La mayoría de los robos de criptomonedas no rompen la criptografía. Empiezan en una computadora corriente. AirNox Wallet está diseñada para esa computadora, y funciona con la premisa de que esa computadora ya está perdida.
En esta página
La amenaza es la máquina, no las matemáticas
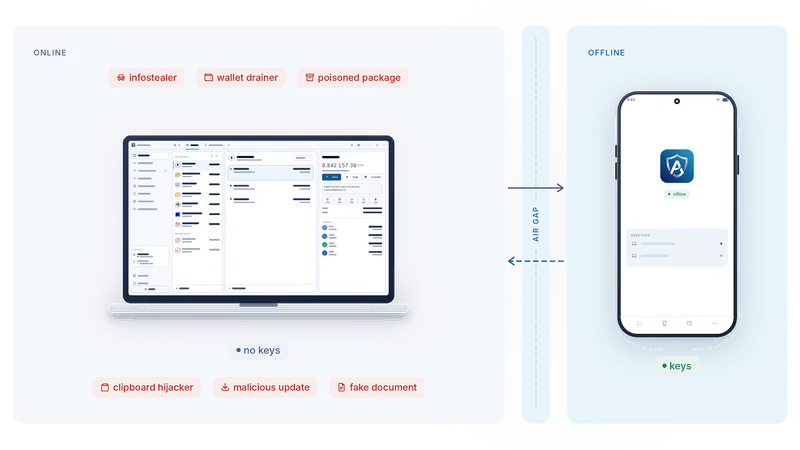
Piensa en cómo salen realmente los fondos de una billetera. Un paquete en las herramientas de un desarrollador trae algo de más. Una extensión del navegador (browser extension) publica una actualización que nadie revisó. Un documento no es un documento. Una página web te muestra una transacción y te pide firmar otra. Una herramienta del portapapeles (clipboard) cambia una dirección justo antes de que la pegues.
Ninguno de estos ataques toca la criptografía. Todos necesitan lo mismo: una clave privada (private key), o tu visto bueno, en una máquina conectada a internet. La computadora es el objetivo porque la computadora es donde vive la clave.
Así que la primera decisión de diseño de AirNox Wallet es simple. Que la clave no viva ahí.
Las claves, fuera de la computadora
AirNox Wallet funciona en la computadora de escritorio. Por sí sola es una billetera nativa completa, con la semilla (seed) sellada en su bóveda, y esa es una configuración sólida para las operaciones del día a día. En modo AirGap va un paso más allá: nunca guarda una clave capaz de mover tus fondos. Solo conoce las direcciones que tú decidiste mostrarle. Con ellas hace todo lo que una billetera hace en línea: habla con la red, lee saldos e historial, construye transacciones sin firmar, las analiza y transmite a la red lo que vuelve firmado.
La firma ocurre en AirNox Vault, una app para un teléfono Android que nunca se conecta a internet. Ahí viven las semillas. Decodifica cada solicitud a partir de los bytes que está a punto de firmar, muestra la operación, la cantidad, las partes y la red, y solo firma después de que pulses Accept (Aceptar).
Entre los dos hay un air gap, un aislamiento físico de la red. El teléfono no tiene ninguna ruta hacia internet, y lo único que cruza es una solicitud en un sentido y una firma de vuelta.
Qué hace cada salto
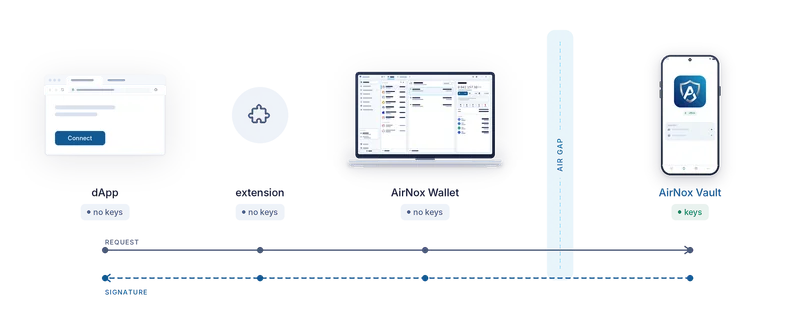
Una solicitud puede empezar en una página web, en la propia billetera o en un agente de IA conectado a la billetera. Empiece donde empiece, recorre el mismo camino.
La extensión del navegador implementa las interfaces de billetera estándar que esperan los sitios web. No guarda claves y no firma nada. Reenvía la solicitud a la billetera de escritorio por un canal local.
La computadora decodifica la solicitud y la analiza. Reconoce las operaciones estándar, señala todo lo que solo se parece a una de ellas, revisa las aprobaciones (allowances) y quién puede gastar con ellas (spenders), y construye la transacción sin firmar. Después entrega esa transacción al teléfono mediante códigos QR, Bluetooth LE o NFC.
El teléfono vuelve a decodificar la solicitud, a partir de los bytes exactos que va a firmar, y te la muestra con palabras claras. Lo que la computadora dice de la solicitud es una afirmación. Lo que ve el teléfono es la verdad. Tú lo lees y pulsas Accept, o no. Solo vuelve la firma.
Dónde vive la clave decide qué puede hacer el malware
AirNox te da dos niveles de protección. Ayuda verlos junto a la opción habitual más débil: una billetera clásica que vive como extensión del navegador.
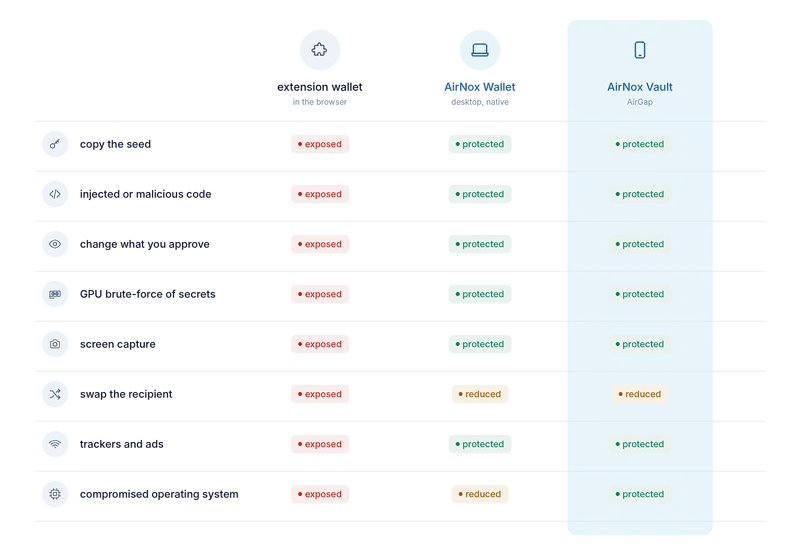
Una billetera de extensión clásica se ejecuta dentro del programa más expuesto de la computadora. Sus secretos están sellados con un cifrado que las tarjetas gráficas modernas rompen por fuerza bruta (brute force) a gran escala. Puede alcanzarla el código inyectado en una página y puede verla cualquier cosa que capture la pantalla. Trae rastreadores y publicidad, no ofrece protección contra una dirección sustituida y, mientras tanto, consume recursos todo el día.
AirNox Wallet en el escritorio es otro tipo de programa, y se defiende por sí misma. Es C++ nativo, sin motor de scripts en el que inyectar código y sin página que envenenar. Guarda una semilla en memoria solo mientras la necesita y la borra justo después. Vigila los procesos que la rodean y las bibliotecas que se cargan en ella, para que ningún código ajeno se ejecute dentro de la billetera sin que se note. Decodifica y analiza cada solicitud, para que lo que autorizas (approve) sea lo que ves. Vigila el portapapeles por si alguien sustituye una dirección y mantiene sus ventanas fuera de las capturas de pantalla. Sus secretos guardados están sellados con Argon2id, una función intensiva en memoria (memory-hard), y anclados en el chip TPM 2.0 de la computadora, y ahí las tarjetas gráficas no ofrecen ningún atajo. Y no lleva rastreadores. Para las operaciones del día a día es una opción sólida por sí sola, y todas las funciones de seguridad de esta serie se aplican a ella, haya o no un teléfono de por medio.
AirGap es la capa de protección máxima, encima de todo esto. Todo lo anterior sigue aplicándose, y la semilla pasa a un teléfono sin conexión. Incluso un atacante que controle todo el sistema operativo no encuentra en la computadora nada que copiar ni ninguna forma de alterar la pantalla en la que se toma la decisión final. Sustituir el destinatario es el único movimiento que queda parcialmente abierto en todas partes, porque el envenenamiento de direcciones (address poisoning) apunta a tus ojos y no al software. Las imágenes de las direcciones en ambos dispositivos están ahí para detectarlo.
Lo que esto no resuelve
Un firmador sin conexión (signer) te muestra la verdad sobre lo que firmas. No puede impedir que lo aceptes. La copia de seguridad de tu semilla sigue siendo responsabilidad tuya, en papel o en acero y no en un gestor de contraseñas. Y ninguna billetera te protege de alguien que te obligue a desbloquearla. Preferimos contarte nosotros los límites antes que dejar que los descubras por tu cuenta.
El resto de esta serie recorre las piezas una por una: por qué el firmador es un teléfono que ya tienes, las tres formas de cruzar el air gap, cómo el teléfono se mantiene invisible en las ondas, por qué nunca se confía en el transporte, qué te muestra el teléfono y el registro que lleva.
La serie completa
- Da por hecho que la computadora está comprometida
- Mass Adoption Security: el firmador es un teléfono que ya tienes
- Tres formas de cruzar el air gap: códigos QR, Bluetooth LE y NFC
- Invisible en las ondas: un firmador que nadie puede localizar escaneando
- Nunca se confía en el transporte
- Lo que te muestra el teléfono: análisis de transacciones en el firmador
- El teléfono lleva su propio registro
- La bóveda en tu computadora: Argon2id y un perfil que resiste los intentos de adivinar
- dApps sin una billetera en el navegador
- Un servidor MCP con reglas: agentes de IA con límites
- Una billetera protegida para todo
- Pequeña y nativa: C++, sin runtime de JavaScript, de una estación de trabajo a una Raspberry Pi