
Bilgisayarın ele geçirildiğini varsayın
Kripto hırsızlıklarının çoğu kriptografiyi kırmaz. Sıradan bir bilgisayarda başlar. AirNox Wallet o bilgisayar için tasarlandı ve o bilgisayarın çoktan kaybedildiği varsayımıyla çalışır.
İçindekiler
Tehdit matematik değil, makine
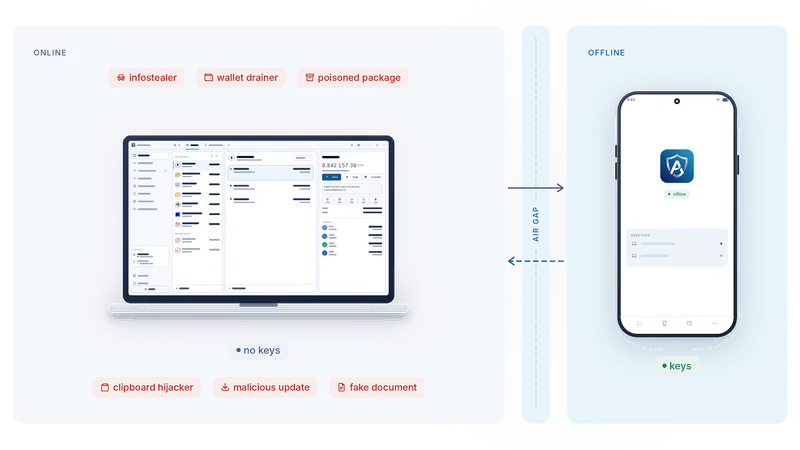
Fonların bir cüzdandan gerçekte nasıl çıktığını düşünün. Bir geliştiricinin araç zincirindeki bir paket, fazladan bir şey taşır. Bir tarayıcı eklentisi (browser extension), kimsenin okumadığı bir güncelleme yayınlar. Bir belge aslında belge değildir. Bir web sayfası size bir işlem gösterir, başka bir işlemi imzalamanızı ister. Bir pano (clipboard) aracı, siz yapıştırmadan bir an önce adresi değiştirir.
Bu saldırıların hiçbiri kriptografiye dokunmaz. Hepsinin ihtiyaç duyduğu şey aynıdır: internete bağlı bir makinede duran bir özel anahtar (private key) ya da sizin onayınız. Hedef bilgisayardır, çünkü anahtar bilgisayarda durur.
Bu yüzden AirNox Wallet'ın ilk tasarım kararı basittir: anahtar orada durmayacak.
Anahtarlar bilgisayardan uzakta
AirNox Wallet masaüstünde çalışır. Tek başına, kurtarma ifadesi (seed) kendi kasasında mühürlü, eksiksiz bir native cüzdandır ve bu, günlük işlemler için sağlam bir kurulumdur. AirGap modunda bir adım daha ileri gider: fonlarınızı hareket ettirebilecek hiçbir anahtarı asla tutmaz. Yalnızca ona göstermeyi seçtiğiniz adresleri tutar. Bunlarla bir cüzdanın çevrimiçi yaptığı her şeyi yapar: ağla konuşur, bakiyeleri ve geçmişi okur, imzasız işlemler oluşturur, onları denetler ve imzalanmış olarak geri gelen her şeyi ağa yayınlar.
İmzalama, hiç çevrimiçi olmayan bir Android telefondaki AirNox Vault uygulamasında gerçekleşir. Kurtarma ifadeleri ondadır. Her isteği, imzalamak üzere olduğu baytlardan kendisi çözer; işlemi, tutarı, tarafları ve ağı gösterir ve ancak siz Accept (Kabul et) düğmesine bastıktan sonra imzalar.
İkisinin arasında bir air gap vardır. Telefonun internete giden hiçbir yolu yoktur; karşıya geçen tek şey, bir yönde giden istek ve geri dönen imzadır.
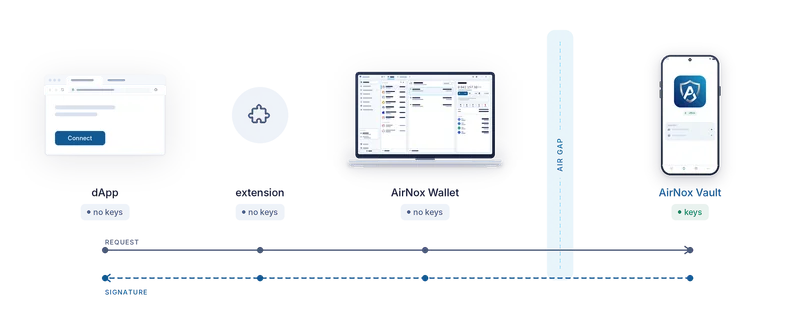
Her durak ne yapar
Bir istek bir web sayfasında, cüzdanın kendisinde ya da cüzdana bağlı bir yapay zekâ ajanında başlayabilir. Nerede başlarsa başlasın, aynı yolu izler.
Tarayıcı eklentisi, web sitelerinin beklediği standart cüzdan arayüzlerini konuşur. Hiçbir anahtar tutmaz, hiçbir şey imzalamaz. İsteği yerel bir kanal üzerinden masaüstüne iletir.
Masaüstü isteği çözer ve denetler. Standart işlemleri tanır, yalnızca onlara benzeyen her şeyi işaretler, harcama izinlerini (allowances) ve harcayıcıları (spender) kontrol eder ve imzasız işlemi oluşturur. Ardından bu işlemi QR kodları, Bluetooth LE ya da NFC üzerinden telefona aktarır.
Telefon isteği, imzalayacağı baytların ta kendisinden yeniden çözer ve size sade bir dille gösterir. Masaüstünün istek hakkındaki açıklaması bir iddiadır. Telefonun gösterdiği ise gerçeğin kendisidir. Okursunuz ve Accept düğmesine basarsınız ya da basmazsınız. Geri dönen yalnızca imzadır.
Anahtarın yeri, zararlı yazılımın ne yapabileceğini belirler
AirNox size iki koruma seviyesi sunar. Bunları yaygın kurulumların en zayıfının yanında görmek işe yarar: tarayıcı eklentisi olarak yaşayan klasik bir cüzdan.
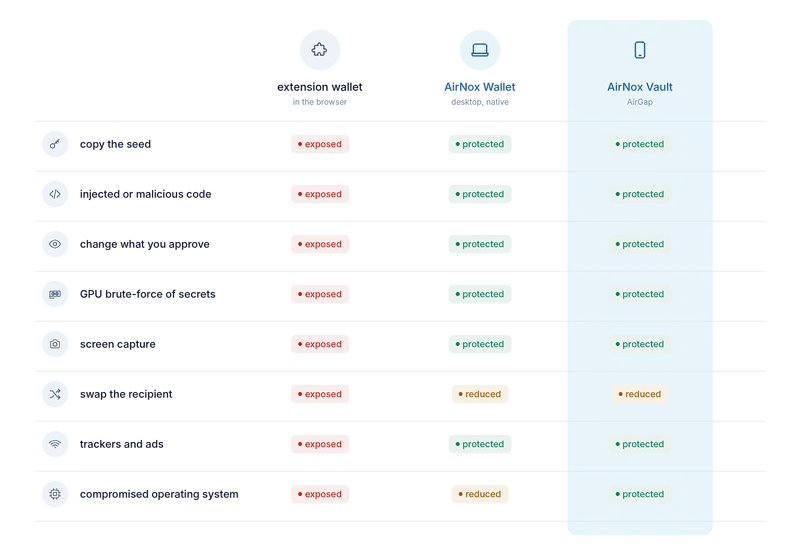
Klasik bir eklenti cüzdanı, bilgisayardaki saldırıya en açık programın içinde çalışır. Sırları, modern ekran kartlarının büyük ölçekte kaba kuvvetle (brute force) kırabildiği bir şifrelemeyle mühürlenir. Bir sayfaya enjekte edilen kod ona ulaşabilir, ekranı yakalayan her şey de onu görebilir. İzleyiciler ve reklamlarla gelir, değiştirilmiş bir adrese karşı hiçbir koruma sunmaz ve bunları yaparken bütün gün kaynak tüketir.
Masaüstündeki AirNox Wallet farklı türde bir programdır ve kendini savunur. Native C++ ile yazılmıştır; içine kod enjekte edilecek bir betik motoru da, zehirlenecek bir sayfa da yoktur. Kurtarma ifadesini bellekte yalnızca gerektiği süre tutar ve hemen ardından siler. Çevresindeki süreçleri ve içine yüklenen kütüphaneleri izler; böylece yabancı kod cüzdanın içinde fark edilmeden çalışamaz. Her isteği çözer ve denetler; böylece onayladığınız (approve) şey, gördüğünüz şeyin ta kendisidir. Panoyu değiştirilmiş adreslere karşı izler ve kendi pencerelerini ekran yakalamanın dışında tutar. Saklanan sırları bellek-yoğun (memory-hard) Argon2id ile mühürlenir ve bilgisayarın TPM 2.0 çipine dayandırılır; ekran kartları burada kestirme yol bulamaz. İzleyici de taşımaz. Günlük işlemler için tek başına sağlam bir tercihtir ve bu serideki her güvenlik özelliği, işin içinde bir telefon olsun ya da olmasın onun için de geçerlidir.
AirGap ise bunun üzerine gelen en üst katmandır. Yukarıdakilerin hepsi geçerliliğini korur, kurtarma ifadesi de çevrimdışı bir telefona taşınır. Tüm işletim sistemini ele geçirmiş bir saldırgan bile bilgisayarda kopyalayacak hiçbir şey bulamaz, son kararın verildiği ekranı değiştirmenin de bir yolunu bulamaz. Alıcının değiştirilmesi, her yerde kısmen açık kalan tek hamledir, çünkü adres zehirleme (address poisoning) yazılımı değil gözlerinizi hedef alır. İki cihazdaki adres görselleri tam da bunu yakalamak için vardır.
Bunun çözmedikleri
Çevrimdışı bir imzalayıcı (signer), neyi imzaladığınız konusunda size gerçeği gösterir. Buna razı olmanızı engelleyemez. Kurtarma ifadenizin yedeği yine sizin sorumluluğunuzdadır; parola yöneticisinde değil, kâğıtta ya da çelikte durmalıdır. Hiçbir cüzdan da sizi, zorla kilidini açtıran birine karşı koruyamaz. Sınırları kendiniz keşfetmektense bizden duymanızı tercih ederiz.
Serinin geri kalanı parçaları tek tek ele alıyor: imzalayıcının neden zaten sahip olduğunuz bir telefon olduğu, air gap'in üzerinden geçen üç yol, telefonun radyo dalgalarında nasıl görünmez kaldığı, aktarım kanalına neden asla güvenilmediği, telefonun size neler gösterdiği ve tuttuğu kayıt.
Serinin tamamı
- Bilgisayarın ele geçirildiğini varsayın
- Mass Adoption Security: imzalayıcı, zaten sahip olduğunuz bir telefon
- Air gap'in üzerinden üç yol: QR kodları, Bluetooth LE ve NFC
- Radyo dalgalarında görünmez: kimsenin tarayarak bulamayacağı bir imzalayıcı
- Aktarım kanalına asla güvenilmez
- Telefonun size gösterdikleri: imzalayıcıda işlem analizi
- Telefon kendi kaydını tutar
- Masaüstünüzdeki kasa: Argon2id ve tahmine direnen bir profil
- Tarayıcı cüzdanı olmadan dApp'ler
- Kuralları olan bir MCP sunucusu: sınırlar içinde yapay zekâ ajanları
- Her şey için tek korumalı cüzdan
- Küçük ve native: C++, JavaScript çalışma ortamı yok; iş istasyonunda da Raspberry Pi'da da