
Parti dal presupposto che il computer sia compromesso
La maggior parte dei furti di crypto non viola la crittografia. Parte da un normale computer. AirNox Wallet è progettato per quel computer, e lavora dando per scontato che sia già perso.
In questa pagina
La minaccia è la macchina, non la matematica
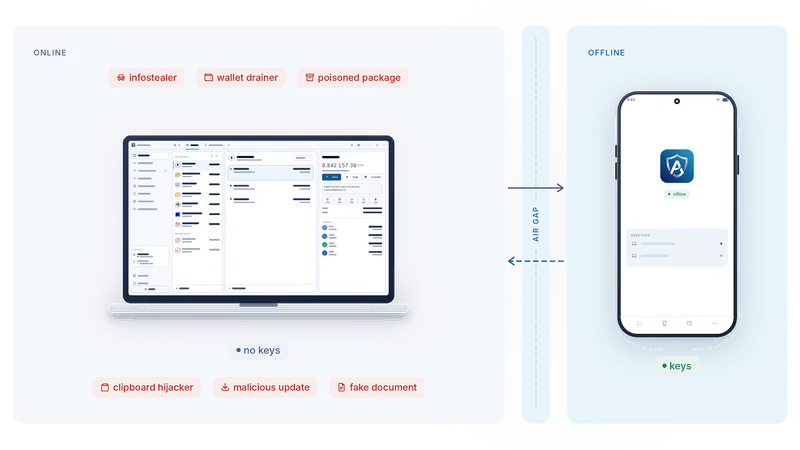
Pensa a come i fondi escono davvero da un wallet. Un pacchetto nella toolchain di uno sviluppatore si porta dietro qualcosa in più. Un’estensione del browser (browser extension) pubblica un aggiornamento che nessuno ha letto. Un documento non è un documento. Una pagina web ti mostra una transazione e ti chiede di firmarne un’altra. Un programma per gli appunti (clipboard) sostituisce un indirizzo un attimo prima che tu lo incolli.
Nessuno di questi attacchi tocca la crittografia. A ognuno serve la stessa cosa: una chiave privata (private key), o la tua approvazione, su una macchina collegata a internet. Il bersaglio è il computer perché è sul computer che vive la chiave.
Quindi la prima scelta progettuale di AirNox Wallet è stata semplice: la chiave non deve stare lì.
Le chiavi fuori dal computer
AirNox Wallet gira sul desktop. Da solo è un wallet nativo completo, con il seed sigillato nella sua cassaforte, ed è una configurazione solida per le operazioni di tutti i giorni. In modalità AirGap fa un passo in più: non contiene mai una chiave in grado di muovere i tuoi fondi. Conosce solo gli indirizzi che hai scelto di mostrargli. Con quelli fa online tutto ciò che fa un wallet: dialoga con la rete, legge saldi e cronologia, prepara transazioni non firmate, le analizza e trasmette alla rete tutto ciò che torna indietro firmato.
La firma avviene su AirNox Vault, un’app su un telefono Android che non va mai online. È lì che stanno i seed. Decodifica ogni richiesta a partire dai byte che sta per firmare, mostra l’operazione, l’importo, le parti coinvolte e la rete, e firma solo dopo che hai premuto Accept (Accetta).
Tra i due c’è un air gap. Il telefono non ha alcuna strada verso internet, e le uniche cose che passano dall’altra parte sono una richiesta in un senso e una firma che torna indietro.
Cosa fa ogni passaggio
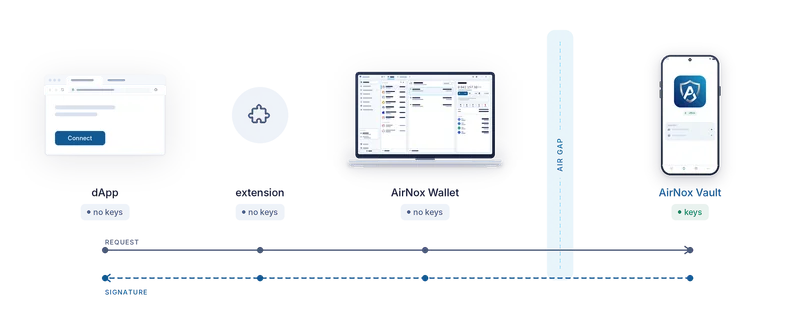
Una richiesta può partire da una pagina web, dal wallet stesso o da un agente AI collegato al wallet. Ovunque parta, fa lo stesso percorso.
L’estensione del browser espone le interfacce wallet standard che i siti web si aspettano. Non contiene chiavi e non firma nulla. Inoltra la richiesta al desktop attraverso un canale locale.
Il desktop decodifica la richiesta e la analizza. Riconosce le operazioni standard, segnala tutto ciò che si limita a somigliare a una di esse, controlla le autorizzazioni di spesa (allowance) e gli spender (gli indirizzi autorizzati a spendere) e prepara la transazione non firmata. Poi passa quella transazione al telefono tramite codici QR, Bluetooth LE o NFC.
Il telefono decodifica di nuovo la richiesta, a partire dagli esatti byte che firmerà, e te la mostra in parole semplici. Quello che il desktop dice della richiesta è una dichiarazione. Quello che mostra il telefono è la verità. Tu leggi e premi Accept, oppure no. Indietro torna solo la firma.
Dove sta la chiave decide cosa può fare il malware
AirNox ti offre due livelli di protezione. Aiuta vederli accanto alla configurazione diffusa più debole: un classico wallet che vive come estensione del browser.
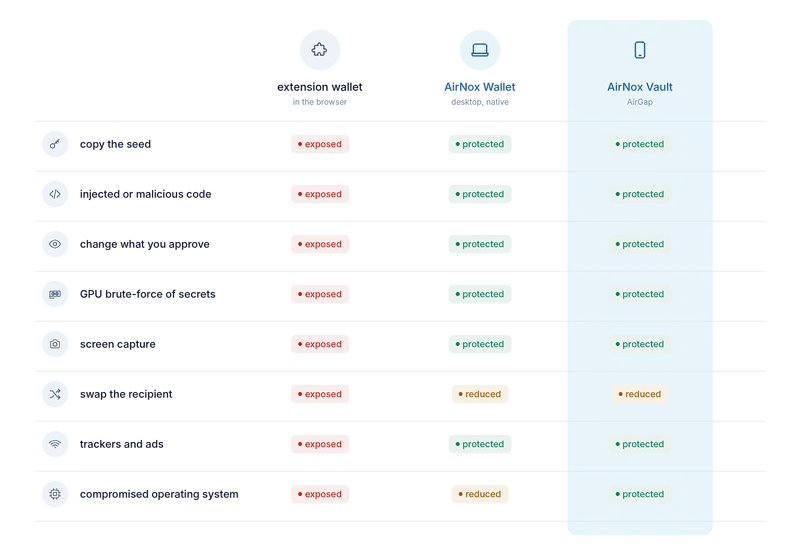
Un classico wallet a estensione gira dentro il programma più esposto del computer. I suoi segreti sono sigillati con una cifratura che le schede grafiche moderne violano a forza bruta (brute force) su larga scala. Può essere raggiunto da codice iniettato in una pagina e visto da qualsiasi cosa catturi lo schermo. Si porta dietro tracker e pubblicità, non offre alcuna protezione contro un indirizzo sostituito, e intanto consuma risorse tutto il giorno.
AirNox Wallet sul desktop è un programma di un altro tipo, e si difende. È C++ nativo, senza un motore di script in cui iniettare codice e senza una pagina da avvelenare. Tiene un seed in memoria solo finché serve e lo cancella subito dopo. Sorveglia i processi che ha intorno e le librerie caricate al suo interno, così il codice estraneo non gira dentro il wallet senza che nessuno se ne accorga. Decodifica e analizza ogni richiesta, così quello che approvi (approve) è quello che vedi. Controlla gli appunti per intercettare un indirizzo sostituito e tiene le proprie finestre fuori dalle acquisizioni dello schermo. I segreti salvati sono sigillati con Argon2id, che è memory-hard, e ancorati al chip TPM 2.0 del computer: una protezione che le schede grafiche non riescono ad aggirare. E non contiene tracker. Per le operazioni di tutti i giorni è una scelta solida già da solo, e ogni funzione di sicurezza descritta in questa serie vale anche per lui, che ci sia di mezzo un telefono o no.
AirGap è il livello definitivo che si aggiunge sopra. Tutto quello che hai letto finora continua a valere, e il seed si sposta su un telefono offline. Anche un attaccante che controlla l’intero sistema operativo non trova sul computer niente da copiare né alcun modo per alterare lo schermo su cui si prende la decisione finale. Sostituire il destinatario è l’unica mossa che resta in parte aperta ovunque, perché l’address poisoning prende di mira i tuoi occhi, non il software. Le immagini degli indirizzi su entrambi i dispositivi servono proprio a smascherarlo.
Cosa questo non risolve
Un dispositivo di firma offline (signer) ti mostra la verità su ciò che stai firmando. Non può impedirti di accettarlo. Il backup del seed resta una tua responsabilità, su carta o su acciaio e non in un password manager. E nessun wallet ti protegge da qualcuno che ti costringe a sbloccarlo. Preferiamo dirti noi i limiti, piuttosto che lasciarteli scoprire da solo.
Il resto di questa serie analizza i pezzi uno per uno: perché il dispositivo di firma è un telefono che hai già, i tre modi per attraversare l’air gap, come il telefono resta invisibile nell’etere, perché del trasporto non ci si fida mai, cosa ti mostra il telefono e il registro che tiene.
La serie completa
- Parti dal presupposto che il computer sia compromesso
- Mass Adoption Security: il dispositivo di firma è un telefono che hai già
- Tre modi per attraversare l’air gap: codici QR, Bluetooth LE e NFC
- Invisibile nell’etere: un dispositivo di firma che nessuno può scovare con uno scanner
- Del trasporto non ci si fida mai
- Cosa ti mostra il telefono: l’analisi della transazione sul dispositivo di firma
- Il telefono tiene il proprio registro
- La cassaforte sul tuo desktop: Argon2id e un profilo che resiste a chi prova a indovinare
- dApp senza un wallet nel browser
- Un server MCP con delle regole: agenti AI entro dei limiti
- Un solo wallet protetto per tutto
- Piccolo e nativo: C++, nessun runtime JavaScript, dalla workstation al Raspberry Pi