
Cosa ti mostra il telefono: l’analisi della transazione sul dispositivo di firma
La maggior parte dei furti dai wallet avviene con il consenso del proprietario. Una pagina mostra una cosa, il wallet ne firma un’altra, e il proprietario ha cliccato Confirm (Conferma). Il compito del telefono è fare in modo che quello che vedi sia quello che firmi.
In questa pagina
Una dichiarazione e la verità
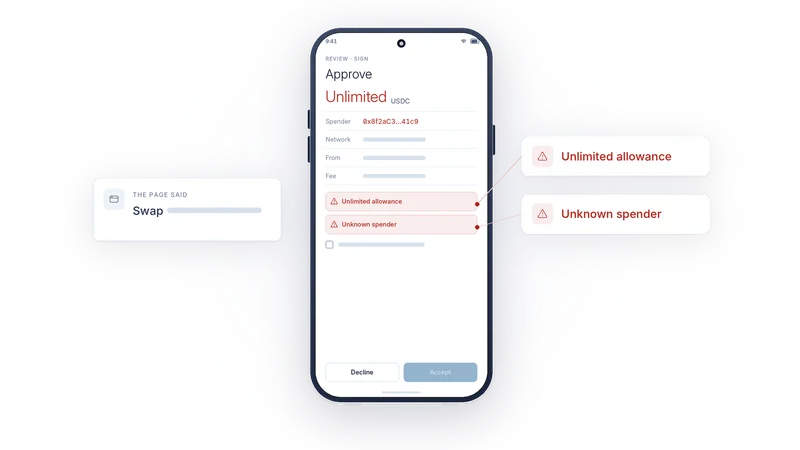
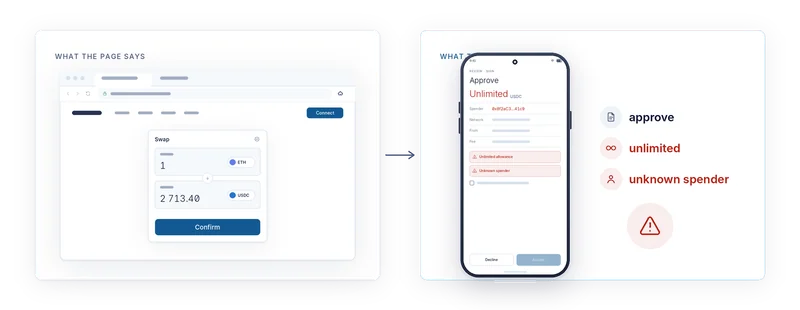
Quando una pagina web ti chiede di firmare qualcosa, ti dice anche di cosa si tratta. «Scambia 1 ETH con USDC.» «Riscatta la tua ricompensa.» «Verifica il tuo wallet.» Quella descrizione è una dichiarazione fatta dalla pagina, e una pagina malevola può dichiarare tutto ciò che vuole. I byte che consegna al wallet sono un’altra cosa, e sono l’unica cosa che la blockchain vedrà mai.
AirNox Vault ignora la dichiarazione. Decodifica la richiesta a partire dagli esatti byte che sta per firmare, sul telefono, con il proprio parser, e ti mostra il risultato. Quello che il desktop dice di una richiesta è una dichiarazione. Quello che mostra il telefono è la verità.
Il telefono riconosce i metodi standard
La maggior parte di ciò che firmi è ordinaria amministrazione. Un trasferimento. Un’autorizzazione di spesa (allowance) per un token. Uno swap attraverso un router noto. Un deposito in un contratto. Il telefono riconosce le operazioni standard di ogni famiglia di chain che supporta e le mostra in parole semplici: quale operazione, quale token, quanto, a chi, su quale rete e qual è il tetto della commissione. Un trasferimento appare come un trasferimento. Un’autorizzazione appare come un’autorizzazione, con lo spender e l’importo scritti per esteso.
I sosia vengono segnalati
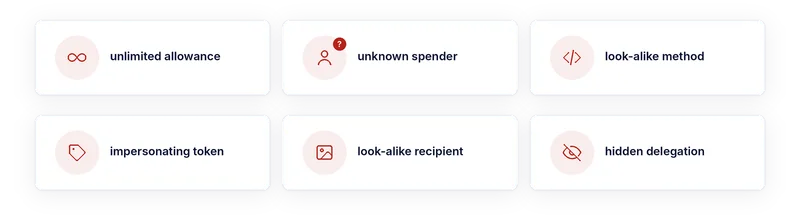
Le richieste pericolose sono quelle che sembrano ordinarie e non lo sono. Un metodo il cui nome somiglia a uno standard ma i cui parametri non tornano. Una chiamata che delega il controllo a un altro contratto in un modo che non compare nel riepilogo. Un contratto di destinazione che non è quello con cui la pagina diceva di parlare. Un token il cui simbolo imita quello di un token noto. Un indirizzo destinatario che ha i primi e gli ultimi caratteri uguali a uno dei tuoi.
Ognuno di questi casi viene rilevato e trasformato in una segnalazione. Il telefono non si rifiuta di firmare, perché la decisione è tua. Fa in modo che tu non possa non accorgertene.
Le segnalazioni
Un’autorizzazione illimitata è la mossa classica dei drainer: approvi (approve) una volta e da lì in poi perdi tutto quello che hai in quel token. Il telefono scrive «illimitata» in rosso e la tratta come una segnalazione.
Uno spender sconosciuto è un’autorizzazione a favore di un indirizzo per cui nessuno ha garantito. Quando uno swap è stato quotato attraverso un certo router e l’approvazione punta a qualcos’altro, la discrepanza è una segnalazione.
Un metodo sosia, un simbolo di token impostore, un destinatario sosia e una delega nascosta vengono chiamati ciascuno con il proprio nome. Per i destinatari, sia il desktop sia il telefono mostrano un’immagine deterministica dell’indirizzo, così un sosia che inganna l’occhio sull’esadecimale non lo inganna sull’immagine.
Prendi atto, poi Accept
Una segnalazione non è un pop-up da chiudere per riflesso. Accept resta disattivato finché non hai spuntato ogni segnalazione. Puoi rifiutare in qualsiasi momento. Puoi accettare solo dopo aver preso atto di ciò che il telefono ha trovato. Questa sola scelta progettuale trasforma «ho cliccato avanti senza pensarci» in «l’ho letto e ho scelto di procedere», che è la differenza tra un wallet svuotato e una decisione.
Il desktop controlla per primo
La stessa analisi viene eseguita sul desktop prima ancora che una richiesta lo lasci, quindi la maggior parte delle richieste malevole viene segnalata nella finestra del wallet prima di arrivare al telefono. Il telefono ripete l’analisi perché il desktop è la macchina che presumiamo compromessa. Due passaggi indipendenti, su due dispositivi, con l’ultima parola a quello che custodisce le chiavi.
Leggere resta compito tuo
Un dispositivo di firma (signer) che ti mostra la verità non può impedirti di accettarla. Quello che può fare è rendere la verità impossibile da ignorare: decodificata dai byte, in parole semplici, con le parti rischiose in rosso e un cancello che devi superare di proposito. Il resto dipende da te, e ora hai quello che ti serve per decidere.
La serie completa
- Parti dal presupposto che il computer sia compromesso
- Mass Adoption Security: il dispositivo di firma è un telefono che hai già
- Tre modi per attraversare l’air gap: codici QR, Bluetooth LE e NFC
- Invisibile nell’etere: un dispositivo di firma che nessuno può scovare con uno scanner
- Del trasporto non ci si fida mai
- Cosa ti mostra il telefono: l’analisi della transazione sul dispositivo di firma
- Il telefono tiene il proprio registro
- La cassaforte sul tuo desktop: Argon2id e un profilo che resiste a chi prova a indovinare
- dApp senza un wallet nel browser
- Un server MCP con delle regole: agenti AI entro dei limiti
- Un solo wallet protetto per tutto
- Piccolo e nativo: C++, nessun runtime JavaScript, dalla workstation al Raspberry Pi