
Invisibile nell’etere: un dispositivo di firma che nessuno può scovare con uno scanner
Una radio che annuncia «qui c’è un wallet» vanificherebbe metà del senso di un dispositivo di firma offline (signer). Per questo un telefono con AirNox Vault non si annuncia.
In questa pagina
Il problema delle radio
Il Bluetooth rende comoda la scrivania. Rende anche il telefono un oggetto che parla. Un dispositivo che si annuncia con un nome come «Wallet» e un indirizzo fisso è un dispositivo che si può trovare, riconoscere, seguire da un giorno all’altro e individuare come bersaglio che vale la pena attaccare. Per cercare dispositivi Bluetooth bastano un telefono e un’app gratuita. Può farlo anche un malware sul desktop.
Volevamo la comodità senza il faro. Il progetto ha tre parti: quando il telefono trasmette, cosa dice quando lo fa e chi può dare un senso a quello che dice.
Nessuna trasmissione finché non apri l’app
Il telefono si annuncia solo mentre AirNox Vault è aperto, sbloccato e in primo piano. Blocca il telefono e tace. Passa a un’altra app e tace. Mettilo a faccia in giù in un cassetto e non trasmette niente. Non c’è nessun servizio in background che tiene caldo un canale.
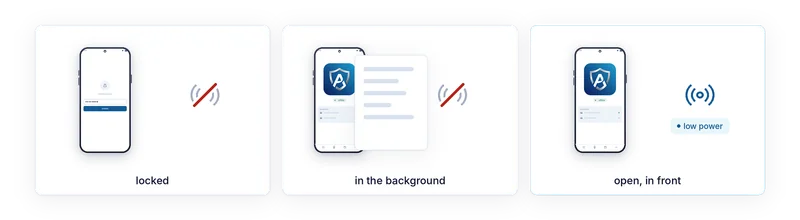
Quando si annuncia, lo fa a bassa potenza di trasmissione. La sua portata è la scrivania. È una scelta deliberata su chi può sentirlo, non un sostituto della cifratura.
Cosa dice quando parla
Tre cose rendono l’annuncio inutile per un estraneo.
Il nome del dispositivo non c’è. Niente di ciò che trasmette dice AirNox, wallet o qualsiasi altra cosa.
L’indirizzo Bluetooth è casuale e il sistema lo rigenera ogni volta. Non c’è un indirizzo fisso da annotare e cercare di nuovo domani.
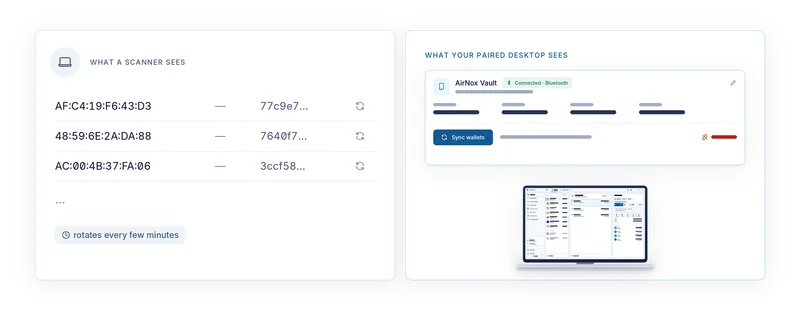
E l’identificativo di servizio che annuncia non è fisso, viene calcolato. Deriva dall’abbinamento (pairing) che il telefono condivide con il tuo desktop e dalla finestra temporale corrente, quindi cambia ogni qualche minuto, e solo un desktop che possiede quell’abbinamento può ricavare il valore attuale. Per chiunque altro è un numero dall’aspetto casuale che di lì a poco sarà un altro numero dall’aspetto casuale.
Cosa vede uno scanner
Uno scanner nella stanza accanto vede un indirizzo casuale senza nome, con un identificativo che sembra casuale. Qualche minuto dopo vede un indirizzo diverso con un identificativo diverso. Niente collega i due. Niente distingue il dispositivo come wallet da tutte le altre cose senza nome che usano il Bluetooth. Non c’è niente da ricordare per la volta successiva.
Cosa vede il malware sul desktop
Il desktop che presumiamo infetto non ha una visuale migliore. Il malware che ci gira sopra non ha un nome da cercare, né un indirizzo fisso da ricordare, e non trova niente finché non porti l’app in primo piano. Il software del wallet sa riconoscere il telefono perché era presente al momento dell’abbinamento. Un malware che ruba la configurazione di quel software deve comunque aspettare che tu apra l’app, nel raggio di portata, e poi si trova davanti la sessione, di cui parla il prossimo articolo.
Perché trovare il telefono comunque non serve a niente
Supponiamo che un attaccante riesca a individuare il telefono mentre lo stai usando. Trovarlo, di per sé, non gli dà niente. Ogni richiesta arriva comunque sullo schermo del telefono, decodificata dai byte da firmare, e lì la leggi e premi Accept, oppure no. La radio trasporta traffico cifrato dentro una sessione autenticata al momento dell’abbinamento. Essere abbastanza vicini da sentirla non significa poterci entrare.
L’invisibilità è il primo livello. Il suo compito è fare in modo che, la maggior parte del tempo, non ci sia niente da attaccare e che, quando c’è, non sembri niente di particolare.
La serie completa
- Parti dal presupposto che il computer sia compromesso
- Mass Adoption Security: il dispositivo di firma è un telefono che hai già
- Tre modi per attraversare l’air gap: codici QR, Bluetooth LE e NFC
- Invisibile nell’etere: un dispositivo di firma che nessuno può scovare con uno scanner
- Del trasporto non ci si fida mai
- Cosa ti mostra il telefono: l’analisi della transazione sul dispositivo di firma
- Il telefono tiene il proprio registro
- La cassaforte sul tuo desktop: Argon2id e un profilo che resiste a chi prova a indovinare
- dApp senza un wallet nel browser
- Un server MCP con delle regole: agenti AI entro dei limiti
- Un solo wallet protetto per tutto
- Piccolo e nativo: C++, nessun runtime JavaScript, dalla workstation al Raspberry Pi