
Un server MCP con delle regole: agenti AI entro dei limiti
Gli agenti AI cominciano a gestire denaro. Hanno bisogno di un wallet capace di dire di no. AirNox Wallet ha questa capacità integrata.
In questa pagina
Gli agenti e il denaro
Un agente che ribilancia un portafoglio di investimenti, paga un servizio o incrementa una posizione ha bisogno di leggere i saldi e inviare transazioni. Dargli una chiave privata (private key) significa dargli tutto. Dargli la chiave API di un exchange non è molto meglio. Quello che un agente dovrebbe ricevere è una facoltà ristretta e revocabile, con dei limiti, e un registro di ciò che ha fatto.
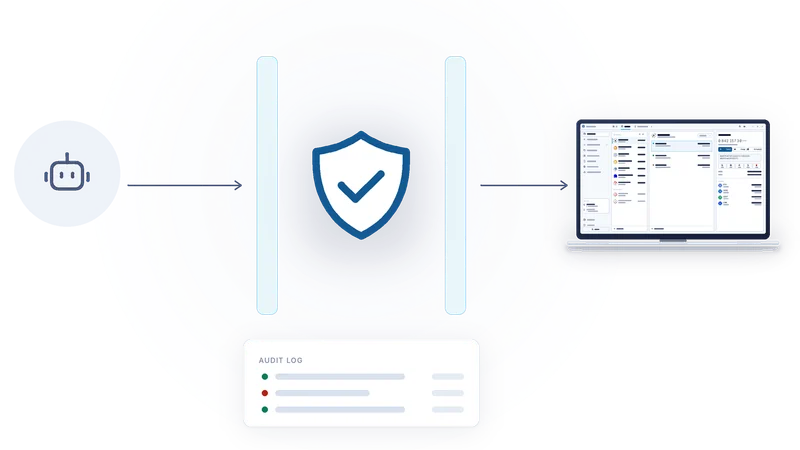
AirNox Wallet offre esattamente questo attraverso il Model Context Protocol, lo standard aperto che i framework per agenti usano per dialogare con gli strumenti. Qualsiasi client che parla MCP può collegarsi al wallet. L’unica autorità è il wallet: l’agente propone, la policy dispone.
Tutto negato di default
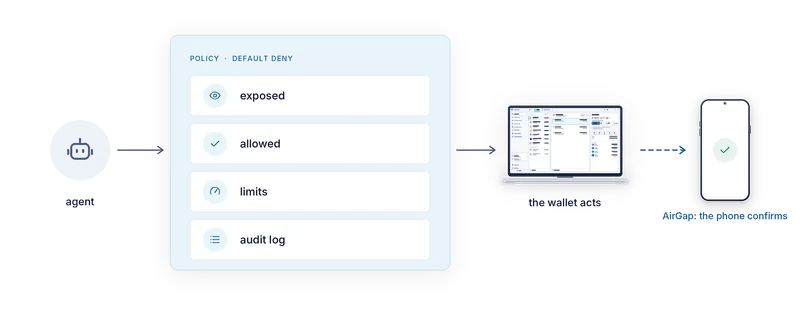
Di partenza, un agente non può fare niente. Non c’è nessun wallet esposto, nessuna operazione consentita e nessun limite impostato, il che significa che ogni richiesta viene rifiutata. Sei tu ad aprire le cose deliberatamente, una decisione alla volta, nell’interfaccia del wallet. Niente di ciò che un agente invia può modificare la policy, perché la policy non è raggiungibile in alcun modo attraverso l’interfaccia MCP.
La policy
Esposti. Scegli quali wallet e quali indirizzi gli agenti possono vedere. Un indirizzo non contrassegnato per gli agenti, per l’agente semplicemente non esiste. Gli indirizzi contrassegnati sono evidenziati nella finestra del wallet, così sai sempre quali sono visibili.
Consentite. Per ogni wallet e indirizzo esposto, scegli quali operazioni sono permesse: leggere saldi e cronologia, richiedere quotazioni, inviare una transazione, fare swap. L’accesso in lettura non implica l’accesso in scrittura.
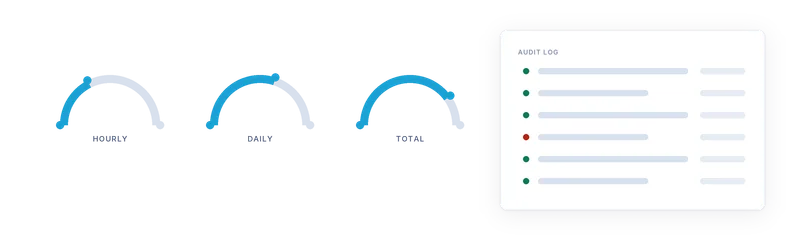
Limiti. La spesa ha un tetto espresso in valuta fiat, all’ora, al giorno e in totale. I limiti si possono impostare a livello globale, per wallet e per indirizzo, e si applica il più restrittivo. Quando un limite viene raggiunto, la richiesta viene rifiutata con una motivazione che l’agente è in grado di capire, e l’agente può aspettare o chiedere a te.
Registro di audit (audit log). Ogni chiamata viene registrata: cosa ha chiesto l’agente, cosa ha deciso la policy e cosa ha fatto il wallet. Il registro si può filtrare per wallet o per indirizzo, così puoi controllare l’attività di un agente su un account senza leggere tutto.
In modalità AirGap
Per un wallet le cui chiavi vivono sul telefono, la policy sul desktop è solo metà della storia. Ogni transazione proposta da un agente deve comunque essere firmata sul telefono. Puoi confermarle una per una a mano, leggendole come le ha decodificate il telefono, oppure impostare sul telefono stesso delle regole su cosa può firmare senza chiedere. E c’è un confine che il desktop non può superare: solo il telefono può esporre agli agenti un indirizzo air-gapped. Il desktop non può concederlo al posto del telefono.
Così la catena di autorità resta intatta. L’agente chiede al desktop. Il desktop applica la sua policy. Il telefono applica la propria, e custodisce la chiave.
Come si collega
Il server MCP gira dentro il wallet. Un agente ci si collega in locale, tramite un piccolo launcher per i client che usano standard input e standard output, oppure tramite un endpoint locale protetto da un token emesso dal wallet. Non c’è nessun relay nel cloud e nessun account presso di noi. L’agente gira sulla tua macchina, parla con il tuo wallet e resta dentro i confini che hai tracciato.
Tutto ciò che la policy non consente viene rifiutato. Tutto ciò che è consentito lascia una riga nel registro. Ecco come dovrebbe essere un wallet per agenti.
La serie completa
- Parti dal presupposto che il computer sia compromesso
- Mass Adoption Security: il dispositivo di firma è un telefono che hai già
- Tre modi per attraversare l’air gap: codici QR, Bluetooth LE e NFC
- Invisibile nell’etere: un dispositivo di firma che nessuno può scovare con uno scanner
- Del trasporto non ci si fida mai
- Cosa ti mostra il telefono: l’analisi della transazione sul dispositivo di firma
- Il telefono tiene il proprio registro
- La cassaforte sul tuo desktop: Argon2id e un profilo che resiste a chi prova a indovinare
- dApp senza un wallet nel browser
- Un server MCP con delle regole: agenti AI entro dei limiti
- Un solo wallet protetto per tutto
- Piccolo e nativo: C++, nessun runtime JavaScript, dalla workstation al Raspberry Pi