
MCP-сервер с правилами: ИИ-агенты в рамках лимитов
ИИ-агенты начинают распоряжаться деньгами. Им нужен кошелёк, который умеет говорить «нет». В AirNox Wallet это встроено.
Содержание
Агенты и деньги
Агенту, который ребалансирует портфель, оплачивает сервис или пополняет позицию, нужно читать балансы и отправлять транзакции. Дать ему приватный ключ (private key) — значит отдать всё. Дать API-ключ биржи — ненамного лучше. Агенту нужны узкие, отзываемые полномочия с лимитами и журнал того, что он сделал.
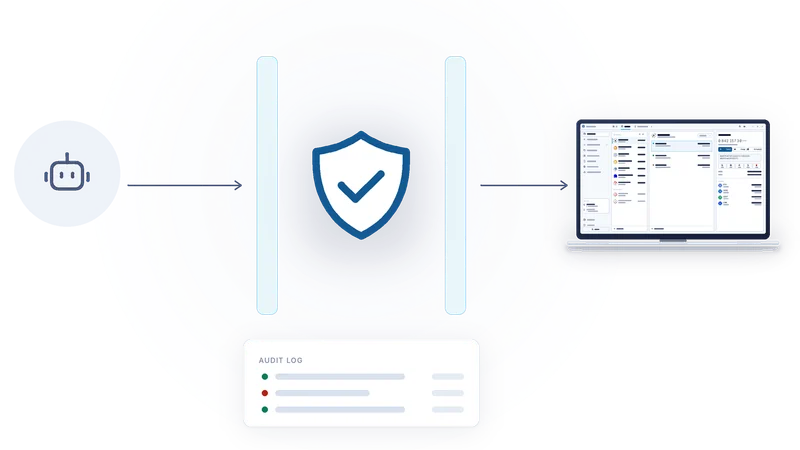
AirNox Wallet даёт ровно это через Model Context Protocol — открытый стандарт, по которому агентные фреймворки общаются с инструментами. К кошельку может подключиться любой клиент с поддержкой MCP. Единственный, кто здесь решает, — кошелёк: агент предполагает, политика располагает.
Запрет по умолчанию
Сразу после установки агент не может ничего. Ни один кошелёк не открыт, ни одна операция не разрешена, лимиты не заданы — а значит, любой запрос отклоняется. Вы открываете доступ сознательно, по одному решению за раз, в интерфейсе самого кошелька. Ничто из присланного агентом не может изменить политику, потому что через интерфейс MCP до неё вообще не добраться.
Политика
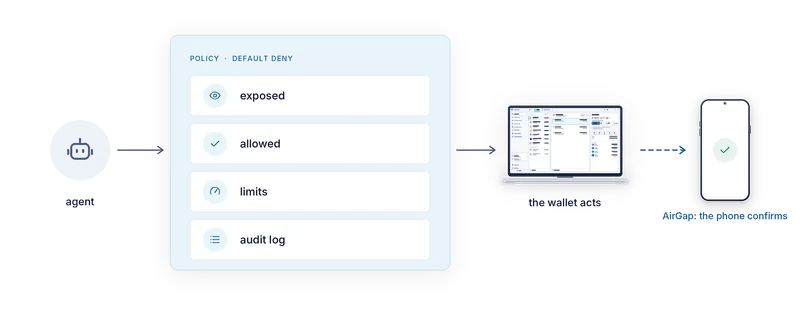
Открыто. Вы выбираете, какие кошельки и адреса агенты вообще могут видеть. Если адрес не помечен для агентов, для агента его просто не существует. Помеченные адреса выделены в окне кошелька, так что вы всегда знаете, какие из них видны.
Разрешено. Для каждого открытого кошелька и адреса вы выбираете допустимые операции: чтение балансов и истории, запрос котировок, отправку транзакции, своп. Доступ на чтение не означает доступа на запись.
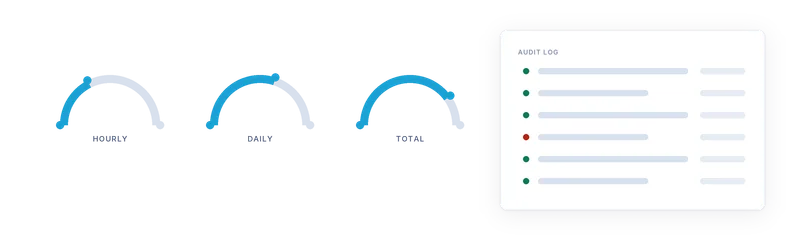
Лимиты. Расходы ограничены в фиате: за час, за день и в сумме. Лимиты задаются глобально, для кошелька и для адреса, и действует самый строгий. Когда лимит исчерпан, запрос отклоняется с понятной агенту причиной, и агент может подождать или спросить вас.
Журнал аудита. Записывается каждый вызов: о чём попросил агент, что решила политика и что сделал кошелёк. Журнал можно фильтровать по кошельку или адресу, чтобы просмотреть действия одного агента на одном аккаунте, не читая всё подряд.
В режиме AirGap
Для кошелька, ключи которого живут на телефоне, политика на компьютере — только половина дела. Каждую транзакцию, которую предлагает агент, всё равно нужно подписать на телефоне. Можно подтверждать каждую вручную, читая её в том виде, в каком её декодировал телефон, или задать на самом телефоне правила: что он может подписывать, не спрашивая. И есть граница, которую компьютер перейти не может: открыть агентам адрес изолированного (air-gapped) кошелька может только телефон. Компьютер не может сделать это за него.
Так цепочка полномочий остаётся целой. Агент обращается к компьютеру. Компьютер применяет свою политику. Телефон — свою, и ключ хранится у него.
Как подключается агент
MCP-сервер работает внутри кошелька. Агент подключается к нему локально: через небольшой лаунчер для клиентов, работающих через стандартный ввод-вывод, или через локальный эндпоинт, защищённый токеном, который выдаёт кошелёк. Никакого облачного ретранслятора и никакой учётной записи у нас. Агент работает на вашем компьютере, общается с вашим кошельком и не выходит за границы, которые вы провели.
Всё, что политика не разрешает, отклоняется. Всё разрешённое оставляет строку в журнале. Так и должен выглядеть кошелёк для агентов.
Вся серия
- Считайте, что компьютер скомпрометирован
- Mass Adoption Security: подписывает телефон, который у вас уже есть
- Три пути через зазор: QR-коды, Bluetooth LE и NFC
- Невидимый в эфире: устройство подписи, которое не найти сканером
- Никакого доверия транспорту
- Что показывает телефон: анализ транзакций на устройстве подписи
- Телефон ведёт собственный журнал
- Хранилище на вашем компьютере: Argon2id и профиль, устойчивый к подбору пароля
- dApp без кошелька в браузере
- MCP-сервер с правилами: ИИ-агенты в рамках лимитов
- Один защищённый кошелёк для всего
- Компактный и нативный: C++ без среды выполнения JavaScript, от рабочей станции до Raspberry Pi