
Serwer MCP z zasadami: agenci AI w granicach limitów
Agenci AI zaczynają obracać pieniędzmi. Potrzebują portfela, który potrafi powiedzieć „nie”. AirNox Wallet ma taki mechanizm wbudowany.
Spis treści
Agenci i pieniądze
Agent, który rebalansuje portfel inwestycyjny, płaci za usługę albo dokłada środki do pozycji, musi odczytywać salda i wysyłać transakcje. Dać mu klucz prywatny (private key) to dać mu wszystko. Dać mu klucz API giełdy – niewiele lepiej. Agent powinien dostać wąskie, odwoływalne uprawnienie z limitami i log tego, co zrobił.
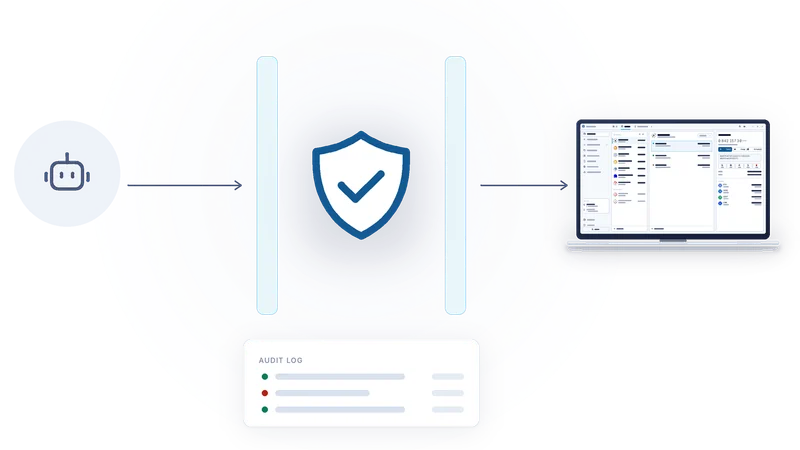
AirNox Wallet zapewnia dokładnie to przez Model Context Protocol – otwarty standard, którego frameworki agentowe używają do komunikacji z narzędziami. Każdy klient obsługujący MCP może połączyć się z portfelem. O wszystkim decyduje wyłącznie portfel: agent proponuje, polityka rozstrzyga.
Domyślnie odmowa
Zaraz po instalacji agent nie może nic. Żaden portfel nie jest udostępniony, żadna operacja nie jest dozwolona i żaden limit nie jest ustawiony, co oznacza, że każde żądanie jest odrzucane. Otwierasz dostęp świadomie, decyzja po decyzji, w interfejsie samego portfela. Nic, co wyśle agent, nie może zmienić polityki, bo polityka w ogóle nie jest dostępna przez interfejs MCP.
Polityka
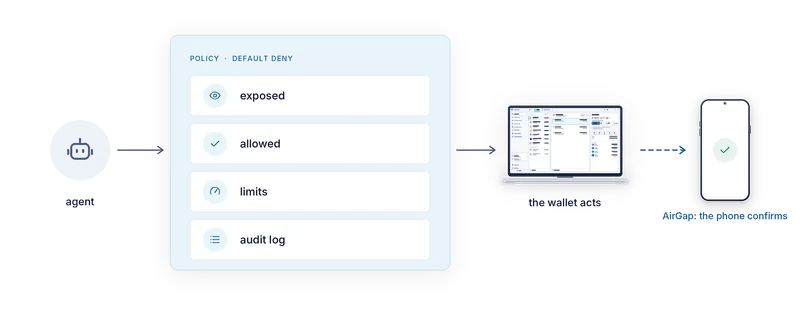
Udostępnione. Wybierasz, które portfele i które adresy agenci w ogóle mogą zobaczyć. Adres, który nie jest oznaczony dla agentów, z punktu widzenia agenta po prostu nie istnieje. Oznaczone adresy są wyróżnione w oknie portfela, więc zawsze wiesz, które są widoczne.
Dozwolone. Dla każdego udostępnionego portfela i adresu wybierasz dozwolone operacje: odczyt sald i historii, pobieranie wycen, wysłanie transakcji, swap. Dostęp do odczytu nie oznacza dostępu do zapisu.
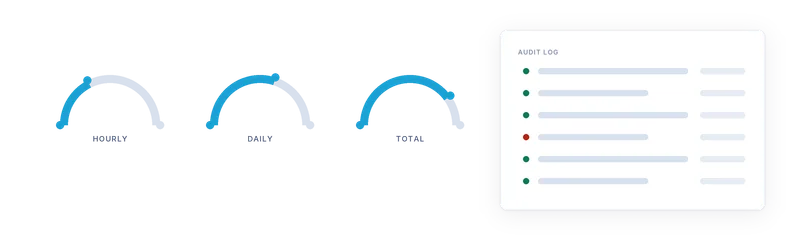
Limity. Wydatki są ograniczone kwotowo w walucie fiat: na godzinę, na dzień i łącznie. Limity można ustawić globalnie, dla portfela i dla adresu, a obowiązuje najostrzejszy z nich. Po osiągnięciu limitu żądanie jest odrzucane z powodem, który agent jest w stanie zrozumieć, a agent może poczekać albo zapytać ciebie.
Log audytowy (audit log). Każde wywołanie jest zapisywane: o co prosił agent, co zdecydowała polityka i co zrobił portfel. Log można filtrować według portfela lub adresu, więc aktywność jednego agenta na jednym koncie przejrzysz bez czytania wszystkiego.
W trybie AirGap
W przypadku portfela, którego klucze są na telefonie, polityka na komputerze to tylko połowa historii. Każdą transakcję zaproponowaną przez agenta i tak trzeba podpisać na telefonie. Możesz potwierdzać każdą ręcznie, czytając ją w postaci zdekodowanej przez telefon, albo ustawić na samym telefonie zasady określające, co może podpisywać bez pytania. Jest też granica, której komputer nie przekroczy: tylko telefon może udostępnić agentom adres air-gapped. Komputer nie może tego przyznać w imieniu telefonu.
Dzięki temu łańcuch uprawnień pozostaje nienaruszony. Agent prosi komputer. Komputer stosuje swoją politykę. Telefon stosuje własną i trzyma klucz.
Jak to się łączy
Serwer MCP działa wewnątrz portfela. Agent łączy się z nim lokalnie: przez mały program uruchomieniowy dla klientów korzystających ze standardowego wejścia i wyjścia albo przez lokalny endpoint chroniony tokenem wydanym przez portfel. Nie ma pośrednika w chmurze ani konta u nas. Agent działa na twoim komputerze, rozmawia z twoim portfelem i nie wychodzi poza wyznaczone przez ciebie granice.
Wszystko, na co polityka nie pozwala, jest odrzucane. Wszystko, co dozwolone, zostawia wpis w logu. Tak powinien wyglądać portfel dla agentów.
Cała seria
- Załóż, że komputer jest przejęty
- Mass Adoption Security: urządzeniem podpisującym jest telefon, który już masz
- Trzy drogi przez air gap: kody QR, Bluetooth LE i NFC
- Niewidzialny w eterze: urządzenie podpisujące, którego nie wykryje żaden skaner
- Transport nigdy nie jest zaufany
- Co pokazuje ci telefon: analiza transakcji na urządzeniu podpisującym
- Telefon prowadzi własny zapis
- Sejf na twoim komputerze: Argon2id i profil odporny na zgadywanie
- dAppy bez portfela w przeglądarce
- Serwer MCP z zasadami: agenci AI w granicach limitów
- Jeden chroniony portfel do wszystkiego
- Mały i natywny: C++, bez środowiska JavaScript, od stacji roboczej po Raspberry Pi