
Mass Adoption Security: urządzeniem podpisującym jest telefon, który już masz
Urządzenie, które przechowuje twoje klucze, powinno być najtrudniejsze do zaatakowania w transporcie i najłatwiejsze w konfiguracji. Uważamy, że takie urządzenie już leży w twojej szufladzie.
Spis treści
Dwa sposoby na urządzenie podpisujące
Wyspecjalizowane urządzenie do podpisywania zaczyna życie w fabryce jako znany produkt. Trafia do dystrybutora, potem do sprzedawcy, potem do kuriera, a na końcu na twoje biurko. Każde ogniwo tego łańcucha to miejsce, w którym ktoś może otworzyć pudełko. Na pudełku widać, co jest w środku. Trasa jest krótka i znana. A gdzieś po drodze twoje imię i nazwisko, adres oraz fakt, że masz kryptowaluty, lądują w bazie klientów.
Telefon jedzie inną drogą. Podróżuje razem z miliardem innych telefonów przez te same sklepy i nic w nim nie mówi „urządzenie podpisujące” (signer), dopóki go nim nie zrobisz. Nikt nie może z góry wiedzieć, który to będzie telefon, więc nie ma półki, przy której można by majstrować, ani listy, która mogłaby wyciec. Możesz go kupić gdziekolwiek, z dowolnego powodu, za gotówkę, albo po prostu wziąć ten, który w zeszłym roku poszedł w odstawkę.
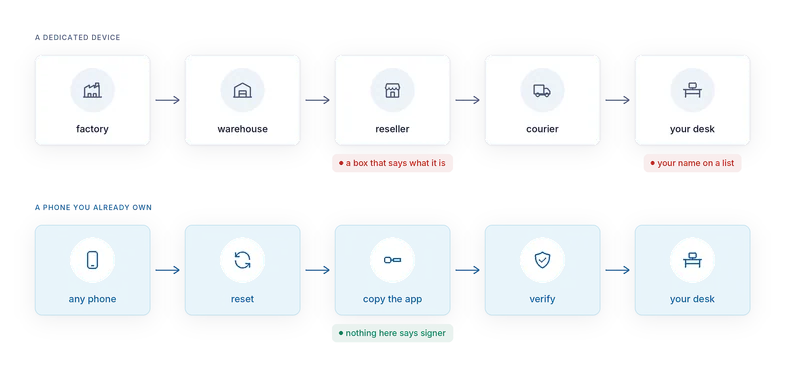
Nazywamy to Mass Adoption Security (bezpieczeństwo dzięki powszechności). Najbezpieczniej dostarczyć urządzenie, które ludzie już mają. A najpewniej dobrze skonfigurują to, które już do nich należy. Nikt nic nie kupuje, nikt nie trafia do żadnej bazy i nie ma sprzedawcy, którego można by przejąć.
Co ma telefon, a czego nie ma pudełko
Ekran. Sześć cali, wysoka rozdzielczość, dotyk. Mieści się pełny adres, zdekodowane wywołanie kontraktu i ostrzeżenie napisane prostymi słowami. Podpisywanie na ślepo (blind signing) to w dużej mierze problem rozmiaru ekranu, a telefon go nie ma.
Moduły radiowe i aparat, już w zestawie. Aparat do kodów QR, Bluetooth LE do pracy przy biurku, NFC do zbliżenia. Trzy drogi przez air gap bez kupowania żadnych akcesoriów.
Sprzęt lepszy niż jego reputacja. Nowoczesne telefony z Androidem mają sprzętowy magazyn kluczy (keystore) i weryfikowany rozruch (verified boot). AirNox Vault odmawia utworzenia sejfu na urządzeniu, na którym klucz szyfrujący sejf nie trafia do bezpiecznego sprzętu. W obsługiwanych modelach tym sprzętem jest certyfikowany układ bezpieczeństwa.
Otwarta platforma. Możesz używać GrapheneOS z przełącznikiem uprawnienia do sieci i utwardzonym alokatorem pamięci. Aplikacja działa z usługami Google i bez nich, na standardowym Androidzie albo na utwardzonej wersji systemu.
Anonimowość. Na biurku to po prostu telefon. Nie figuruje na niczyjej liście posiadaczy kryptowalut.
Instalacja jest nudna – celowo
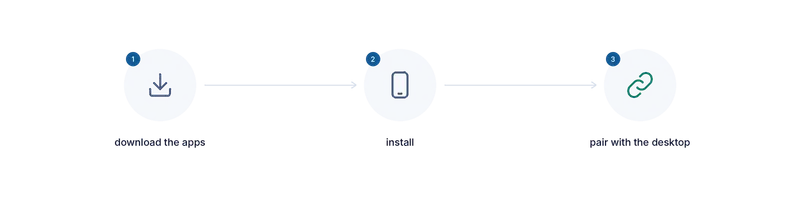
Telefon nigdy nie łączy się z internetem, nawet po to, żeby pobrać aplikację. Wyjmij kartę SIM. Zresetuj telefon. Nigdy nie podawaj mu hasła do Wi-Fi. Na komputerze zbuduj APK samodzielnie albo pobierz nasz podpisany APK – od nas albo ze sklepu z aplikacjami. Plik skopiuj na telefon samodzielnie, przez kabel. Jeśli to nasz APK, porównaj jego podpis z tym, który publikujemy. Potem odłóż kabel.
Sama aplikacja w żadnej kompilacji nie ma uprawnienia do internetu, więc system operacyjny odmawia jej gniazda sieciowego. Kopie zapasowe są wyłączone. Ekrany z sekretami nie trafiają na zrzuty ekranu. Aplikacja blokuje się sama przy bezczynności i po wielokrotnym wpisaniu błędnego hasła. Kod podpisujący to ten sam rdzeń, którego używa wersja desktopowa, więc do audytu jest jedna implementacja każdego blockchainu, a nie dwie.
Zaufanie przechodzi z pudełka na kompilację
Przy wyspecjalizowanym urządzeniu ufasz zaplombowanemu pudełku i firmware'owi producenta. Przy AirNox Vault ufasz kompilacji, którą możesz przejrzeć. Aplikacja jest open source. Zaufanie przenosi się z czegoś, czego nie da się sprawdzić, na coś, co sprawdzić można, a za kompilację może poręczyć otwarty kod.
Uczciwie o kompromisach
Telefon ma większą powierzchnię ataku niż urządzenie jednego przeznaczenia. Właśnie dlatego ten telefon nigdy nie może łączyć się z internetem. Tryb samolotowy to przełącznik programowy, więc wyjmij kartę SIM i nigdy nie wpisuj hasła do Wi-Fi. Niech telefon ma jedno przeznaczenie: to nie jest urządzenie do mediów społecznościowych.
Żaden bezpieczny układ w telefonie nie podpisuje na krzywych, których używają blockchainy, więc układ chroni klucz, który zabezpiecza frazę seed, a sam podpis jest przez chwilę obliczany w pamięci aplikacji. Na urządzeniu bez sieci i bez innych aplikacji to akceptowalny kompromis – i ten sam, na który idzie większość wyspecjalizowanych urządzeń bez osobnego układu do podpisywania.
Do tego aplikacja trafia na telefon przez komputer, który z założenia uważamy za przejęty. Android sprawdza certyfikat podpisu aplikacji przy każdej instalacji. Porównaj jego odcisk z tym, który publikujemy – jeśli możesz, na drugim urządzeniu – a jeśli się różnią, przerwij.
To są ograniczenia. Cała reszta to zalety telefonu.
Cała seria
- Załóż, że komputer jest przejęty
- Mass Adoption Security: urządzeniem podpisującym jest telefon, który już masz
- Trzy drogi przez air gap: kody QR, Bluetooth LE i NFC
- Niewidzialny w eterze: urządzenie podpisujące, którego nie wykryje żaden skaner
- Transport nigdy nie jest zaufany
- Co pokazuje ci telefon: analiza transakcji na urządzeniu podpisującym
- Telefon prowadzi własny zapis
- Sejf na twoim komputerze: Argon2id i profil odporny na zgadywanie
- dAppy bez portfela w przeglądarce
- Serwer MCP z zasadami: agenci AI w granicach limitów
- Jeden chroniony portfel do wszystkiego
- Mały i natywny: C++, bez środowiska JavaScript, od stacji roboczej po Raspberry Pi