
Mass Adoption Security (أمان الانتشار الواسع): جهاز التوقيع هاتف تملكه أصلًا
الجهاز الذي يحمل مفاتيحك يجب أن يكون الأصعب على المهاجم أثناء الشحن والأسهل في الإعداد. ونعتقد أن هذا الجهاز موجود في درجك بالفعل.
في هذه الصفحة
طريقتان للحصول على جهاز توقيع (signer)
يبدأ جهاز التوقيع المخصص حياته في مصنع كمنتج معروف. ينتقل إلى موزّع، ثم إلى بائع تجزئة، ثم إلى شركة شحن، ثم إلى مكتبك. كل حلقة في هذه السلسلة مكان يمكن فيه فتح العلبة. العلبة تعلن عمّا بداخلها. والمسار قصير ومعروف. وفي مكان ما على الطريق ينتهي اسمك وعنوانك وحقيقة أنك تملك عملات رقمية في قاعدة بيانات للعملاء.
أما الهاتف فيسلك طريقًا مختلفًا. يسافر مع مليار هاتف آخر عبر المتاجر نفسها، ولا شيء فيه يقول «جهاز توقيع» حتى تجعله كذلك. لا يمكن لأحد أن يعرف مسبقًا أيّ هاتف سيكون، فلا يوجد رف يمكن العبث به ولا قائمة يمكن تسريبها. يمكنك شراؤه من أي مكان، لأي سبب، نقدًا، أو ببساطة استخدام الهاتف الذي أحلته إلى التقاعد العام الماضي.
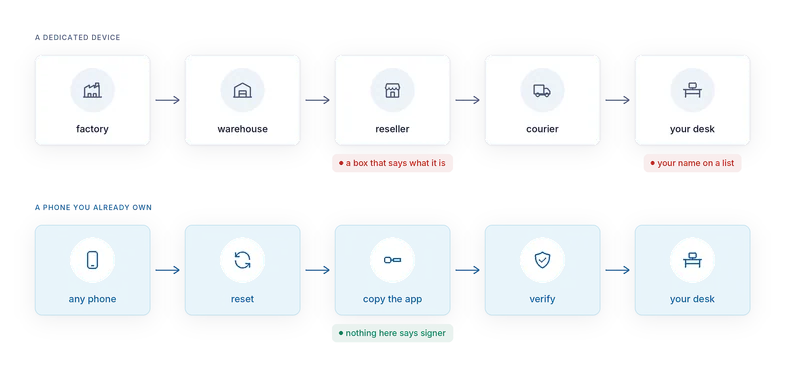
نسمّي هذا Mass Adoption Security. أكثر الأجهزة أمانًا عند الشحن هو الجهاز الذي يملكه الناس أصلًا. والجهاز الذي يُحسن الناس إعداده بأكبر قدر من الموثوقية هو الجهاز الذي يملكونه بالفعل. لا أحد يشتري شيئًا، ولا أحد يدخل قاعدة بيانات، ولا يوجد بائع تجزئة يمكن إفساده.
ما يملكه الهاتف ولا تملكه العلبة
شاشة. ست بوصات، بدقة عالية، تعمل باللمس. فيها متسع لعنوان كامل، ولاستدعاء عقد بعد فك ترميزه، ولتحذير بكلمات واضحة. التوقيع الأعمى (blind signing) مشكلة حجم شاشة إلى حد بعيد، والهاتف لا يعاني منها.
وحدات لاسلكية وكاميرا، موجودة في العلبة أصلًا. الكاميرا لرموز QR، وBluetooth LE للمكتب، وNFC للمسة. ثلاث طرق لعبور الفجوة دون شراء أي ملحق.
عتاد أفضل من سمعته. في هواتف Android الحديثة مخزن مفاتيح مدعوم بالعتاد (hardware-backed keystore) وإقلاع موثَّق (verified boot). يرفض AirNox Vault إنشاء خزنته على جهاز لا يستقر فيه مفتاح التغليف داخل عتاد آمن. وفي الطرازات المدعومة يكون هذا العتاد شريحة أمان معتمدة.
منصة مفتوحة. يمكنك تشغيل GrapheneOS، بمفتاح إذن الشبكة ومُخصِّص الذاكرة المحصَّن فيه. ويعمل التطبيق مع خدمات Google أو بدونها، على Android القياسي أو على إصدار محصّن.
إخفاء الهوية. على المكتب هو مجرد هاتف. لا يرد في قائمة أحد ممن يملكون عملات رقمية.
التثبيت مملّ عن قصد
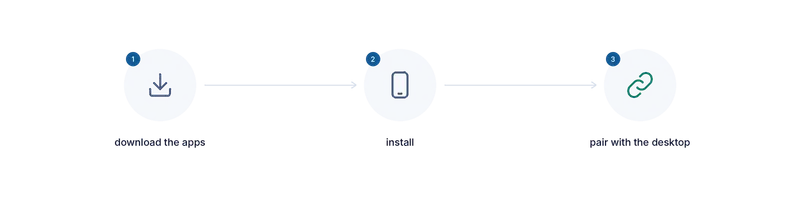
الهاتف لا يتصل بالإنترنت أبدًا، ولا حتى لجلب التطبيق. أخرج شريحة SIM. أعد ضبط الهاتف. لا تُدخل فيه كلمة مرور Wi-Fi أبدًا. على حاسوب، ابنِ ملف APK بنفسك أو نزّل ملف APK الموقّع منا مباشرة أو من متجر تطبيقات. انسخ الملف إلى الهاتف بنفسك عبر كابل. وإن كان ملف APK الخاص بنا، فتحقق من توقيعه بمقارنته بالتوقيع الذي ننشره. ثم ضع الكابل جانبًا.
لا يملك التطبيق نفسه إذن الوصول إلى الإنترنت في أي إصدار، فيرفض نظام التشغيل منحه أي مقبس شبكي. النسخ الاحتياطي معطّل. الشاشات التي تعرض أسرارًا مستثناة من لقطات الشاشة. ويقفل التطبيق نفسه عند الخمول وبعد تكرار كلمات مرور خاطئة. وشيفرة التوقيع هي النواة نفسها التي يستخدمها الحاسوب، فهناك تنفيذ واحد لكل سلسلة يجب تدقيقه، لا تنفيذان.
الثقة تنتقل من العلبة إلى الإصدار البرمجي
مع الجهاز المخصص تثق بعلبة مختومة وبالبرنامج الثابت (firmware) من البائع. ومع AirNox Vault تثق بإصدار برمجي تستطيع قراءته. التطبيق مفتوح المصدر. تنتقل الثقة من شيء لا تستطيع فحصه إلى شيء تستطيع فحصه، والإصدار البرمجي شيء يستطيع المصدر المفتوح أن يتحمّل مسؤوليته.
المقايضات، بصراحة
سطح الهجوم في الهاتف أكبر منه في جهاز أحادي الغرض. ولهذا بالضبط يجب ألا يتصل هذا الهاتف بالإنترنت أبدًا. وضع الطيران مفتاح برمجي، لذا أخرج شريحة SIM ولا تُدخل كلمة مرور Wi-Fi أبدًا. واجعل الهاتف لغرض واحد: هذا ليس جهازًا لتطبيقات التواصل الاجتماعي.
لا تدعم شريحة الأمان في أي هاتف التوقيع بالمنحنيات التي تستخدمها سلاسل الكتل، لذلك تحمي الشريحة المفتاح الذي يختم البذرة (seed)، بينما يُحسب التوقيع نفسه في ذاكرة التطبيق للحظة. وعلى جهاز بلا شبكة وبلا تطبيقات أخرى، هذه مقايضة مقبولة، وهي المقايضة نفسها التي تقبلها معظم الأجهزة المخصصة التي لا تحوي شريحة توقيع مخصصة.
ثم إن التطبيق يصل إلى الهاتف عبر الحاسوب الذي نفترض أنه مخترَق. يتحقق Android من شهادة توقيع التطبيق في كل عملية تثبيت. قارن البصمة بالبصمة التي ننشرها، من جهاز ثانٍ إن استطعت، وإن اختلفتا فتوقّف.
هذه هي الحدود. وكل ما عدا ذلك في الهاتف ميزة.
السلسلة كاملة
- افترض أن الحاسوب مخترَق
- Mass Adoption Security (أمان الانتشار الواسع): جهاز التوقيع هاتف تملكه أصلًا
- ثلاث طرق لعبور الفجوة: رموز QR وBluetooth LE وNFC
- خفيّ في الأثير: جهاز توقيع لا يعثر عليه أحد بالمسح
- لا ثقة بقناة النقل أبدًا
- ما يعرضه عليك الهاتف: تحليل المعاملات على جهاز التوقيع
- الهاتف يحتفظ بسجله الخاص
- الخزنة على حاسوبك: Argon2id وملف تعريف يقاوم التخمين
- تطبيقات dApp دون محفظة في المتصفح
- خادم MCP بقواعد: وكلاء الذكاء الاصطناعي ضمن حدود
- محفظة واحدة محمية لكل ذلك
- صغير وأصلي: C++، بلا بيئة تشغيل JavaScript، من محطة العمل إلى Raspberry Pi