
Mass Adoption Security(大众化安全):签名设备就是你手里现成的手机
保管密钥的设备,应该在运输途中最难被动手脚,设置起来又最省事。我们认为,这样的设备已经躺在你的抽屉里了。
本页内容
获得签名设备(signer)的两种途径
专用签名设备从出厂那一刻起,就是一款身份明确的产品。它先到分销商,再到经销商,再到快递员手里,最后才到你的桌上。这条链上的每一环,都是包装盒可能被打开的地方。盒子上写着它是什么。路线很短,而且人尽皆知。一路上的某个环节,你的姓名、住址,以及你持有加密资产这件事,都会进入某个客户数据库。
手机走的是另一条路。它和另外十亿部手机一起,经过同样的商店;在你把它变成签名设备之前,它身上没有任何东西表明它是“签名设备”。谁也无法事先知道会是哪一部,所以既没有可以下手的货架,也没有可以泄露的名单。你可以在任何地方、以任何理由、用现金买一部,或者干脆用你去年淘汰的那一部。
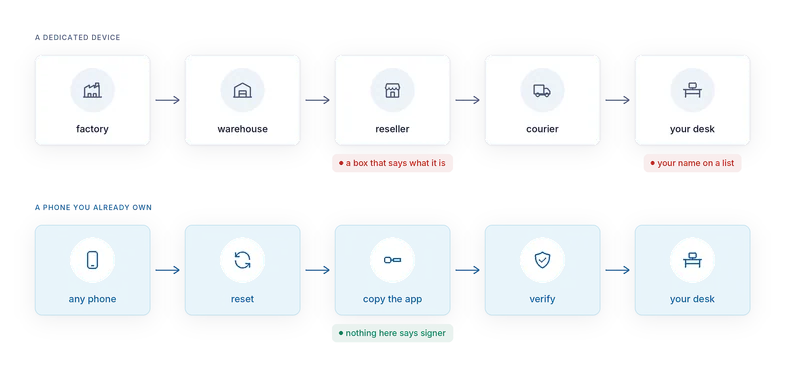
我们把这称为 Mass Adoption Security。运输起来最安全的设备,是人们手里已经有的设备。人们最有把握设置好的设备,是自己已经拥有的那一部。没人需要买任何东西,没人会进入任何数据库,也没有可以被收买的经销商。
手机有、专用盒子没有的东西
屏幕:六英寸、高分辨率、可触控。放得下一个完整的地址、一次解码后的合约调用,以及一段通俗易懂的警告。盲签(blind signing)在很大程度上是屏幕尺寸的问题,而手机没有这个问题。
自带的无线模块和摄像头:摄像头用来扫 QR 码,Bluetooth LE 用在桌边,NFC 用来碰一碰。三种跨越气隙的方式,不用另买任何配件。
硬件比名声更好:现代 Android 手机具备硬件支持的密钥库和启动时验证(verified boot)。如果设备无法把封装密钥放进安全硬件,AirNox Vault 会拒绝在上面创建保险库。在受支持的机型上,这块安全硬件是一颗经过认证的安全芯片。
开放的平台:你可以运行 GrapheneOS,用上它的网络权限开关和加固的内存分配器。有没有 Google 服务,应用都能运行,原版 Android 和加固版系统都可以。
匿名:放在桌上,它就只是一部手机。它不在任何“加密资产持有者”名单上。
安装过程刻意保持无聊
这部手机从不联网,连获取应用时也不联网。拔掉 SIM 卡。恢复出厂设置。永远不要给它输入 Wi-Fi 密码。在电脑上自行构建 APK,或者从我们这里或应用商店下载我们签名的 APK。然后亲自用数据线把文件拷到手机上。如果是我们的 APK,就把它的签名与我们公布的签名核对。之后把数据线收起来。
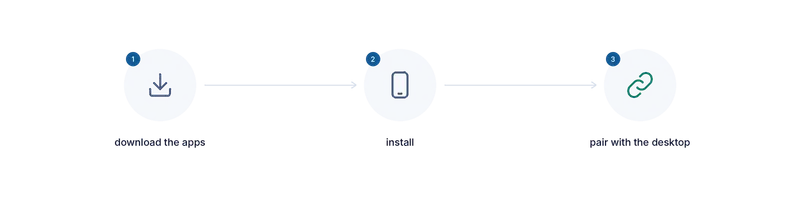
应用本身在任何构建版本中都没有网络权限,所以操作系统根本不会给它分配套接字。备份是关闭的。涉及机密的界面禁止截屏。闲置时、多次输错密码后,应用都会自动锁定。签名代码与桌面端用的是同一个核心,所以每条链只有一套实现需要审计,而不是两套。
信任从盒子转向构建
用专用设备,你信任的是一个密封的盒子和厂商的固件。用 AirNox Vault,你信任的是一个你能亲自审阅的构建。应用是开源的。信任从你无法检查的东西,转移到了你可以检查的东西上,而构建正是开源能够给出交代的东西。
坦白说说取舍
手机的攻击面比单一用途的设备更大。正因如此,这部手机绝不能联网。飞行模式只是个软件开关,所以要取出 SIM 卡,并且永远不要输入 Wi-Fi 密码。让这部手机只做一件事:它不是用来装社交应用的。
没有哪款手机的安全芯片能用区块链所用的曲线来签名,所以芯片负责保护封存助记词(seed)的那把密钥,而签名本身是在应用内存中短暂计算出来的。在一部不联网、也不装其他应用的设备上,这是可以接受的取舍;而且大多数没有专用签名芯片的专用设备,做的也是同样的取舍。
还有,应用是经由那台我们假定已被攻破的电脑传到手机上的。Android 每次安装都会检查应用的签名证书。请把证书指纹与我们公布的指纹核对一下,有条件的话用另一台设备核对;如果不一致,就停下来。
局限就是这些。除此之外,手机的一切都是优势。