
手机自己留一份记录
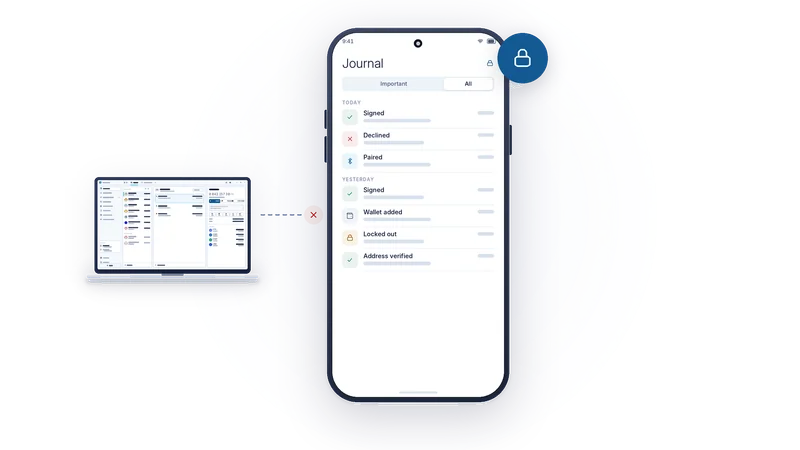
当事情看起来不对劲时,你需要一份可以信赖的记录。桌面端的历史记录,保存在我们假定已被攻破的那台机器上。所以,手机自己留一份。
本页内容
签名设备为什么要记日志
在整套配置里,离线签名设备(signer)是唯一一台状态值得相信的设备。让它记住自己做过什么,是顺理成章的事。AirNox Vault 会为手机上做出的每一个决定保存一份持久的加密日志:请求了什么,给你看了什么,你做了什么决定。这是签名设备自己对事件的记述,独立于桌面端记录的任何内容。
如果历史记录里出现了一笔你不认识的交易,日志会告诉你这部手机是否签过它。如果某台桌面电脑声称已经配对(paired),日志会告诉你这次配对发生在什么时候、通过哪个通道。如果有人趁你不在时在手机上试过密码,日志也会如实记下。
记录什么
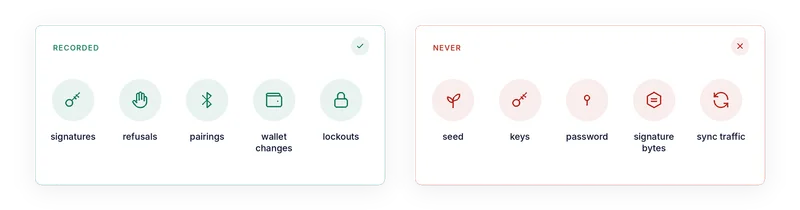
每一次签名及其结果:已签名、失败、已拒绝、已过期、被桌面端撤回。每一次消息签名,因为一条签过名的消息,能授权的东西可能和一笔交易一样多。每一次与桌面端的配对,以及每一次取消配对。你与桌面端共享、创建、导入、重命名或删除的每一个钱包。你在手机屏幕上核验过的每一个地址。每一次因多次输错密码而触发的锁定。
每条记录都保留了辨认这次操作所需的信息:钱包、请求来自哪台桌面端、通道、网络、收款方、金额,以及当时向你展示的风险项。
什么不会记录
没有密钥,没有种子(seed),没有助记词(recovery phrase),没有密码,没有签名字节,也没有任何能推导出它们的东西。日志记录的是“你签了名”,而不是签名本身。它也不记录技术噪声:同步流量、地址批量传输、连接建立与断开、传输故障。这些都不是决定,日志里塞满了它们,反而会把真正重要的记录淹没。
先记录,再签名
操作顺序是刻意安排的。当你按下 Accept(接受)时,手机首先把这次批准写入日志,然后才签名。如果日志写不进去,就什么都不签,桌面端会被告知请求无法完成,屏幕上也会告诉你原因。
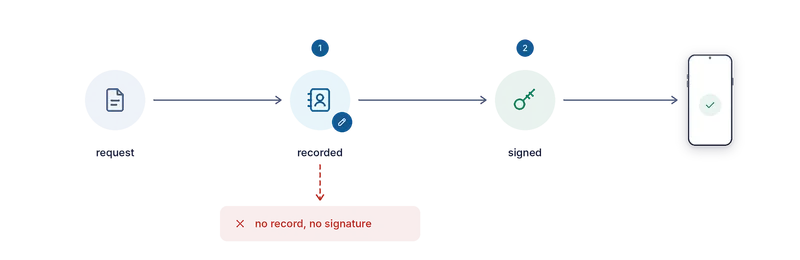
这意味着,日志里永远不会漏掉任何一次实际发生过的签名。不存在手机签了名却没记下来的空档。
持久保存
日志只能追加。里面的任何内容都不会被修改,也没有清空按钮。删除钱包后,日志依然保留:该钱包使用期间的记录会留下来,并标注为属于已删除的钱包。修改应用密码后,日志也依然保留。它在手机上加密存储,封存时的谨慎程度与助记词本身相同。
日志大小可以设置。你决定保留多少条记录;日志写满后,最旧的记录会让位给最新的。除此之外,没有任何东西会删除记录。
留在手机上
日志从不离开这台设备。它从不导出,从不同步,也从不展示给桌面端。桌面端无法索取它,因为根本没有能获取它的请求。你在手机上的 Journal(日志)界面中查看它,可以用筛选器显示全部记录,或者只显示重要的记录:密钥被使用、谁可以向这部手机请求什么发生了变化、钱包被创建或移除,或者有人试图闯入的迹象。
一份只存在于签名设备上的记录,在每次签名之前写入,其他任何设备都无法读取或篡改。如果你哪天需要弄清到底发生了什么,就来这里看。