
スマホは自分の記録を残す
何かがおかしいと感じたとき、信頼できる記録がほしくなります。デスクトップの履歴は、侵害されていると想定しているマシンに保存されています。だからスマホは、自分の記録を残します。
目次
署名端末(signer)がジャーナルを持つ理由
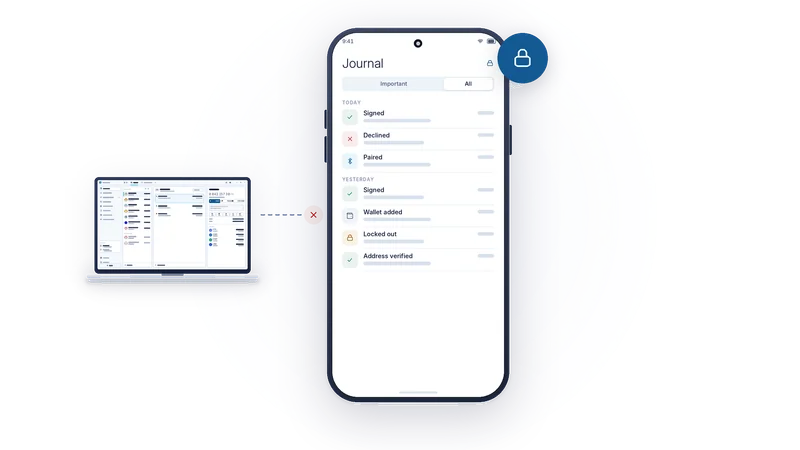
オフライン署名端末は、構成全体の中で、その状態を信じられる唯一のデバイスです。自分が何をしたかを覚えておくのは理にかなっています。AirNox Vault は、スマホ上で下されたすべての判断について、永続的で暗号化されたジャーナルを残します。何が求められ、何が表示され、あなたが何を決めたか。デスクトップが記録するものとは無関係な、署名端末自身による出来事の記録です。
身に覚えのないトランザクションが履歴に現れたら、このスマホがそれに署名したことがあるかどうかを、ジャーナルが教えてくれます。あるデスクトップがペアリング済み(paired)だと主張するなら、そのペアリングがいつ、どの通信手段で行われたかを、ジャーナルが教えてくれます。留守の間に誰かがスマホでパスワードを試していたら、ジャーナルにそう残ります。
記録されるもの
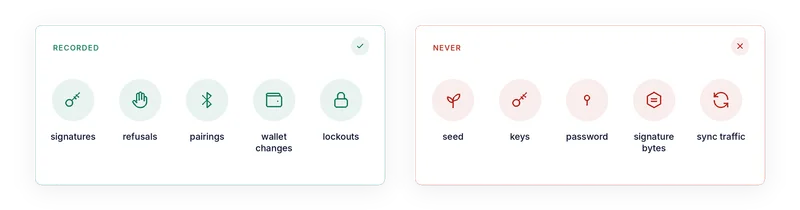
すべての署名とその結果:署名済み、失敗、拒否、期限切れ、デスクトップによる取り下げ。すべてのメッセージ署名。署名されたメッセージは、トランザクションと同じだけの権限を与えうるからです。デスクトップとのすべてのペアリングと、そのすべての解除。デスクトップと共有した、作成した、インポートした、名前を変えた、削除したすべてのウォレット。スマホの画面で確認したすべてのアドレス。パスワードを繰り返し間違えたことによるすべてのロックアウト。
各エントリーには、その操作を見分けるのに必要な情報が残ります。ウォレット、送信元のデスクトップ、通信手段、ネットワーク、受取人、金額、そしてその時点で表示された指摘事項です。
決して記録されないもの
鍵、シード(seed)、リカバリーフレーズ(recovery phrase)、パスワード、署名のバイト列は記録されません。それらのどれかを導き出すのに使えるものも、一切記録されません。ジャーナルが記録するのは、あなたが署名したという事実であって、署名そのものではありません。技術的なノイズも省かれます。同期通信、アドレスの一括受け渡し、リンクの接続と切断、通信経路の障害。これらは判断ではありませんし、そんなもので埋まったジャーナルでは、大事なエントリーが埋もれてしまいます。
署名の前に書き込む
操作の順序は意図的なものです。あなたが Accept(承諾)を押すと、スマホはまず承諾をジャーナルに書き込みます。署名するのはそのあとです。ジャーナルのエントリーを書き込めなければ何も署名されず、デスクトップにはリクエストを実行できなかったことが伝えられ、画面にはその理由が表示されます。
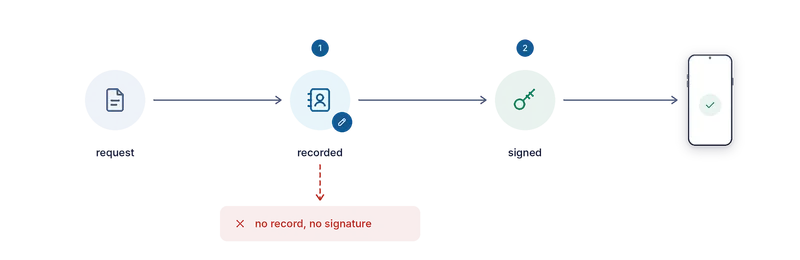
つまり、実際に行われた署名がジャーナルから抜け落ちることはありえません。スマホが署名したのに記録し損ねた、という空白の時間は存在しないのです。
残り続ける
ジャーナルは追記専用です。中身が編集されることはなく、消去するボタンもありません。ウォレットを削除しても残ります。そのウォレットを使っていた期間のエントリーは、削除済みウォレットのものという印を付けて残ります。アプリのパスワードを変えても残ります。スマホ上では保存時に暗号化されていて、シードそのものと同じだけの注意を払って封印されています。
サイズは設定で決められます。残すエントリー数を選べて、ジャーナルがいっぱいになると、古いエントリーから順に新しいエントリーに置き換わります。それ以外の方法でエントリーが消えることはありません。
スマホの外に出ない
ジャーナルは端末の外に出ません。エクスポートされることも、同期されることも、デスクトップに表示されることもありません。デスクトップはそれを要求できません。それに応えるリクエストが存在しないからです。ジャーナルは、スマホの Journal(記録)画面で読みます。フィルターで、すべて(All)を表示するか、重要なもの(Important)だけを表示するかを選べます。重要なものとは、鍵が使われたこと、このスマホに誰が何を頼めるかの変更、ウォレットの作成や削除、そして誰かが侵入しようとした形跡です。
署名端末の中だけにあり、すべての署名の前に書き込まれ、ほかのどのデバイスにも読むことも書き換えることもできない記録。本当は何が起きたのかを知る必要があるときは、ここを見てください。
シリーズ記事一覧
- パソコンは侵害されていると想定する
- Mass Adoption Security:署名するのは、すでに持っているスマホ
- ギャップを越える3つの方法:QR コード、Bluetooth LE、NFC
- 電波上で姿を見せない:スキャンしても見つからない署名端末
- 通信経路は決して信頼しない
- スマホが見せるもの:署名端末上でのトランザクション解析
- スマホは自分の記録を残す
- デスクトップの金庫:Argon2id と、推測に強いプロファイル
- ブラウザウォレットなしで dApp を使う
- ルールのある MCP サーバー:上限の範囲で動く AI エージェント
- すべてを、1つの守られたウォレットで
- 小さく、ネイティブに:C++、JavaScript ランタイムなし、ワークステーションから Raspberry Pi まで