
Das Handy führt selbst Buch
Wenn etwas seltsam aussieht, willst du Aufzeichnungen, denen du trauen kannst. Der Verlauf des Desktops liegt auf dem Rechner, den wir für kompromittiert halten. Also führt das Handy selbst Buch.
Auf dieser Seite
Warum das Signiergerät ein Journal führt
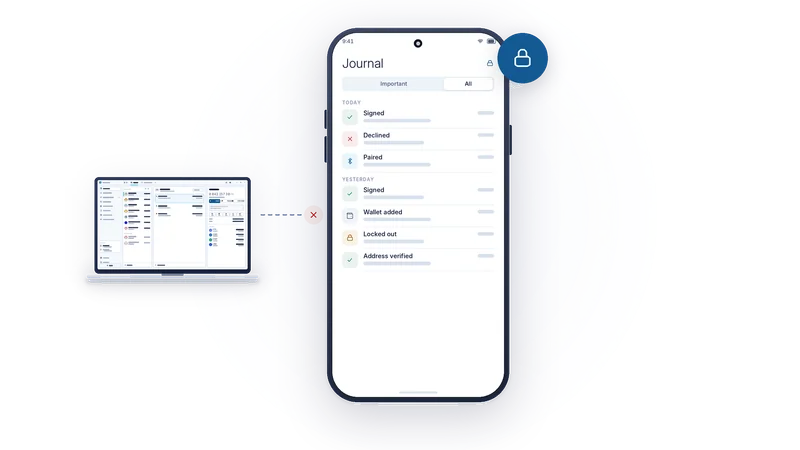
Ein Offline-Signiergerät ist das eine Gerät im Setup, dessen Zustand du trauen kannst. Es ist also sinnvoll, dass es sich merkt, was es getan hat. AirNox Vault führt ein dauerhaftes, verschlüsseltes Journal über jede Entscheidung, die auf dem Handy getroffen wird: was angefragt wurde, was dir angezeigt wurde und wie du entschieden hast. Es ist die eigene Darstellung des Signiergeräts, unabhängig von allem, was der Desktop aufzeichnet.
Taucht in deinem Verlauf eine Transaktion auf, die du nicht kennst, sagt dir das Journal, ob dieses Handy sie je signiert hat. Behauptet ein Desktop, gekoppelt zu sein, sagt dir das Journal, wann diese Kopplung (Pairing) stattfand und über welchen Übertragungsweg. Hat jemand in deiner Abwesenheit Passwörter am Handy ausprobiert, steht das im Journal.
Was hineinkommt
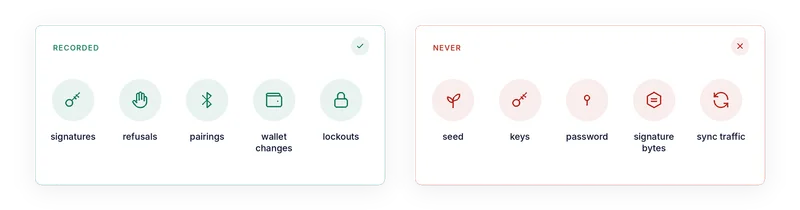
Jede Signatur mit ihrem Ergebnis: signiert, fehlgeschlagen, abgelehnt, abgelaufen, vom Desktop zurückgezogen. Jede Nachrichtensignatur, denn eine signierte Nachricht kann genauso viel autorisieren wie eine Transaktion. Jede Kopplung mit einem Desktop und jedes Entkoppeln. Jede Wallet, die du mit einem Desktop geteilt, erstellt, importiert, umbenannt oder gelöscht hast. Jede Adresse, die du auf dem Bildschirm des Handys überprüft hast. Jede Sperre nach mehrfach falsch eingegebenen Passwörtern.
Jeder Eintrag enthält, was du brauchst, um den Vorgang wiederzuerkennen: die Wallet, den Desktop, von dem er kam, den Übertragungsweg, das Netzwerk, den Empfänger, den Betrag und die Befunde, die dir damals angezeigt wurden.
Was nie hineinkommt
Kein Schlüssel, kein Seed, keine Wiederherstellungsphrase (Recovery Phrase), kein Passwort, keine Signatur-Bytes und nichts, woraus sich eines davon ableiten ließe. Das Journal hält fest, dass du signiert hast, nicht die Signatur. Auch das technische Rauschen bleibt draußen: Sync-Verkehr, Adresspakete, Verbindungsauf- und -abbau, Übertragungsfehler. Das sind keine Entscheidungen, und ein Journal voller solcher Einträge würde die Einträge verstecken, auf die es ankommt.
Vor der Signatur geschrieben
Die Reihenfolge ist Absicht. Wenn du auf Accept (Annehmen) tippst, schreibt das Handy die Zustimmung zuerst ins Journal. Erst dann signiert es. Lässt sich der Eintrag nicht schreiben, wird nichts signiert, der Desktop erfährt, dass die Anfrage nicht ausgeführt werden konnte, und der Bildschirm sagt dir, warum.
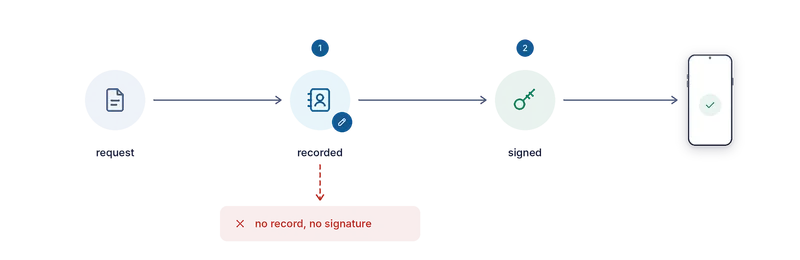
Im Journal kann also nie eine Signatur fehlen, die stattgefunden hat. Es gibt kein Zeitfenster, in dem das Handy signiert und es dann vergessen hat.
Dauerhaft
Das Journal wird nur fortgeschrieben. Nichts darin wird je bearbeitet, und es gibt keinen Knopf, um es zu leeren. Es übersteht das Löschen einer Wallet: Die Einträge aus der Zeit, in der diese Wallet genutzt wurde, bleiben erhalten und werden als Einträge einer gelöschten Wallet markiert. Auch eine Änderung des App-Passworts übersteht es. Es liegt verschlüsselt auf dem Handy, versiegelt mit derselben Sorgfalt wie die Seeds selbst.
Die Größe ist eine Einstellung. Du legst fest, wie viele Einträge aufbewahrt werden, und wenn das Journal voll ist, machen die ältesten Einträge den neuesten Platz. Sonst entfernt nichts jemals einen Eintrag.
Bleibt auf dem Handy
Das Journal verlässt nie das Gerät. Es wird nie exportiert, nie synchronisiert und nie einem Desktop gezeigt. Ein Desktop kann es nicht anfordern, weil es keine Anfrage gibt, die es ausliefert. Du liest es auf dem Handy, auf dem Bildschirm „Journal“, mit einem Filter, der entweder alles zeigt oder nur die Einträge, auf die es ankommt: ein Schlüssel, der zum Einsatz kam, eine Änderung daran, wer dieses Handy um was bitten darf, eine Wallet, die erstellt oder entfernt wurde, oder ein Zeichen, dass jemand hineinzukommen versucht hat.
Aufzeichnungen, die nur auf dem Signiergerät liegen, vor jeder Signatur geschrieben werden und von keinem anderen Gerät gelesen oder verändert werden können. Wenn du je wissen musst, was wirklich passiert ist, schaust du hier nach.
Die ganze Serie
- Annahme: Der Computer ist kompromittiert
- Mass Adoption Security: Das Signiergerät ist ein Handy, das du schon hast
- Drei Wege über den Air Gap: QR-Codes, Bluetooth LE und NFC
- Unsichtbar im Äther: ein Signiergerät, das kein Scanner findet
- Der Übertragungsweg gilt nie als vertrauenswürdig
- Was das Handy dir zeigt: Transaktionsanalyse auf dem Signiergerät
- Das Handy führt selbst Buch
- Der Tresor auf deinem Desktop: Argon2id und ein Profil, das Rateversuchen standhält
- dApps ohne Browser-Wallet
- Ein MCP-Server mit Regeln: KI-Agenten mit Limits
- Eine geschützte Wallet für alles
- Klein und nativ: C++, keine JavaScript-Runtime, von der Workstation bis zum Raspberry Pi