
dApps ohne Browser-Wallet
Websites erwarten eine Wallet im Browser. Der Browser ist das am stärksten exponierte Programm auf dem Computer. AirNox löst das mit einer Erweiterung, die für die Seite wie eine Wallet aussieht und selbst rein gar nichts verwahrt.
Auf dieser Seite
Eine Erweiterung, die keine Wallet ist
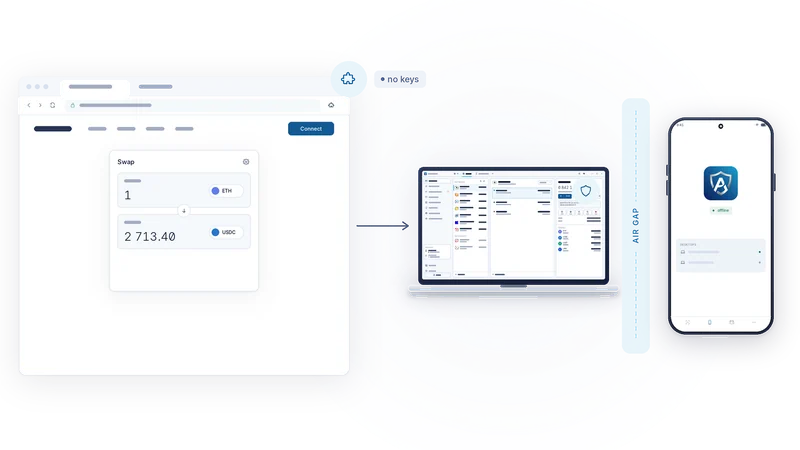
Die Browser-Erweiterung (Browser Extension) von AirNox injiziert die Standard-Schnittstellen, nach denen dezentrale Anwendungen suchen: EIP-1193 und EIP-6963 für EVM-Netzwerke, TON Connect sowie die Solana- und Sui-Wallet-Standards. Für eine Seite ist sie eine Wallet. Sie beantwortet „welche Konten“, „welche Chain“, „bitte signiere das“ wie gewohnt.
Intern ist sie ein Kurier. Sie hält keine Schlüssel, speichert keinen Seed und kann nichts signieren. Jede Anfrage einer Seite geht über einen rein lokalen Kanal an AirNox Wallet auf dem Desktop, und die Antwort kommt auf demselben Weg zurück. Würde die Erweiterung morgen durch eine bösartige Kopie ersetzt, gäbe es nichts zu stehlen und nichts, womit sich signieren ließe.
Was an einer klassischen Browser-Wallet falsch ist
Eine klassische Web3-Wallet lebt komplett im Browser, Schlüssel inklusive. Damit liegen die Schlüssel im am stärksten exponierten Programm des Computers. Code, der in eine Seite eingeschleust wird, kann die Schnittstelle der Erweiterung erreichen. Die gespeicherten Geheimnisse sind mit einer Verschlüsselung geschützt, die moderne Grafikkarten im großen Stil per Brute Force knacken. Viele bringen Tracker und Werbung mit. Wenige bieten überhaupt Schutz vor einer ausgetauschten Empfängeradresse. Und für dieses Privileg fressen sie den ganzen Tag Speicher und Rechenzeit. AirNox reduziert den Browser-Teil auf einen Kurier und holt alles Wichtige aus dem Browser heraus: in ein natives Desktop-Programm und im AirGap-Modus auf ein Handy, das nie online ist.
Nur lokal
Der Kanal zwischen Erweiterung und Desktop verlässt nie deinen Computer. Es gibt keinen Relay-Server, keine Cloud-Sitzung, kein Konto. Beide Enden authentifizieren sich gegenseitig. Ein Programm, das sich als Wallet ausgibt, bekommt also nichts, und eine Seite, die sich als Erweiterung ausgibt, ebenfalls nichts.
Der Desktop verwaltet die Berechtigungen
Berechtigungen liegen in AirNox Wallet, nicht im Browser. Sie werden pro Origin und pro Chain erteilt, eine nach der anderen, und nichts gilt stillschweigend mit. Eine Seite, die dein Ethereum-Konto sehen durfte, darf damit nicht automatisch dein Polygon-Konto sehen. Eine Seite, die für eine Wallet zugelassen wurde, ist es für eine andere nicht.
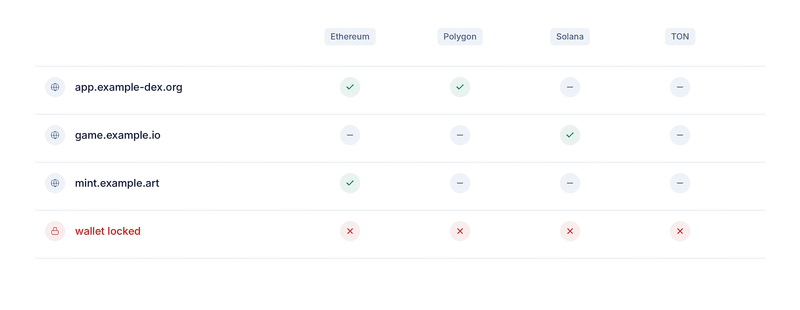
Der Origin ist der, den der Browser nachgewiesen hat, keine Zeichenkette, die die Seite mitgeschickt hat. Eine Seite kann sich nicht als eine andere ausgeben. Und das ganze System arbeitet nach dem Fail-Closed-Prinzip: Alles, was nicht ausdrücklich erlaubt ist, wird abgelehnt, und eine Anfrage, die die Wallet nicht versteht, ebenfalls.
Gesperrt heißt Nein
Solange die Wallet gesperrt ist, beantwortet die Erweiterung nichts, egal wie die Anfrage formuliert ist. Eine Seite kann die Wallet nicht wecken, keine Konten auflisten und keine Signatur vormerken, die nach dem Entsperren ausgeführt würde. Du entsperrst die Wallet selbst, in der Wallet, und erst dann bekommt der Browser Antworten.
Signieren
Transaktionen, Nachrichten und Typed Data nehmen alle denselben Weg. Der Desktop dekodiert und prüft die Anfrage zuerst, erkennt Standardvorgänge und markiert Doppelgänger, unbegrenzte Freigaben (Allowances) und unbekannte Spender-Adressen. Im AirGap-Modus geht die unsignierte Anfrage dann zum Handy, wird dort noch einmal aus den Bytes dekodiert, dir angezeigt und erst signiert, wenn du auf Accept (Annehmen) tippst. Die Signatur kommt zurück, der Desktop sendet sie ins Netz, und die Seite erhält einen Transaktions-Hash. Chain-Wechsel laufen genauso, und die Wallet entscheidet, ob der Wechsel erlaubt ist.
Bei einer Wallet, deren Seed auf dem Desktop liegt, signiert der Desktop nach derselben Prüfung, im Wallet-Fenster statt auf dem Handy.
Was eine kompromittierte Seite kann und was nicht
Eine kompromittierte Seite kann dich belügen, ein vergiftetes Skript im Browser ebenso. Beide können dir eine Transaktion zeigen und eine andere anfordern. Beide können einen Claim als Verifizierung ausgeben. Was keines von beiden kann: signieren. Die Entscheidung fällt dort, wo die Schlüssel sind, nachdem du die Anfrage so gelesen hast, wie das Handy sie dekodiert hat. Die Freigabe eines Drainers, die durch ein Browser-Pop-up rutscht, kommt auf dem Handy als das an, was sie ist: eine Freigabe, an diese Spender-Adresse, über diesen Betrag. Ist sie unbegrenzt, sagt das Handy das.
Genau das wollten wir: der Komfort einer Browser-Wallet für die Seite und nichts von ihrem Risiko für dich.
Die ganze Serie
- Annahme: Der Computer ist kompromittiert
- Mass Adoption Security: Das Signiergerät ist ein Handy, das du schon hast
- Drei Wege über den Air Gap: QR-Codes, Bluetooth LE und NFC
- Unsichtbar im Äther: ein Signiergerät, das kein Scanner findet
- Der Übertragungsweg gilt nie als vertrauenswürdig
- Was das Handy dir zeigt: Transaktionsanalyse auf dem Signiergerät
- Das Handy führt selbst Buch
- Der Tresor auf deinem Desktop: Argon2id und ein Profil, das Rateversuchen standhält
- dApps ohne Browser-Wallet
- Ein MCP-Server mit Regeln: KI-Agenten mit Limits
- Eine geschützte Wallet für alles
- Klein und nativ: C++, keine JavaScript-Runtime, von der Workstation bis zum Raspberry Pi