
dApps sin una billetera en el navegador
Los sitios web esperan una billetera en el navegador. El navegador es el programa más expuesto de la computadora. AirNox lo resuelve con una extensión que, para la página, parece una billetera y que no guarda nada en absoluto.
En esta página
Una extensión que no es una billetera
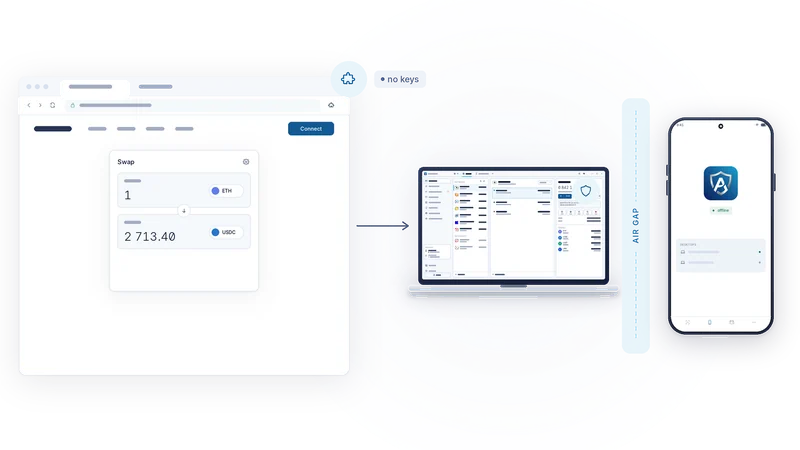
La extensión de navegador (browser extension) de AirNox inyecta las interfaces estándar que buscan las aplicaciones descentralizadas: EIP-1193 y EIP-6963 para las redes EVM, TON Connect y los wallet standards de Solana y Sui. Para una página, es una billetera. Responde a «qué cuentas», «qué cadena» y «firma esto, por favor» de la forma habitual.
Por dentro es un mensajero. No guarda claves, no almacena ninguna semilla (seed) y no puede firmar nada. Cada solicitud que hace una página se reenvía por un canal solo local a AirNox Wallet en la computadora, y la respuesta vuelve por el mismo camino. Si mañana alguien sustituyera la extensión por una copia maliciosa, no tendría nada que robar ni nada con qué firmar.
Qué falla en una billetera de extensión clásica
Una billetera web3 clásica vive entera dentro del navegador, claves incluidas. Eso pone las claves en el programa más expuesto de la computadora. El código inyectado en una página puede llegar a la interfaz de la extensión. Los secretos almacenados están protegidos por un cifrado que las tarjetas gráficas modernas rompen por fuerza bruta (brute force) a gran escala. Muchas traen rastreadores y publicidad. Pocas ofrecen alguna protección contra una dirección de destinatario sustituida. Y consumen memoria y tiempo de procesador todo el día a cambio de ese privilegio. AirNox reduce la parte del navegador a un mensajero y saca del navegador todo lo que importa: lo lleva a un programa nativo de escritorio y, en modo AirGap, a un teléfono que nunca se conecta a internet.
Solo local
El canal entre la extensión y la billetera de escritorio nunca sale de tu computadora. No hay servidor de retransmisión, ni sesión en la nube, ni cuenta. Los dos extremos se autentican mutuamente, así que un programa que se hace pasar por la billetera no obtiene nada, y una página que se hace pasar por la extensión tampoco.
Los permisos, en la billetera de escritorio
Los permisos viven en AirNox Wallet, no en el navegador. Se conceden por origen y por cadena, uno a uno, y nada se da por supuesto. Un sitio al que se permitió ver tu cuenta de Ethereum no tiene permiso para ver tu cuenta de Polygon. Un sitio permitido en una billetera no lo está en otra.
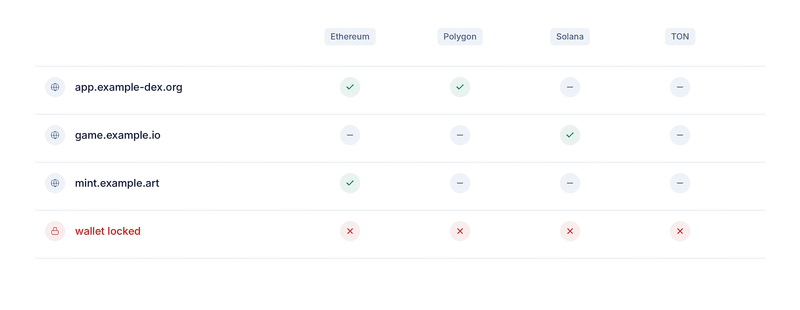
El origen es el que demostró el navegador, no un texto que la página envió por su cuenta. Una página no puede hacerse pasar por otro sitio. Y todo el sistema es cerrado ante fallos (fail-closed): lo que no se haya concedido de forma explícita se rechaza, y una solicitud que la billetera no entiende también se rechaza.
Bloqueada significa no
Mientras la billetera está bloqueada, la extensión no responde nada, se formule como se formule la solicitud. Una página no puede despertar la billetera, ni enumerar cuentas, ni dejar en cola una firma para cuando desbloquees. Tú desbloqueas la billetera, en la propia billetera, y solo entonces el navegador recibe respuestas.
Firma
Las transacciones, los mensajes y los datos tipados viajan por el mismo camino. La computadora decodifica y analiza primero la solicitud: reconoce las operaciones estándar y señala las imitaciones, las aprobaciones (allowances) ilimitadas y los spenders (direcciones autorizadas a gastar) desconocidos. En modo AirGap, la solicitud sin firmar cruza después al teléfono, donde se vuelve a decodificar a partir de los bytes, se te muestra y solo se firma después de que pulses Accept (Aceptar). La firma vuelve, la computadora la transmite a la red y la página recibe un hash de transacción. El cambio de cadena se gestiona igual, y es la billetera la que decide si se permite.
Para una billetera cuya semilla vive en la computadora, la computadora firma tras el mismo análisis, en la ventana de la billetera y no en el teléfono.
Lo que una página comprometida puede hacer y lo que no
Una página comprometida, o un script envenenado dentro del navegador, puede mentirte. Puede mostrar una transacción y pedir otra. Puede hacer pasar un claim por una verificación. Lo que no puede hacer es firmar. La decisión se toma donde están las claves, después de que hayas leído la solicitud tal como la decodificó el teléfono. La aprobación de un drainer que pasa sin problemas por una ventana emergente del navegador llega al teléfono como lo que es: una aprobación, a favor de este spender, por esta cantidad. Si es ilimitada, el teléfono lo dice.
Ese es el trato que queríamos: la comodidad de una billetera de navegador para la página, y nada de la exposición para ti.
La serie completa
- Da por hecho que la computadora está comprometida
- Mass Adoption Security: el firmador es un teléfono que ya tienes
- Tres formas de cruzar el air gap: códigos QR, Bluetooth LE y NFC
- Invisible en las ondas: un firmador que nadie puede localizar escaneando
- Nunca se confía en el transporte
- Lo que te muestra el teléfono: análisis de transacciones en el firmador
- El teléfono lleva su propio registro
- La bóveda en tu computadora: Argon2id y un perfil que resiste los intentos de adivinar
- dApps sin una billetera en el navegador
- Un servidor MCP con reglas: agentes de IA con límites
- Una billetera protegida para todo
- Pequeña y nativa: C++, sin runtime de JavaScript, de una estación de trabajo a una Raspberry Pi