
Nunca se confía en el transporte
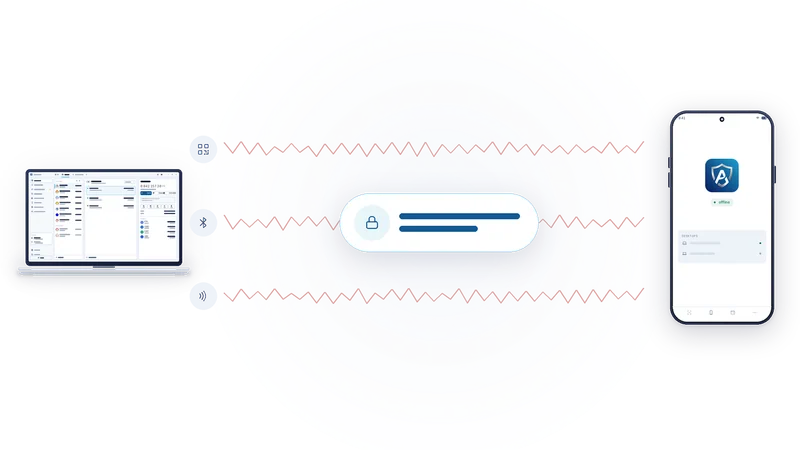
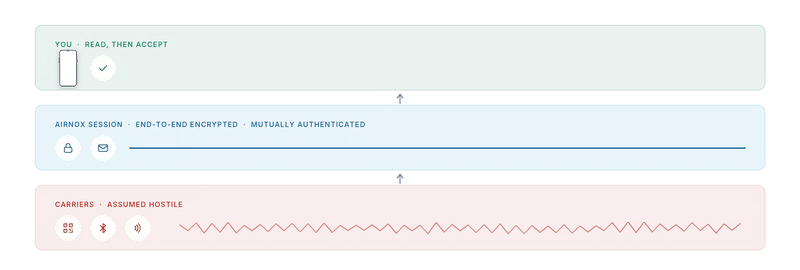
Las radios tienen un historial de seguridad pobre. En lugar de discutir cuál es lo bastante segura, AirNox da por hecho que ninguna lo es y construye la seguridad una capa más arriba.
En esta página
Un medio no es una credencial
El emparejamiento (pairing) Bluetooth demuestra que dos dispositivos completaron el proceso de emparejamiento. La proximidad NFC demuestra que algo estuvo a pocos centímetros de un lector. Un código QR demuestra que una cámara vio un patrón. Nada de eso demuestra quién está al otro lado, y cada uno de estos medios ha sufrido ataques públicos: escuchas, rebaja de la robustez de las claves, un toque retransmitido al otro lado de una ciudad con dos teléfonos corrientes.
Por eso tratamos a los tres como hostiles. Cualquiera puede escuchar. Cualquiera puede inyectar. Cualquiera puede retransmitir. Nada de lo que afirme el medio se toma como prueba de nada.
Emparejar una vez
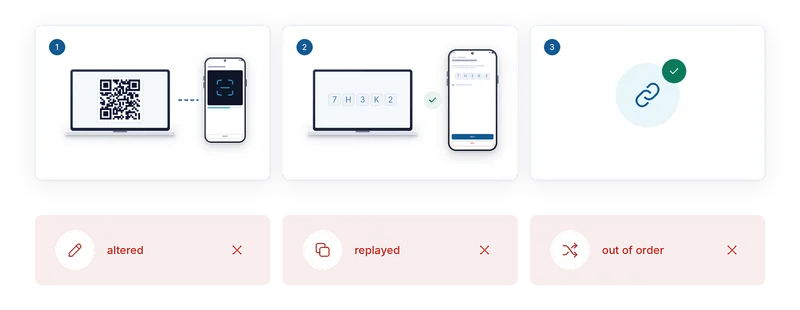
La confianza se establece una sola vez, cuando emparejas la computadora y el teléfono. La computadora muestra un código QR y el teléfono lo escanea. Después las dos pantallas muestran un código corto, y tú los comparas. Si coinciden, los dos dispositivos han acordado claves que ningún medio llegó a ver, y desde ese momento cada uno conoce la identidad del otro. Si no coinciden, algo se metió en medio, y te detienes.
Esa comparación es el único momento en que una persona comprueba el canal, y es el momento que importa. Todo lo que viene después hereda la confianza que estableciste con tus propios ojos.
La sesión
Una vez emparejados, cada mensaje entre la computadora y el teléfono viaja dentro de una sesión que pertenece a la billetera. Está cifrada de extremo a extremo (end-to-end), así que un medio que esté siendo escuchado no filtra más que ruido. Tiene autenticación mutua (mutually authenticated), así que cada lado sabe que el mensaje vino del dispositivo con el que se emparejó y no de algo que se hace pasar por él. Está ligada al medio por el que viaja, así que un mensaje capturado en un camino no se puede reproducir en otro.
La sesión se basa en un diseño de handshake moderno y bien estudiado, del tipo que usan los túneles seguros de uso extendido. No improvisamos criptografía.
Lo que se descarta
Un mensaje alterado en tránsito no supera la autenticación y se descarta. Un mensaje repetido llega fuera de secuencia y se descarta. Lo mismo pasa con un mensaje que llega desordenado. Un mensaje de un dispositivo que no es el emparejado no pasa del handshake. En todos los casos el teléfono no muestra nada que firmar, porque no llegó nada válido.
Por eso la comodidad de Bluetooth LE y NFC no le cuesta nada a la seguridad. El medio puede ser todo lo débil que quiera. Si la radio de debajo es segura o no es una pregunta que nunca necesitamos responder.
Por cualquier medio, la misma sesión
La sesión no sabe si viaja por luz, por radio o en un toque. Puedes emparejar por QR y luego usar Bluetooth LE para el trabajo diario y NFC en un terminal, todo sin volver a emparejar. Cambiar de medio no cambia en qué se confía, porque nunca se confió en el medio.
¿Sigue siendo un air gap?
Los puristas dicen que un air gap significa solo luz. No vamos a discutir por la palabra. Si quieres la versión estricta, usa códigos QR y nada más; siempre está disponible. La propiedad que nos importa está debajo de la palabra: el dispositivo que guarda las claves no tiene ninguna ruta hacia internet, y lo único que cruza es una solicitud que el teléfono decodifica por sí mismo y una firma que él decidió producir. Una sesión por Bluetooth LE conserva esa propiedad. Lo que añade es que lo sigas usando.
La serie completa
- Da por hecho que la computadora está comprometida
- Mass Adoption Security: el firmador es un teléfono que ya tienes
- Tres formas de cruzar el air gap: códigos QR, Bluetooth LE y NFC
- Invisible en las ondas: un firmador que nadie puede localizar escaneando
- Nunca se confía en el transporte
- Lo que te muestra el teléfono: análisis de transacciones en el firmador
- El teléfono lleva su propio registro
- La bóveda en tu computadora: Argon2id y un perfil que resiste los intentos de adivinar
- dApps sin una billetera en el navegador
- Un servidor MCP con reglas: agentes de IA con límites
- Una billetera protegida para todo
- Pequeña y nativa: C++, sin runtime de JavaScript, de una estación de trabajo a una Raspberry Pi