
Mass Adoption Security: el firmador es un teléfono que ya tienes
El dispositivo que guarda tus claves debería ser el más difícil de atacar durante el envío y el más fácil de configurar. Creemos que ese dispositivo ya está en tu cajón.
En esta página
Dos formas de conseguir un firmador
Un dispositivo de firma dedicado (signer) empieza su vida en una fábrica como un producto conocido. Pasa por un distribuidor, un revendedor y una empresa de mensajería, y llega a tu mesa. Cada eslabón de esa cadena es un lugar donde alguien puede abrir la caja. La caja dice lo que es. La ruta es corta y conocida. Y en algún punto del camino tu nombre, tu dirección postal y el hecho de que tienes criptomonedas acaban en una base de datos de clientes.
Un teléfono sigue otra ruta. Viaja junto a otros mil millones de teléfonos por las mismas tiendas, y nada en él dice «firmador» hasta que tú lo conviertes en uno. Nadie puede saber de antemano qué teléfono será, así que no hay estantería que manipular ni lista que filtrar. Puedes comprarlo en cualquier sitio, por cualquier motivo, en efectivo, o simplemente recuperar el que jubilaste el año pasado.
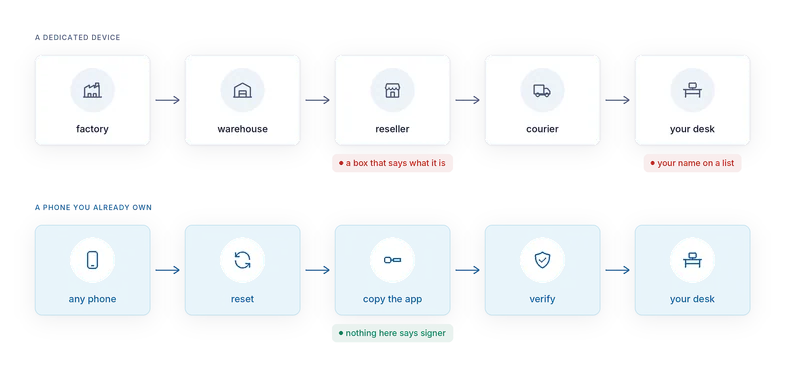
Lo llamamos Mass Adoption Security, es decir, seguridad para la adopción masiva. El dispositivo más seguro de distribuir es el que la gente ya tiene. Y el que configura con más fiabilidad es, justamente, el que ya es suyo. Nadie compra nada, nadie entra en una base de datos y no hay revendedor que corromper.
Lo que tiene un teléfono y una caja no
Una pantalla. Seis pulgadas, alta resolución, táctil. Hay sitio para una dirección completa, una llamada a contrato decodificada y una advertencia con palabras claras. La firma a ciegas (blind signing) es, en gran medida, un problema de tamaño de pantalla, y un teléfono no lo tiene.
Radios y cámara, de serie. Cámara para los códigos QR, Bluetooth LE para la mesa, NFC para un toque. Tres formas de cruzar el air gap sin comprar ningún accesorio.
Mejor hardware de lo que dice su fama. Los teléfonos Android modernos tienen un almacén de claves respaldado por hardware y arranque verificado. AirNox Vault se niega a crear su bóveda en un dispositivo donde la clave de envoltura no quede en hardware seguro. En los modelos compatibles, ese hardware es un chip de seguridad certificado.
Una plataforma abierta. Puedes usar GrapheneOS, con su interruptor de permiso de red y su asignador de memoria reforzado. La app funciona con o sin servicios de Google, en Android de serie o en una compilación reforzada.
Anonimato. Sobre una mesa es solo un teléfono. No figura en ninguna lista de personas que tienen criptomonedas.
La instalación es aburrida a propósito
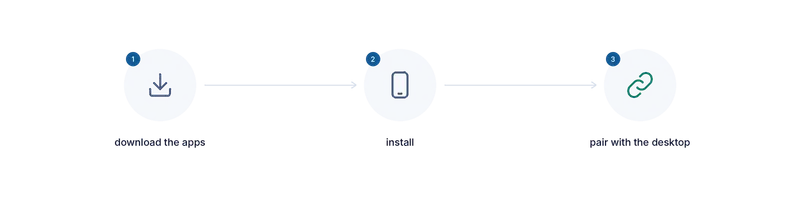
El teléfono nunca se conecta a internet, ni siquiera para descargar la app. Saca la SIM. Restablece el teléfono. Nunca le des una contraseña de Wi-Fi. En una computadora, compila el APK tú mismo o descarga el APK que firmamos nosotros, desde nuestros canales o desde una tienda de aplicaciones. Copia tú mismo el archivo al teléfono con un cable. Si es nuestro APK, comprueba su firma con la que publicamos. Luego guarda el cable.
La app no tiene permiso de internet en ninguna compilación, así que el sistema operativo le niega cualquier socket. Las copias de seguridad están desactivadas. Las pantallas con secretos quedan excluidas de las capturas. La app se bloquea sola cuando está inactiva y tras varias contraseñas erróneas. El código de firma es el mismo núcleo que usa la versión de escritorio, así que hay una sola implementación de cada cadena que auditar, no dos.
La confianza pasa de la caja a la compilación
Con un dispositivo dedicado confías en una caja sellada y en el firmware de un fabricante. Con AirNox Vault confías en una compilación que puedes leer. La app es de código abierto. La confianza pasa de algo que no puedes inspeccionar a algo que sí, y el código abierto puede responder de una compilación.
Las contrapartidas, con honestidad
Un teléfono tiene una superficie de ataque mayor que un dispositivo de propósito único. Precisamente por eso este no debe conectarse nunca a internet. El modo avión es un interruptor de software, así que saca la SIM y nunca ingreses una contraseña de Wi-Fi. Dedica el teléfono a un solo fin: no es el dispositivo para redes sociales.
Ningún chip seguro de teléfono firma con las curvas que usan las blockchains, así que el chip protege la clave que sella la semilla (seed), mientras que la firma en sí se calcula durante un instante en la memoria de la app. En un dispositivo sin red y sin otras apps es una concesión aceptable, y es la misma que hace la mayoría de los dispositivos dedicados que no tienen un chip de firma propio.
Y la app llega al teléfono a través de la computadora que suponemos comprometida. Android comprueba el certificado de firma de la app en cada instalación. Compara la huella digital con la que publicamos, desde un segundo dispositivo si puedes, y si no coinciden, detente.
Esos son los límites. Todo lo demás del teléfono es una ventaja.
La serie completa
- Da por hecho que la computadora está comprometida
- Mass Adoption Security: el firmador es un teléfono que ya tienes
- Tres formas de cruzar el air gap: códigos QR, Bluetooth LE y NFC
- Invisible en las ondas: un firmador que nadie puede localizar escaneando
- Nunca se confía en el transporte
- Lo que te muestra el teléfono: análisis de transacciones en el firmador
- El teléfono lleva su propio registro
- La bóveda en tu computadora: Argon2id y un perfil que resiste los intentos de adivinar
- dApps sin una billetera en el navegador
- Un servidor MCP con reglas: agentes de IA con límites
- Una billetera protegida para todo
- Pequeña y nativa: C++, sin runtime de JavaScript, de una estación de trabajo a una Raspberry Pi