
Mass Adoption Security: imzalayıcı, zaten sahip olduğunuz bir telefon
Anahtarlarınızı tutan cihaz, size ulaşana kadar saldırılması en zor, kurulması da en kolay cihaz olmalı. Bize göre o cihaz zaten çekmecenizde duruyor.
İçindekiler
İmzalayıcı edinmenin iki yolu
Bu iş için üretilmiş bir imzalama cihazı hayata fabrikada, bilinen bir ürün olarak başlar. Önce bir distribütöre, sonra bir bayiye, sonra bir kuryeye, sonra da masanıza gider. Bu zincirin her halkası, kutunun açılabileceği bir yerdir. Kutu ne olduğunu söyler. Rota kısa ve bellidir. Ve yol boyunca bir yerde adınız, adresiniz ve kripto varlık tuttuğunuz bilgisi bir müşteri veritabanına girer.
Telefon başka bir yoldan gelir. Bir milyar başka telefonla aynı mağazalardan geçer ve siz onu imzalayıcıya dönüştürene kadar üzerinde "imzalayıcı" (signer) diyen hiçbir şey yoktur. Bunun hangi telefon olacağını kimse önceden bilemez; dolayısıyla kurcalanacak bir raf da, sızdırılacak bir liste de yoktur. Telefonu herhangi bir yerden, herhangi bir sebeple, nakit parayla alabilir ya da geçen yıl kenara koyduğunuz telefonu kullanabilirsiniz.
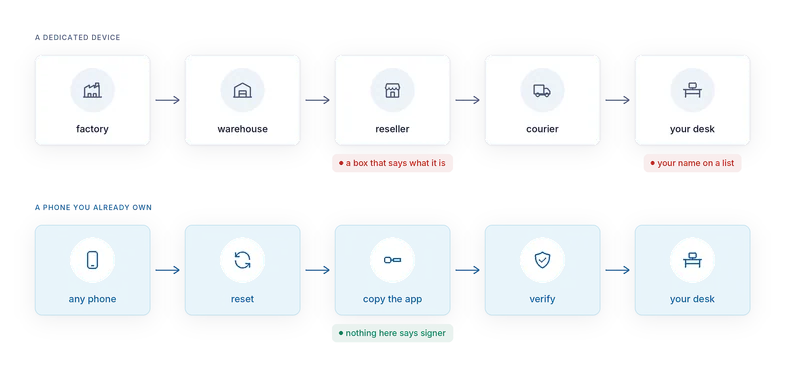
Biz buna Mass Adoption Security (kitlesel kullanıma uygun güvenlik) diyoruz. Teslim edilmesi en güvenli cihaz, insanların zaten elinde olandır. Doğru kurma ihtimalleri en yüksek cihaz da yine onların kendi cihazıdır. Kimse bir şey satın almaz, kimse bir veritabanına girmez ve ele geçirilecek bir bayi yoktur.
Telefonda olup kutuda olmayanlar
Bir ekran. Altı inç, yüksek çözünürlük, dokunmatik. Tam bir adrese, çözülmüş bir sözleşme çağrısına ve sade bir dille yazılmış bir uyarıya yer var. Kör imzalama (blind signing) büyük ölçüde bir ekran boyutu sorunudur ve telefonun böyle bir sorunu yoktur.
Kablosuz modüller ve kamera, zaten kutudan çıkıyor. QR kodları için kamera, masa başı için Bluetooth LE, tek dokunuş için NFC. Hiçbir aksesuar almadan air gap'in üzerinden üç yol.
Sanıldığından daha iyi donanım. Modern Android telefonlarda donanım destekli bir anahtar deposu (keystore) ve doğrulanmış önyükleme (verified boot) bulunur. AirNox Vault, sarmalama anahtarının güvenli donanıma yerleşmediği bir cihazda kasasını oluşturmayı reddeder. Desteklenen modellerde bu donanım sertifikalı bir güvenlik çipidir.
Açık bir platform. Ağ izni düğmesi ve güçlendirilmiş bellek ayırıcısıyla GrapheneOS kullanabilirsiniz. Uygulama Google servisleriyle de onlarsız da, standart Android'de de güçlendirilmiş bir sürümde de çalışır.
Anonimlik. Masada sıradan bir telefondur. Kripto varlık tutanların hiçbir listesinde yer almaz.
Kurulum bilerek sıkıcı
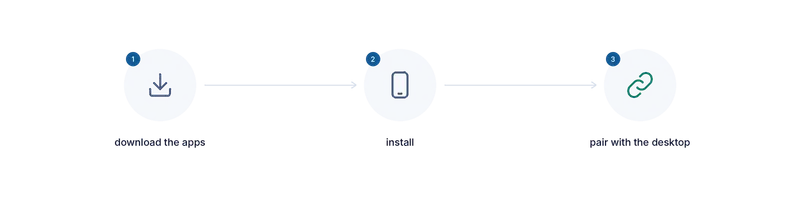
Telefon hiçbir zaman çevrimiçi olmaz, uygulamayı almak için bile. SIM kartı çıkarın. Telefonu sıfırlayın. Ona asla bir Wi-Fi şifresi vermeyin. Bir bilgisayarda APK'yı kendiniz derleyin ya da imzalı APK'mızı bizden veya bir uygulama mağazasından indirin. Dosyayı telefona kabloyla kendiniz kopyalayın. Bizim APK'mızsa imzasını yayımladığımız imzayla karşılaştırın. Sonra kabloyu kaldırın.
Uygulamanın hiçbir sürümünde internet izni yoktur; bu yüzden işletim sistemi ona soket açtırmaz. Yedeklemeler kapalıdır. Gizli bilgi gösteren ekranların görüntüsü alınamaz. Uygulama boşta kaldığında ve art arda yanlış parola girildiğinde kendini kilitler. İmzalama kodu, masaüstünün kullandığı çekirdeğin aynısıdır; böylece her zincir için denetlenecek iki ayrı kod değil, tek bir kod vardır.
Güven kutudan derlemeye geçer
Özel bir cihazda mühürlü bir kutuya ve bir üreticinin donanım yazılımına (firmware) güvenirsiniz. AirNox Vault'ta ise okuyabildiğiniz bir derlemeye güvenirsiniz. Uygulama açık kaynaktır. Güven, inceleyemediğiniz bir şeyden inceleyebildiğiniz bir şeye geçer; derleme de açık kaynağın hesabını verebileceği bir şeydir.
Ödünleşimler, dürüstçe
Telefonun saldırı yüzeyi, tek amaçlı bir cihazınkinden büyüktür. Bu telefonun asla çevrimiçi olmaması gerekmesinin sebebi de tam olarak budur. Uçak modu yazılımsal bir düğmedir; bu yüzden SIM kartı çıkarın ve asla bir Wi-Fi şifresi girmeyin. Telefonu tek amaçlı tutun: bu cihaz sosyal uygulamalar için değil.
Hiçbir telefonun güvenli çipi, blokzincirlerin kullandığı eğrilerle imza atamaz. Bu yüzden çip, kurtarma ifadesini (seed) mühürleyen anahtarı korur; imzanın kendisi ise kısa bir an için uygulamanın belleğinde hesaplanır. Ağ bağlantısı ve başka uygulaması olmayan bir cihazda bu kabul edilebilir bir ödünleşimdir ve ayrı bir imzalama çipi olmayan özel cihazların çoğu da aynı ödünleşimi yapar.
Bir de şu var: uygulama telefona, ele geçirildiğini varsaydığımız bilgisayar üzerinden ulaşır. Android her kurulumda uygulamanın imzalama sertifikasını kontrol eder. Parmak izini, mümkünse ikinci bir cihazdan, bizim yayımladığımızla karşılaştırın; farklıysa durun.
Sınırlar bunlar. Telefonla ilgili geri kalan her şey bir avantaj.
Serinin tamamı
- Bilgisayarın ele geçirildiğini varsayın
- Mass Adoption Security: imzalayıcı, zaten sahip olduğunuz bir telefon
- Air gap'in üzerinden üç yol: QR kodları, Bluetooth LE ve NFC
- Radyo dalgalarında görünmez: kimsenin tarayarak bulamayacağı bir imzalayıcı
- Aktarım kanalına asla güvenilmez
- Telefonun size gösterdikleri: imzalayıcıda işlem analizi
- Telefon kendi kaydını tutar
- Masaüstünüzdeki kasa: Argon2id ve tahmine direnen bir profil
- Tarayıcı cüzdanı olmadan dApp'ler
- Kuralları olan bir MCP sunucusu: sınırlar içinde yapay zekâ ajanları
- Her şey için tek korumalı cüzdan
- Küçük ve native: C++, JavaScript çalışma ortamı yok; iş istasyonunda da Raspberry Pi'da da