
Mass Adoption Security: 서명 기기는 이미 가진 휴대폰이에요
키를 보관하는 기기는 배송 중에 공격하기 가장 어렵고, 설정하기는 가장 쉬워야 해요. 저희는 그 기기가 이미 서랍 속에 있다고 생각해요.
목차
서명 기기(signer)를 얻는 두 가지 방법
전용 서명 기기는 공장에서부터 정체가 알려진 제품으로 출발해요. 유통업체로, 다시 판매점으로, 택배로, 그리고 책상 위로 와요. 그 사슬의 고리 하나하나가 상자를 열 수 있는 지점이에요. 상자에는 무엇인지 쓰여 있어요. 경로는 짧고 알려져 있어요. 그리고 그 과정 어딘가에서 이름, 주소, 암호화폐를 갖고 있다는 사실이 고객 데이터베이스에 남아요.
휴대폰은 다른 경로를 거쳐요. 다른 10억 대의 휴대폰과 함께 같은 매장을 지나고, 직접 서명 기기로 만들기 전까지는 어디에도 "서명 기기"라는 표시가 없어요. 어느 휴대폰이 그렇게 될지 아무도 미리 알 수 없으니, 손댈 진열대도, 유출될 명단도 없어요. 어디서든, 어떤 이유로든, 현금으로 살 수 있고, 작년에 쓰다 넣어 둔 휴대폰을 그냥 써도 돼요.
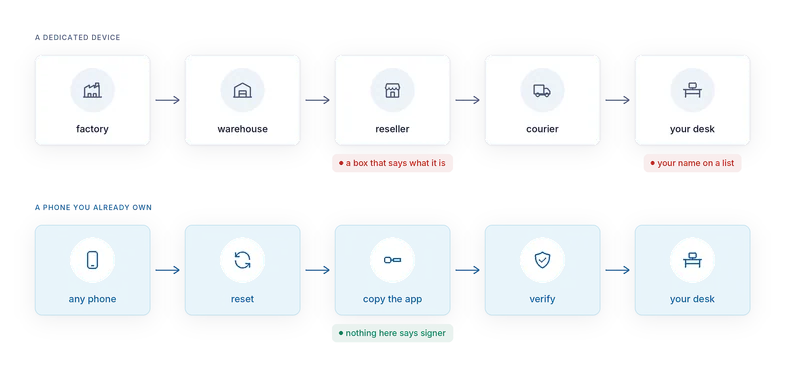
저희는 이것을 Mass Adoption Security(누구나 이미 가진 기기로 지키는 보안)라고 불러요. 배송하기 가장 안전한 기기는 사람들이 이미 가진 기기예요. 사람들이 가장 확실하게 설정을 마치는 기기도 이미 가진 기기예요. 아무도 뭔가를 사지 않고, 아무도 데이터베이스에 오르지 않고, 공략할 판매점도 없어요.
상자에는 없고 휴대폰에는 있는 것
화면. 6인치, 고해상도, 터치. 전체 주소, 디코딩된 컨트랙트 호출, 쉬운 말로 된 경고를 다 담을 공간이 있어요. 블라인드 서명(blind signing)은 상당 부분 화면 크기 문제이고, 휴대폰에는 그 문제가 없어요.
처음부터 들어 있는 무선 통신과 카메라. QR 코드에는 카메라, 책상에서는 Bluetooth LE, 탭 한 번에는 NFC. 액세서리를 사지 않고도 에어갭을 건너는 방법이 세 가지 있어요.
평판보다 뛰어난 하드웨어. 최신 안드로이드 휴대폰에는 하드웨어 기반 키 저장소와 검증된 부팅(verified boot)이 있어요. AirNox Vault는 래핑 키가 보안 하드웨어에 저장되지 않는 기기에서는 금고를 만들지 않아요. 지원 모델에서는 그 하드웨어가 인증받은 보안 칩이에요.
열린 플랫폼. 네트워크 권한 토글과 강화된 메모리 할당자를 갖춘 GrapheneOS를 쓸 수 있어요. 앱은 구글 서비스가 있든 없든, 기본 안드로이드든 보안 강화 빌드든 동작해요.
익명성. 책상 위에 있으면 그냥 휴대폰이에요. 암호화폐 보유자 명단 어디에도 올라 있지 않아요.
설치는 일부러 지루하게
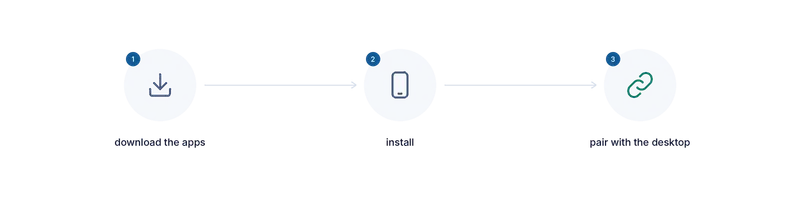
이 휴대폰은 앱을 받을 때조차 절대 온라인에 연결하지 않아요. SIM을 빼세요. 휴대폰을 초기화하세요. Wi-Fi 비밀번호는 절대 입력하지 마세요. 컴퓨터에서 APK를 직접 빌드하거나, 저희가 서명한 APK를 저희에게서 직접 받거나 앱 마켓에서 내려받으세요. 그 파일을 케이블로 휴대폰에 직접 복사하세요. 저희 APK라면 그 서명을 저희가 공개한 서명과 대조해 확인하세요. 그다음 케이블은 치워 두세요.
앱에는 어떤 빌드에도 인터넷 권한이 없어서, 운영체제가 소켓을 아예 열어 주지 않아요. 백업은 꺼져 있어요. 비밀 정보가 나오는 화면은 스크린샷에서 제외돼요. 앱은 사용하지 않을 때, 그리고 비밀번호가 여러 번 틀리면 스스로 잠겨요. 서명 코드는 데스크톱과 같은 코어를 쓰기 때문에, 감사할 구현은 체인마다 두 개가 아니라 하나예요.
신뢰가 상자에서 빌드로 옮겨가요
전용 기기를 쓰면 봉인된 상자와 제조사 펌웨어를 믿어야 해요. AirNox Vault를 쓰면 직접 읽을 수 있는 빌드를 믿으면 돼요. 앱은 오픈 소스예요. 신뢰의 대상이 들여다볼 수 없는 것에서 들여다볼 수 있는 것으로 옮겨가고, 빌드는 오픈 소스가 책임질 수 있는 대상이에요.
솔직한 트레이드오프
휴대폰은 단일 용도 기기보다 공격 표면이 넓어요. 바로 그래서 이 휴대폰은 절대 온라인에 연결하면 안 돼요. 비행기 모드는 소프트웨어 스위치일 뿐이니, SIM을 빼고 Wi-Fi 비밀번호는 절대 입력하지 마세요. 휴대폰은 이 용도로만 쓰세요. SNS 앱을 쓰는 기기가 아니에요.
블록체인이 쓰는 곡선으로 서명할 수 있는 휴대폰 보안 칩은 없어요. 그래서 칩은 시드(seed)를 봉인하는 키를 보호하고, 서명 자체는 앱 메모리 안에서 잠깐 계산돼요. 네트워크도, 다른 앱도 없는 기기라면 받아들일 만한 트레이드오프이고, 전용 서명 칩이 없는 대부분의 전용 기기도 같은 선택을 해요.
그리고 앱은 저희가 감염됐다고 가정하는 바로 그 컴퓨터를 거쳐 휴대폰에 들어가요. 안드로이드는 설치할 때마다 앱의 서명 인증서를 확인해요. 인증서 지문을 저희가 공개한 값과 비교하세요. 가능하면 다른 기기에서 확인하고, 값이 다르면 거기서 멈추세요.
한계는 여기까지예요. 나머지는 모두 휴대폰의 장점이에요.
시리즈 목차
- 컴퓨터는 이미 감염됐다고 가정하세요
- Mass Adoption Security: 서명 기기는 이미 가진 휴대폰이에요
- 에어갭을 건너는 세 가지 방법: QR 코드, Bluetooth LE, NFC
- 전파에 드러나지 않기: 아무도 스캔으로 찾을 수 없는 서명 기기
- 전송 수단은 절대 신뢰하지 않아요
- 휴대폰이 보여 주는 것: 서명 기기에서 하는 트랜잭션 분석
- 휴대폰은 자기만의 기록을 남겨요
- 데스크톱의 금고: Argon2id와 추측에 강한 프로필
- 브라우저 지갑 없이 dApp 쓰기
- 규칙이 있는 MCP 서버: 한도 안에서 움직이는 AI 에이전트
- 모든 걸 담은, 보호받는 지갑 하나
- 작고 네이티브하게: C++, JavaScript 런타임 없이, 워크스테이션부터 Raspberry Pi까지