
Mass Adoption Security:署名するのは、すでに持っているスマホ
鍵を保管するデバイスは、輸送中に最も攻撃しにくく、セットアップは最も簡単であるべきです。私たちは、そのデバイスはもうあなたの引き出しの中にあると考えています。
目次
署名端末(signer)を手に入れる2つの方法
専用の署名デバイスは、工場で、正体のわかっている製品として生まれます。そこから代理店へ、販売店へ、配送業者へと渡り、あなたの机に届きます。その経路の一つひとつが、箱を開けられうる場所です。箱には中身が何かが書いてあります。経路は短く、知られています。そしてどこかの時点で、あなたの名前、住所、暗号資産を持っているという事実が、顧客データベースに入ります。
スマホは別の経路をたどります。ほかの10億台のスマホと一緒に同じ店を通り、あなたが署名端末にするまで、それが「署名端末」であることを示すものは何もありません。どのスマホがそうなるのか事前に知る方法はないので、細工すべき棚も、流出するリストもありません。どこででも、どんな理由でも、現金でも買えますし、去年使わなくなった1台をそのまま使ってもかまいません。
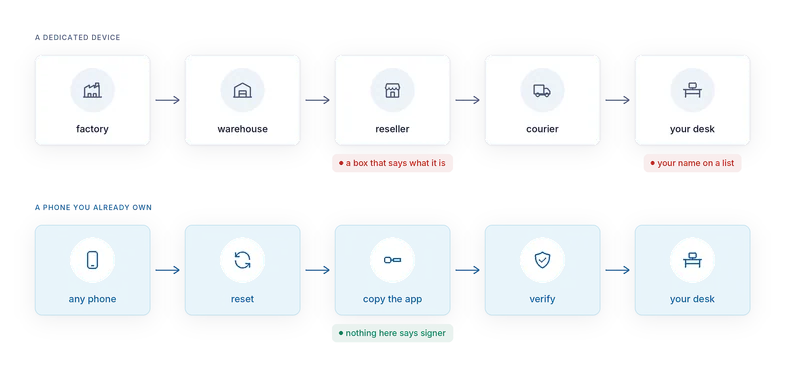
これを私たちは Mass Adoption Security(誰もが持つ端末で守るセキュリティ)と呼んでいます。出荷して最も安全なデバイスは、人々がすでに持っているデバイスです。人々が最も確実にセットアップできるデバイスは、すでに自分のものになっているデバイスです。誰も何も買わず、誰もデータベースに載らず、抱き込める販売店も存在しません。
箱になくて、スマホにあるもの
画面。6インチ、高解像度、タッチ操作。完全なアドレス、デコードされたコントラクト呼び出し、わかりやすい言葉の警告を表示する余裕があります。ブラインド署名(blind signing)は、かなりの部分まで画面サイズの問題で、スマホにはその問題がありません。
無線とカメラが最初から入っている。QR コード用のカメラ、机で使う Bluetooth LE、タップ用の NFC。アクセサリーを買わなくても、ギャップを越える方法が3つあります。
評判以上のハードウェア。最近の Android スマホには、ハードウェア格納型キーストアと確認付きブートがあります。AirNox Vault は、ラッピングキーがセキュアハードウェアに格納されないデバイスでは、金庫の作成を拒否します。対応機種では、そのハードウェアは認証を取得したセキュリティチップです。
オープンなプラットフォーム。GrapheneOS を使えば、ネットワーク権限の切り替えや強化されたメモリアロケーターも利用できます。アプリは Google サービスの有無を問わず、標準の Android でも強化版のビルドでも動きます。
匿名性。机の上にあれば、ただのスマホです。暗号資産を持っている人のリストのどこにも載っていません。
インストールは、あえて地味に
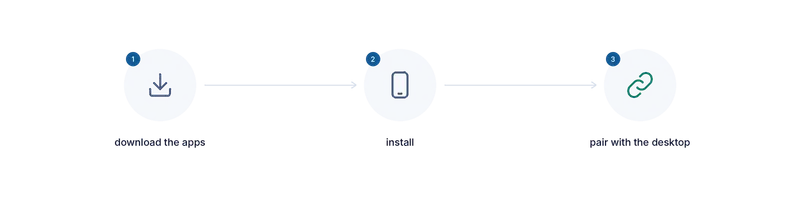
このスマホは、アプリを入手するときでさえ一度もオンラインにしません。SIM を抜きます。スマホをリセットします。Wi-Fi のパスワードは決して入力しません。パソコンで APK を自分でビルドするか、私たちが署名した APK を私たちの配布元かアプリストアからダウンロードします。そのファイルを、自分でケーブル経由でスマホにコピーします。私たちの APK なら、その署名を私たちが公開している署名と照合してください。終わったらケーブルは片付けます。
アプリ自体はどのビルドにもインターネット権限がないので、OS がソケットの作成を拒否します。バックアップはオフ。秘密情報を表示する画面はスクリーンショットの対象外です。アプリは、操作がないときや、パスワードを何度も間違えたときに自動でロックします。署名のコードはデスクトップと同じコアなので、監査すべき実装はチェーンごとに2つではなく1つです。
信頼の対象が、箱からビルドへ移る
専用デバイスでは、封をされた箱とベンダーのファームウェアを信頼します。AirNox Vault で信頼するのは、自分で読めるビルドです。アプリはオープンソースです。信頼の対象が、検査できないものから検査できるものへ移ります。そしてビルドなら、オープンソースとして説明責任を果たせます。
正直なトレードオフ
スマホは単一用途のデバイスより攻撃対象領域が広くなります。だからこそ、このスマホは決してオンラインにしてはいけません。機内モードはソフトウェアのスイッチにすぎないので、SIM は抜き、Wi-Fi のパスワードは決して入力しないでください。スマホは署名専用にしておきましょう。SNS アプリを入れるためのデバイスではありません。
ブロックチェーンが使う楕円曲線で署名できるセキュリティチップを積んだスマホはありません。そのためチップはシード(seed)を封印する鍵を守り、署名そのものはアプリのメモリ上で一瞬だけ計算されます。ネットワークもほかのアプリもないデバイスなら、これは許容できるトレードオフです。そして、専用の署名チップを持たない専用デバイスの多くも、同じトレードオフを選んでいます。
それから、アプリは、侵害されていると想定しているパソコンを経由してスマホに届きます。Android はインストールのたびにアプリの署名証明書を確認します。そのフィンガープリントを、私たちが公開しているものと、できれば別のデバイスから照合してください。違っていたら、そこで中止してください。
以上が限界です。それ以外の点では、スマホであることはすべて利点です。
シリーズ記事一覧
- パソコンは侵害されていると想定する
- Mass Adoption Security:署名するのは、すでに持っているスマホ
- ギャップを越える3つの方法:QR コード、Bluetooth LE、NFC
- 電波上で姿を見せない:スキャンしても見つからない署名端末
- 通信経路は決して信頼しない
- スマホが見せるもの:署名端末上でのトランザクション解析
- スマホは自分の記録を残す
- デスクトップの金庫:Argon2id と、推測に強いプロファイル
- ブラウザウォレットなしで dApp を使う
- ルールのある MCP サーバー:上限の範囲で動く AI エージェント
- すべてを、1つの守られたウォレットで
- 小さく、ネイティブに:C++、JavaScript ランタイムなし、ワークステーションから Raspberry Pi まで