
Mass Adoption Security: подписывает телефон, который у вас уже есть
Устройство, на котором хранятся ваши ключи, должно быть самым трудным для атаки по пути к вам и самым простым в настройке. Мы считаем, что такое устройство уже лежит у вас в ящике стола.
Содержание
Два способа получить устройство подписи (signer)
Специализированное устройство для подписи начинает жизнь на заводе как известный продукт. Оттуда оно едет к дистрибьютору, потом к реселлеру, потом к курьеру и наконец к вам на стол. Каждое звено этой цепочки — место, где коробку можно вскрыть. На коробке написано, что внутри. Маршрут короткий и известен заранее. А где-то по пути ваше имя, ваш адрес и сам факт того, что у вас есть криптовалюта, попадают в клиентскую базу.
У телефона другой путь. Он проходит через те же магазины вместе с миллиардом других телефонов, и ничто в нём не говорит «устройство подписи», пока вы сами его таким не сделаете. Заранее никто не знает, какой это будет телефон, поэтому нет полки, на которой можно что-то подменить, и нет списка, который может утечь. Купить его можно где угодно, по какой угодно причине, за наличные — или просто взять тот, которым вы перестали пользоваться в прошлом году.
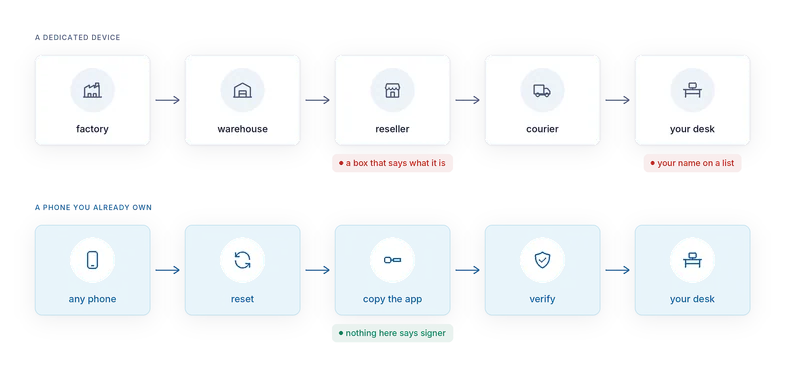
Мы называем это Mass Adoption Security — безопасность для массового пользователя. Самое безопасное в доставке устройство — то, которое у людей уже есть. Надёжнее всего люди настраивают то устройство, которым уже владеют. Никто ничего не покупает, никто не попадает в базу, и нет реселлера, которого можно скомпрометировать.
Что есть у телефона и чего нет у коробки
Экран. Шесть дюймов, высокое разрешение, сенсор. На нём помещаются полный адрес, декодированный вызов контракта и предупреждение простыми словами. Слепая подпись (blind signing) — во многом проблема размера экрана, и у телефона её нет.
Радиомодули и камера — уже в комплекте. Камера для QR-кодов, Bluetooth LE для работы за столом, NFC для касания. Три пути через зазор без покупки аксессуаров.
Железо лучше своей репутации. В современных Android-телефонах есть аппаратное хранилище ключей и проверенная загрузка (verified boot). AirNox Vault откажется создавать хранилище на устройстве, где ключ обёртывания не попадает в защищённое железо. На поддерживаемых моделях это железо — сертифицированный чип безопасности.
Открытая платформа. Можно поставить GrapheneOS с её переключателем сетевого разрешения и усиленным аллокатором памяти. Приложение работает с сервисами Google и без них, на стоковом Android или на усиленной сборке.
Анонимность. На столе это просто телефон. Его нет ни в одном списке владельцев криптовалюты.
Установка нарочно скучная
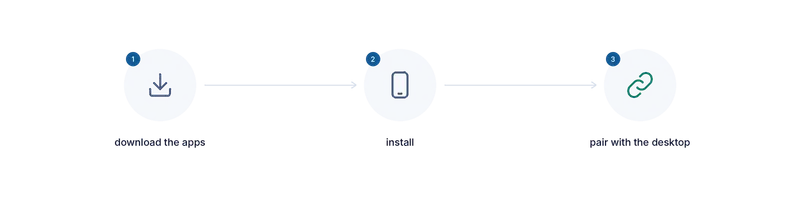
Телефон никогда не выходит в сеть, даже чтобы скачать приложение. Выньте SIM-карту. Сбросьте телефон. Никогда не вводите на нём пароль от Wi-Fi. На компьютере соберите APK сами или скачайте наш подписанный APK — у нас или в магазине приложений. Сами скопируйте файл на телефон по кабелю. Если это наш APK, сверьте его подпись с той, что публикуем мы. Потом уберите кабель.
У самого приложения ни в одной сборке нет разрешения на доступ в интернет, поэтому операционная система просто не даст ему открыть сокет. Резервное копирование отключено. Экраны с секретами не попадают на скриншоты. Приложение блокируется само при бездействии и после нескольких неверных паролей подряд. Код подписи — то же ядро, что и на компьютере, поэтому для каждой сети нужно проверять одну реализацию, а не две.
Доверие переходит от коробки к сборке
Со специализированным устройством вы доверяете запечатанной коробке и прошивке производителя. С AirNox Vault вы доверяете сборке, которую можно прочитать. У приложения открытый исходный код. Доверие переходит от того, что проверить нельзя, к тому, что можно, а за сборку открытый код способен поручиться.
Честно о компромиссах
У телефона поверхность атаки больше, чем у устройства с единственной функцией. Именно поэтому этот телефон никогда не должен выходить в сеть. Авиарежим — программный переключатель, так что выньте SIM-карту и никогда не вводите пароль от Wi-Fi. Пусть у телефона будет одна задача: соцсетям на нём не место.
Защищённый чип ни одного телефона не умеет подписывать на тех кривых, которые используют блокчейны. Поэтому чип защищает ключ, которым запечатана сид-фраза (seed), а сама подпись на мгновение вычисляется в памяти приложения. На устройстве без сети и без других приложений это приемлемый компромисс — тот же самый, на который идёт большинство специализированных устройств без отдельного чипа для подписи.
И ещё: приложение попадает на телефон через компьютер, который мы считаем скомпрометированным. Android проверяет сертификат подписи приложения при каждой установке. Сверьте отпечаток с тем, что публикуем мы, — по возможности со второго устройства, — и если они не совпадают, остановитесь.
Вот и все ограничения. Во всём остальном телефон только выигрывает.
Вся серия
- Считайте, что компьютер скомпрометирован
- Mass Adoption Security: подписывает телефон, который у вас уже есть
- Три пути через зазор: QR-коды, Bluetooth LE и NFC
- Невидимый в эфире: устройство подписи, которое не найти сканером
- Никакого доверия транспорту
- Что показывает телефон: анализ транзакций на устройстве подписи
- Телефон ведёт собственный журнал
- Хранилище на вашем компьютере: Argon2id и профиль, устойчивый к подбору пароля
- dApp без кошелька в браузере
- MCP-сервер с правилами: ИИ-агенты в рамках лимитов
- Один защищённый кошелёк для всего
- Компактный и нативный: C++ без среды выполнения JavaScript, от рабочей станции до Raspberry Pi