
Mass Adoption Security : l’appareil de signature est un téléphone que vous possédez déjà
L’appareil qui détient vos clés devrait être le plus difficile à piéger pendant son acheminement et le plus facile à mettre en place. Nous pensons que cet appareil dort déjà dans votre tiroir.
Sur cette page
Deux façons d’obtenir un appareil de signature
Un appareil de signature dédié (signer) commence sa vie en usine, en tant que produit identifié. Il passe chez un distributeur, un revendeur, un transporteur, puis arrive sur votre bureau. Chaque maillon de cette chaîne est un endroit où la boîte peut être ouverte. La boîte annonce ce qu’elle contient. Le trajet est court et connu. Et quelque part en chemin, votre nom, votre adresse et le fait que vous détenez des cryptomonnaies finissent dans une base de données clients.
Un téléphone suit un autre chemin. Il voyage avec un milliard d’autres téléphones, par les mêmes magasins, et rien en lui ne dit « appareil de signature » tant que vous n’en avez pas fait un. Personne ne peut savoir à l’avance de quel téléphone il s’agira, donc il n’y a aucun rayon à trafiquer et aucune liste qui puisse fuiter. Vous pouvez l’acheter n’importe où, pour n’importe quelle raison, en espèces, ou simplement reprendre celui que vous avez mis au placard l’an dernier.
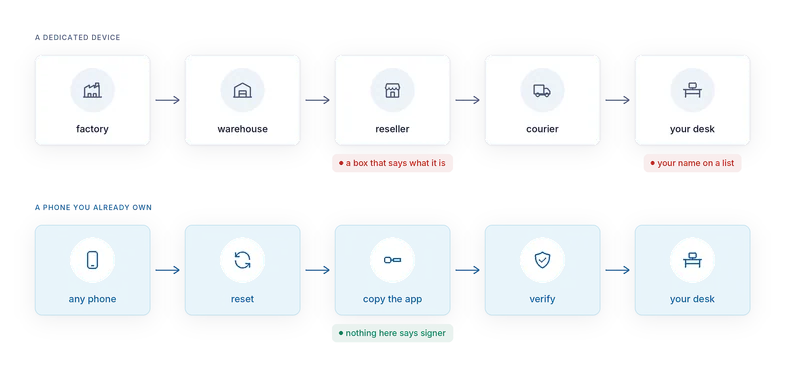
Nous appelons cela Mass Adoption Security, autrement dit une sécurité pensée pour l’adoption de masse. Le plus sûr à expédier, c’est l’appareil que les gens ont déjà. Celui qu’ils savent le mieux configurer, c’est celui qui est déjà à eux. Personne n’achète rien, personne ne finit dans une base de données, et il n’y a aucun revendeur à corrompre.
Ce qu’un téléphone a de plus qu’un boîtier
Un écran. Six pouces, haute résolution, tactile. Il y a la place pour une adresse complète, un appel de contrat décodé et un avertissement en termes clairs. La signature à l’aveugle (blind signing) est, dans une large mesure, un problème de taille d’écran, et un téléphone n’a pas ce problème.
Des radios et une caméra, fournies d’origine. La caméra pour les QR codes, le Bluetooth LE pour le bureau, le NFC pour un simple contact. Trois façons de franchir l’air gap sans acheter le moindre accessoire.
Un matériel meilleur que sa réputation. Les téléphones Android modernes disposent d’un keystore matériel et du démarrage vérifié. AirNox Vault refuse de créer son coffre-fort sur un appareil où la clé d’encapsulation n’est pas placée dans du matériel sécurisé. Sur les modèles pris en charge, ce matériel est une puce de sécurité certifiée.
Une plateforme ouverte. Vous pouvez utiliser GrapheneOS, avec son interrupteur de permission réseau et son allocateur de mémoire durci. L’application fonctionne avec ou sans les services Google, sur Android d’origine comme sur une version durcie.
L’anonymat. Posé sur un bureau, ce n’est qu’un téléphone. Il ne figure sur aucune liste de détenteurs de cryptomonnaies.
Une installation volontairement ennuyeuse
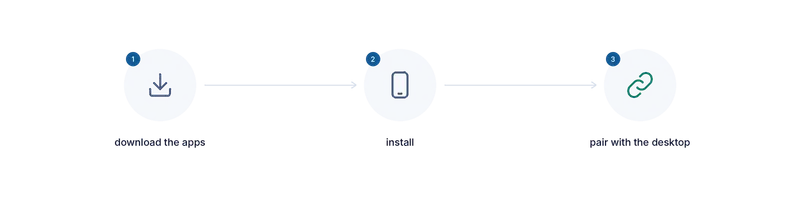
Le téléphone ne se connecte jamais, pas même pour récupérer l’application. Retirez la SIM. Réinitialisez le téléphone. Ne lui donnez jamais de mot de passe Wi-Fi. Sur un ordinateur, compilez l’APK vous-même ou téléchargez notre APK signé, chez nous ou sur une boutique d’applications. Copiez vous-même le fichier sur le téléphone avec un câble. S’il s’agit de notre APK, comparez sa signature à celle que nous publions. Puis rangez le câble.
Aucun build de l’application ne dispose de la permission Internet : le système d’exploitation lui refuse tout socket. Les sauvegardes sont désactivées. Les écrans contenant des secrets sont exclus des captures d’écran. L’application se verrouille d’elle-même en cas d’inactivité et après plusieurs mots de passe erronés. Le code de signature est le même noyau que celui de l’application de bureau : il y a une seule implémentation de chaque chaîne à auditer, pas deux.
La confiance passe du boîtier au build
Avec un appareil dédié, vous faites confiance à un boîtier scellé et au firmware d’un fabricant. Avec AirNox Vault, vous faites confiance à un build que vous pouvez lire. L’application est open source. La confiance passe de ce que vous ne pouvez pas inspecter à ce que vous pouvez inspecter, et c’est justement pour un build que l’open source peut se porter garant.
Les compromis, en toute honnêteté
Un téléphone présente une surface d’attaque plus large qu’un appareil à usage unique. C’est précisément pour cela que celui-ci ne doit jamais se connecter. Le mode avion n’est qu’un interrupteur logiciel : retirez donc la SIM et ne saisissez jamais de mot de passe Wi-Fi. Réservez le téléphone à ce seul usage : ce n’est pas l’appareil des réseaux sociaux.
Aucune puce sécurisée de téléphone ne signe avec les courbes qu’utilisent les blockchains : la puce protège donc la clé qui scelle la seed, tandis que la signature elle-même est calculée, un court instant, dans la mémoire de l’application. Sur un appareil sans réseau et sans autres applications, c’est un compromis acceptable, et c’est le même que font la plupart des appareils dédiés dépourvus de puce de signature dédiée.
Enfin, l’application arrive sur le téléphone en passant par l’ordinateur que nous supposons compromis. Android vérifie le certificat de signature de l’application à chaque installation. Comparez l’empreinte avec celle que nous publions, depuis un second appareil si possible, et si elles diffèrent, arrêtez-vous.
Voilà les limites. Pour tout le reste, le téléphone est un atout.
La série complète
- Partez du principe que l’ordinateur est compromis
- Mass Adoption Security : l’appareil de signature est un téléphone que vous possédez déjà
- Trois façons de franchir l’air gap : QR codes, Bluetooth LE et NFC
- Invisible sur les ondes : un appareil de signature qu’aucun scan ne repère
- On ne fait jamais confiance au transport
- Ce que vous montre le téléphone : l’analyse des transactions sur l’appareil de signature
- Le téléphone tient son propre registre
- Le coffre-fort de votre ordinateur : Argon2id et un profil qui résiste au cassage
- Des dApps sans portefeuille de navigateur
- Un serveur MCP avec des règles : des agents IA encadrés par des limites
- Un seul portefeuille protégé pour tout
- Petit et natif : C++, aucun runtime JavaScript, de la station de travail au Raspberry Pi