
ब्राउज़र वॉलेट के बिना dApps
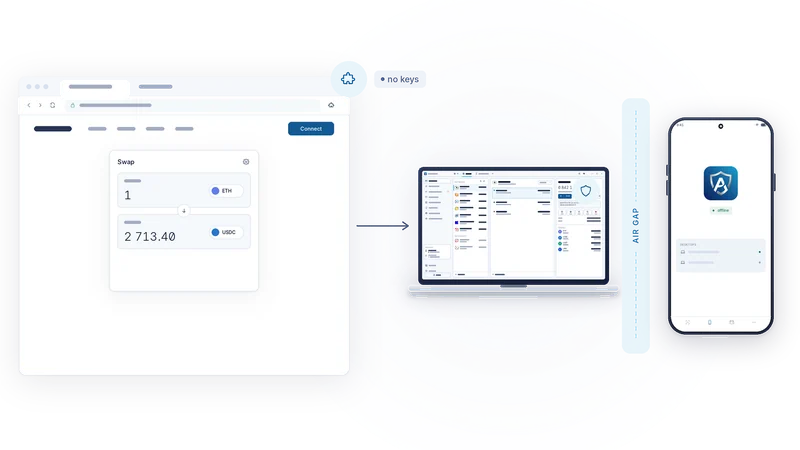
वेबसाइटें ब्राउज़र में वॉलेट की उम्मीद करती हैं। ब्राउज़र कंप्यूटर पर हमलों के लिए सबसे खुला प्रोग्राम है। AirNox इसका हल एक ऐसे एक्सटेंशन से निकालता है जो पेज को वॉलेट जैसा दिखता है, पर अपने पास कुछ भी नहीं रखता।
इस पेज पर
ऐसा एक्सटेंशन जो वॉलेट नहीं है
AirNox ब्राउज़र एक्सटेंशन (browser extension) वे स्टैंडर्ड इंटरफेस इंजेक्ट करता है जिन्हें डीसेंट्रलाइज़्ड ऐप्लिकेशन ढूँढ़ते हैं: EVM नेटवर्क के लिए EIP-1193 और EIP-6963, TON Connect, और Solana Wallet Standard और Sui Wallet Standard। पेज के लिए यह एक वॉलेट है। यह "कौन-से अकाउंट", "कौन-सी चेन", "कृपया इसे साइन करें" जैसे सवालों का जवाब हमेशा की तरह देता है।
अंदर से यह एक कूरियर है। इसके पास कोई कीज़ नहीं, यह कोई सीड (seed) स्टोर नहीं करता, और यह कुछ भी साइन नहीं कर सकता। पेज की हर रिक्वेस्ट एक सिर्फ-लोकल चैनल से डेस्कटॉप पर AirNox Wallet तक भेजी जाती है, और जवाब उसी रास्ते लौटता है। अगर कल इस एक्सटेंशन की जगह कोई मैलिशियस कॉपी आ जाए, तो उसके पास न चुराने को कुछ होगा, न साइन करने का कोई ज़रिया।
क्लासिक एक्सटेंशन वॉलेट में क्या गड़बड़ है
क्लासिक web3 वॉलेट पूरी तरह ब्राउज़र के अंदर रहता है, कीज़ समेत। इससे कीज़ कंप्यूटर के सबसे खुले प्रोग्राम में पहुँच जाती हैं। पेज में इंजेक्ट किया गया कोड एक्सटेंशन के इंटरफेस तक पहुँच सकता है। स्टोर किए गए सीक्रेट ऐसे एन्क्रिप्शन से सुरक्षित होते हैं जिसे आधुनिक ग्राफिक्स कार्ड बड़े पैमाने पर ब्रूट-फोर्स (brute force) कर लेते हैं। कई में ट्रैकर और विज्ञापन आते हैं। बहुत कम ऐसे हैं जो बदले गए रिसीवर एड्रेस से कोई बचाव देते हों। और इस सबके बदले वे दिन भर मेमोरी और प्रोसेसर टाइम खाते रहते हैं। AirNox ब्राउज़र वाले हिस्से को बस एक कूरियर तक सीमित रखता है, और जो कुछ मायने रखता है उसे ब्राउज़र से बाहर, एक नेटिव डेस्कटॉप प्रोग्राम में ले जाता है, और AirGap मोड में एक ऐसे फोन पर जो कभी ऑनलाइन नहीं होता।
सिर्फ लोकल
एक्सटेंशन और डेस्कटॉप के बीच का चैनल कभी आपके कंप्यूटर से बाहर नहीं जाता। न कोई रिले सर्वर, न क्लाउड सेशन, न अकाउंट। दोनों छोर एक-दूसरे को ऑथेंटिकेट करते हैं, इसलिए वॉलेट होने का नाटक करने वाले प्रोग्राम को कुछ नहीं मिलता, और एक्सटेंशन होने का नाटक करने वाले पेज को भी कुछ नहीं।
परमिशन डेस्कटॉप के हाथ में
परमिशन AirNox Wallet में रहती हैं, ब्राउज़र में नहीं। ये हर ओरिजिन (यानी हर वेबसाइट) और हर चेन के लिए, एक-एक करके दी जाती हैं, और कुछ भी अपने आप मान नहीं लिया जाता। जिस साइट को आपका Ethereum अकाउंट देखने की इजाज़त मिली है, उसे आपका Polygon अकाउंट देखने की इजाज़त नहीं मिली। जिस साइट को एक वॉलेट पर इजाज़त है, उसे दूसरे पर नहीं है।
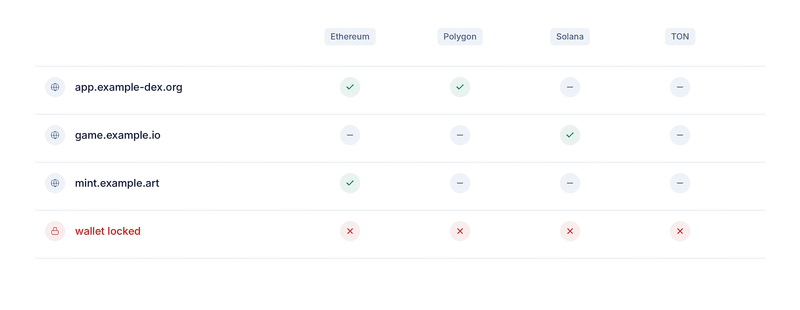
ओरिजिन वही है जिसे ब्राउज़र ने साबित किया है; पेज की भेजी कोई स्ट्रिंग ओरिजिन नहीं मानी जाती। कोई पेज किसी दूसरी साइट होने का दावा नहीं कर सकता। और पूरा सिस्टम फेल-क्लोज़्ड है: जो कुछ साफ तौर पर दिया नहीं गया, वह मना है, और जिस रिक्वेस्ट को वॉलेट समझता नहीं, वह भी मना है।
लॉक का मतलब ना
जब वॉलेट लॉक हो, तो एक्सटेंशन किसी बात का जवाब नहीं देता, रिक्वेस्ट चाहे जैसे भी लिखी गई हो। पेज वॉलेट को जगा नहीं सकता, अकाउंट की लिस्ट नहीं निकाल सकता, और ऐसा कोई सिग्नेचर कतार में नहीं लगा सकता जो आपके अनलॉक करते ही हो जाए। वॉलेट आप खुद, वॉलेट के अंदर, अनलॉक करते हैं, और उसके बाद ही ब्राउज़र को जवाब मिलते हैं।
साइनिंग
ट्रांज़ैक्शन, मैसेज और टाइप्ड डेटा, सब एक ही रास्ते से जाते हैं। डेस्कटॉप पहले रिक्वेस्ट को डिकोड करता है और जाँचता है, स्टैंडर्ड ऑपरेशन पहचानता है और हमशक्ल, अनलिमिटेड अलाउंस (allowance) और अनजान स्पेंडर (spender) को फ्लैग करता है। AirGap मोड में बिना साइन की गई रिक्वेस्ट फिर फोन तक जाती है, जहाँ उसे बाइट्स से दोबारा डिकोड किया जाता है, आपको दिखाया जाता है, और आपके Accept (स्वीकार) दबाने के बाद ही साइन किया जाता है। सिग्नेचर वापस आता है, डेस्कटॉप उसे ब्रॉडकास्ट करता है, और पेज को ट्रांज़ैक्शन हैश मिल जाता है। चेन बदलने की रिक्वेस्ट भी इसी तरह संभाली जाती है, और स्विच की इजाज़त है या नहीं, यह वॉलेट तय करता है।
जिस वॉलेट का सीड डेस्कटॉप पर रहता है, उसके लिए डेस्कटॉप वही जाँच करने के बाद साइन करता है: वॉलेट विंडो में, फोन पर नहीं।
हैक हुआ पेज क्या कर सकता है और क्या नहीं
हैक हुआ पेज या ब्राउज़र के अंदर कोई ज़हरीली स्क्रिप्ट आपसे झूठ बोल सकती है। ऐसा कोड एक ट्रांज़ैक्शन दिखाकर दूसरा माँग सकता है। वह क्लेम को वेरिफिकेशन बताकर पेश कर सकता है। लेकिन वह साइन नहीं कर सकता। फैसला वहीं होता है जहाँ कीज़ हैं, और तब होता है जब आप रिक्वेस्ट को उसी रूप में पढ़ लेते हैं जिसमें फोन ने उसे डिकोड किया। ड्रेनर (drainer) का जो अप्रूवल ब्राउज़र के पॉप-अप से आराम से निकल जाता, वह फोन पर अपने असली रूप में पहुँचता है: एक अलाउंस, इस स्पेंडर के लिए, इतनी रकम का। अगर वह अनलिमिटेड है, तो फोन यह बता देता है।
यही वह सौदा है जो हम चाहते थे: पेज के लिए ब्राउज़र वॉलेट जैसी सुविधा, और आपके लिए उसका कोई जोखिम नहीं।
पूरी सीरीज़
- मानकर चलिए कि कंप्यूटर हैक हो चुका है
- Mass Adoption Security: साइनर वह फोन है जो आपके पास पहले से है
- एयर गैप के पार तीन रास्ते: QR कोड, Bluetooth LE और NFC
- हवा में अदृश्य: ऐसा साइनर जिसे कोई स्कैन करके नहीं ढूँढ़ सकता
- ट्रांसपोर्ट पर कभी भरोसा नहीं किया जाता
- फोन आपको क्या दिखाता है: साइनर पर ट्रांज़ैक्शन का विश्लेषण
- फोन अपना रिकॉर्ड खुद रखता है
- आपके डेस्कटॉप पर वॉल्ट: Argon2id और अंदाज़ों के आगे टिकने वाली प्रोफाइल
- ब्राउज़र वॉलेट के बिना dApps
- नियमों वाला MCP सर्वर: AI एजेंट लिमिट के दायरे में
- सब कामों के लिए एक सुरक्षित वॉलेट
- छोटा और नेटिव: C++, बिना JavaScript रनटाइम, वर्कस्टेशन से Raspberry Pi तक