
छोटा और नेटिव: C++, बिना JavaScript रनटाइम, वर्कस्टेशन से Raspberry Pi तक
वॉलेट एक सिक्योरिटी प्रोग्राम है। यह इतना छोटा होना चाहिए कि इसका ऑडिट हो सके, इतना तेज़ कि इसकी तरफ ध्यान ही न जाए, और ऐसे चलते-फिरते पुर्ज़ों से मुक्त जो इसके अपने नहीं हैं।
इस पेज पर
C++ और Qt
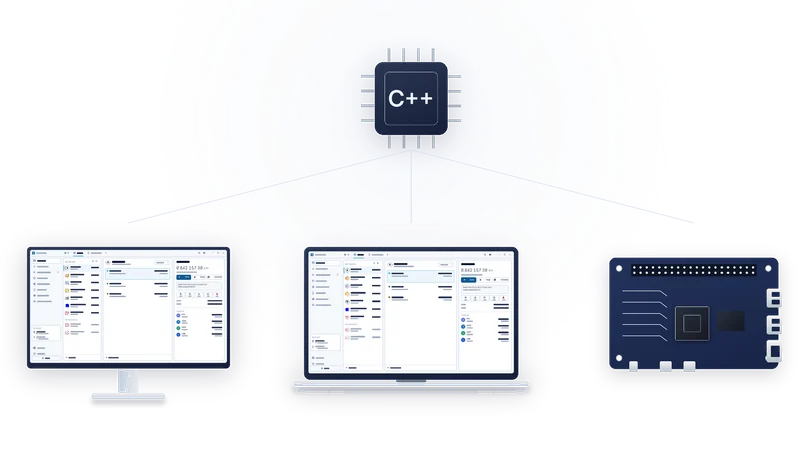
AirNox Wallet, Qt टूलकिट के साथ C++ में लिखा गया है। क्रिप्टोग्राफी, चेन कोड, ट्रांज़ैक्शन बिल्डर और जाँच, सब एक नेटिव कोर में हैं, जो हर प्लेटफॉर्म के लिए कंपाइल होता है। इंटरफेस भी नेटिव है। वॉलेट को रेंडर करने वाला कोई एम्बेडेड ब्राउज़र नहीं है, और न इसे चलाने वाला कोई स्क्रिप्टिंग इंजन।
इसके तीन नतीजे हैं जिन्हें आप महसूस कर सकते हैं। वॉलेट पल भर में शुरू हो जाता है। खाली बैठे यह शांत रहता है, इतने कम रिसोर्स के साथ कि मशीन अपने दूसरे काम आराम से करती रहे। और इसके नीचे कोई ऐसा रनटाइम नहीं है जो खुद को अपडेट करे, पैकेज लोड करे, या कहीं से लाया गया कोड चलाए।
अंदर क्या नहीं है
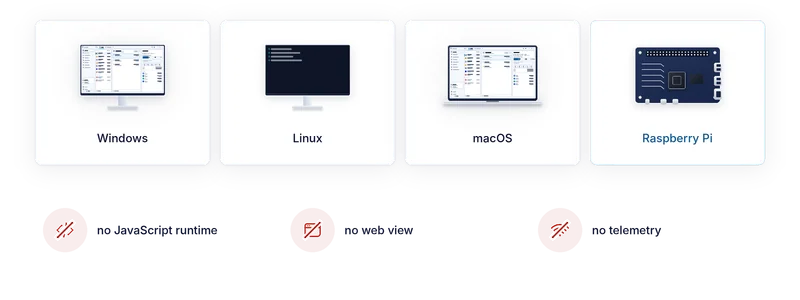
कोई JavaScript रनटाइम नहीं। वॉलेट हैक के मामलों का एक बड़ा हिस्सा पैकेज इकोसिस्टम और स्क्रिप्ट इंजेक्शन के रास्ते आता है। जिस वॉलेट में स्क्रिप्ट इंजन ही नहीं, वह इनका निशाना नहीं बनता।
कोई वेब व्यू नहीं। इंटरफेस टूलकिट बनाता है, कोई ब्राउज़र कंपोनेंट नहीं। इंजेक्ट करने के लिए कोई पेज ही नहीं है।
न टेलीमेट्री, न एनालिटिक्स, न ट्रैकर। वॉलेट ब्लॉकचेन नोड से बात करता है, और उन स्वैप और ब्रिज प्रोवाइडर से जिन्हें आप इस्तेमाल करना चुनते हैं। यह हमसे बात नहीं करता। कुछ भी चुपचाप हमें कोई जानकारी नहीं भेजता, और कोई अकाउंट बनाना नहीं पड़ता।
प्लेटफॉर्म
डेस्कटॉप ऐप्लिकेशन Windows, Linux और macOS पर चलता है, हर एक के लिए नेटिव बिल्ड के रूप में। यही कोड Raspberry Pi क्लास हार्डवेयर पर भी चलता है, जिससे AirNox एम्बेडेड इंस्टॉलेशन के लिए फिट बैठता है: एक्सचेंज ऑफिस का टर्मिनल, कियोस्क, बैक-ऑफिस साइनिंग स्टेशन। स्क्रीन वाला एक छोटा बोर्ड, एक USB NFC रीडर और वॉलेट मिलकर एक पूरा, एयर गैप (air gap) के लिए तैयार पॉइंट ऑफ ऑपरेशन बन जाते हैं, और कीज़ ऐसे फोन पर रहती हैं जो रीडर पर टैप करता है।
एक साइनिंग कोर
फोन ऐप और डेस्कटॉप एक ही कोर शेयर करते हैं। जो कोड कीज़ डिराइव करता है, ट्रांज़ैक्शन बनाता है और स्क्रीन के लिए उसे डिकोड करता है, वह दोनों डिवाइसों पर एक ही कोड है, जो हर एक के लिए कंपाइल होता है। हर चेन का ऑडिट करने के लिए एक ही इम्प्लीमेंटेशन है, ऐसे दो नहीं जिन्हें आपस में मेल खाना पड़े, और एक तरफ का फिक्स दोनों तरफ का फिक्स है।
यह क्यों मायने रखता है
छोटा और नेटिव होना स्टाइल की पसंद नहीं है। हर डिपेंडेंसी एक ऐसी जगह है जहाँ किसी और की गलती आपकी गलती बन जाती है। हर रनटाइम एक अटैक सरफेस है। हर नेटवर्क कॉल जो सख्त ज़रूरी नहीं, किसी न किसी चीज़ का लीक है। जो वॉलेट एक अकेला नेटिव प्रोग्राम है और सिर्फ उन्हीं नोड से बात करता है जिनकी तरफ आप उसे भेजते हैं, उसे आप पूरी तरह समझ सकते हैं। यही वह पैमाना है जिस पर हम पूरे प्रोडक्ट को परखते हैं, फोन पर साइनर (signer) से लेकर आपकी डेस्क पर विंडो तक।
पूरी सीरीज़
- मानकर चलिए कि कंप्यूटर हैक हो चुका है
- Mass Adoption Security: साइनर वह फोन है जो आपके पास पहले से है
- एयर गैप के पार तीन रास्ते: QR कोड, Bluetooth LE और NFC
- हवा में अदृश्य: ऐसा साइनर जिसे कोई स्कैन करके नहीं ढूँढ़ सकता
- ट्रांसपोर्ट पर कभी भरोसा नहीं किया जाता
- फोन आपको क्या दिखाता है: साइनर पर ट्रांज़ैक्शन का विश्लेषण
- फोन अपना रिकॉर्ड खुद रखता है
- आपके डेस्कटॉप पर वॉल्ट: Argon2id और अंदाज़ों के आगे टिकने वाली प्रोफाइल
- ब्राउज़र वॉलेट के बिना dApps
- नियमों वाला MCP सर्वर: AI एजेंट लिमिट के दायरे में
- सब कामों के लिए एक सुरक्षित वॉलेट
- छोटा और नेटिव: C++, बिना JavaScript रनटाइम, वर्कस्टेशन से Raspberry Pi तक