
Ein MCP-Server mit Regeln: KI-Agenten mit Limits
KI-Agenten fangen an, mit Geld umzugehen. Sie brauchen eine Wallet, die Nein sagen kann. In AirNox Wallet ist so eine eingebaut.
Auf dieser Seite
Agenten und Geld
Ein Agent, der ein Portfolio umschichtet, für einen Dienst bezahlt oder eine Position aufstockt, muss Kontostände lesen und Transaktionen senden. Gibst du ihm einen privaten Schlüssel (Private Key), gibst du ihm alles. Ein API-Schlüssel einer Börse ist kaum besser. Was ein Agent bekommen sollte: eine eng gefasste, widerrufbare Berechtigung mit Limits und ein Protokoll dessen, was er getan hat.
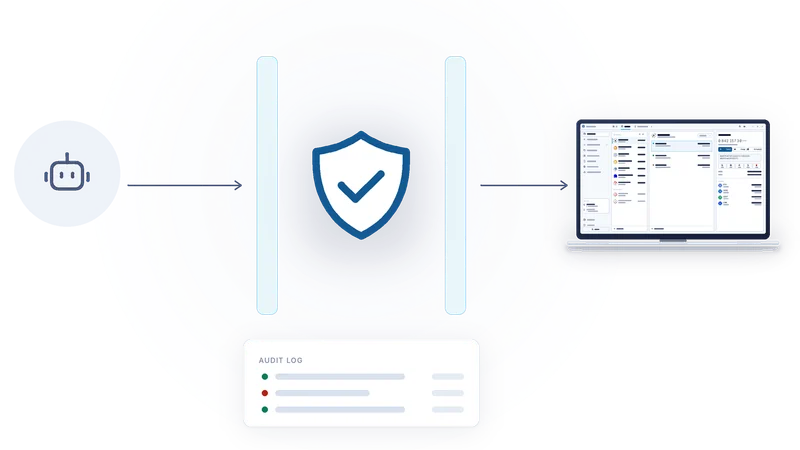
AirNox Wallet bietet genau das über das Model Context Protocol, den offenen Standard, über den Agenten-Frameworks mit Tools sprechen. Jeder Client, der MCP spricht, kann sich mit der Wallet verbinden. Die einzige Instanz, die entscheidet, ist die Wallet: Der Agent schlägt vor, die Richtlinie entscheidet.
Standardmäßig alles verboten
Ab Werk kann ein Agent gar nichts. Es sind keine Wallets sichtbar, keine Vorgänge erlaubt und keine Limits gesetzt, also wird jede Anfrage abgelehnt. Du öffnest Dinge bewusst, eine Entscheidung nach der anderen, in der Oberfläche der Wallet selbst. Nichts, was ein Agent sendet, kann die Richtlinie ändern, weil die Richtlinie über die MCP-Schnittstelle überhaupt nicht erreichbar ist.
Die Richtlinie
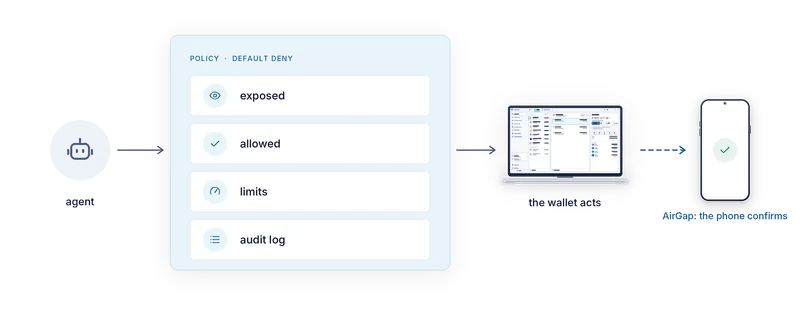
Sichtbar. Du wählst, welche Wallets und welche Adressen Agenten überhaupt sehen dürfen. Eine Adresse, die nicht für Agenten markiert ist, existiert für den Agenten nicht. Markierte Adressen sind im Wallet-Fenster gekennzeichnet, sodass du immer weißt, welche sichtbar sind.
Erlaubt. Für jede sichtbare Wallet und Adresse wählst du, welche Vorgänge zulässig sind: Kontostände und Verlauf lesen, Angebote abfragen, eine Transaktion senden, swappen. Lesezugriff bedeutet keinen Schreibzugriff.
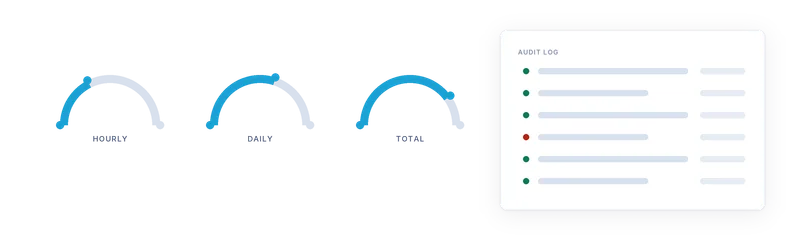
Limits. Ausgaben sind in Fiat gedeckelt, pro Stunde, pro Tag und insgesamt. Limits lassen sich global, pro Wallet und pro Adresse setzen, und es gilt jeweils das strengste. Ist ein Limit erreicht, wird die Anfrage mit einer Begründung abgelehnt, die der Agent versteht, und der Agent kann warten oder dich fragen.
Audit-Log. Jeder Aufruf wird festgehalten: was der Agent gefragt hat, wie die Richtlinie entschieden hat und was die Wallet getan hat. Das Log lässt sich nach Wallet oder Adresse filtern, sodass du die Aktivität eines Agenten auf einem Konto prüfen kannst, ohne alles zu lesen.
Im AirGap-Modus
Bei einer Wallet, deren Schlüssel auf dem Handy liegen, ist die Richtlinie auf dem Desktop nur die halbe Geschichte. Jede Transaktion, die ein Agent vorschlägt, muss trotzdem auf dem Handy signiert werden. Du kannst jede einzeln bestätigen und sie dabei so lesen, wie das Handy sie dekodiert hat, oder auf dem Handy selbst Regeln festlegen, was es ohne Nachfrage signieren darf. Und es gibt eine Grenze, die der Desktop nicht überschreiten kann: Nur das Handy kann eine Air-Gap-Adresse für Agenten sichtbar machen. Der Desktop kann das nicht im Namen des Handys erlauben.
So bleibt die Kette der Befugnisse intakt. Der Agent fragt den Desktop. Der Desktop wendet seine Richtlinie an. Das Handy wendet seine eigene an und hält den Schlüssel.
Wie die Verbindung entsteht
Der MCP-Server läuft in der Wallet. Ein Agent verbindet sich lokal mit ihm, entweder über einen kleinen Launcher für Clients, die Standardein- und -ausgabe nutzen, oder über einen lokalen Endpunkt, der mit einem Zugangstoken geschützt ist, das die Wallet ausstellt. Es gibt kein Cloud-Relay und kein Konto bei uns. Der Agent läuft auf deinem Rechner, spricht mit deiner Wallet und bleibt innerhalb der Grenzen, die du gezogen hast.
Alles, was die Richtlinie nicht erlaubt, wird abgelehnt. Alles, was erlaubt ist, hinterlässt eine Zeile im Log. So sollte eine Wallet für Agenten aussehen.
Die ganze Serie
- Annahme: Der Computer ist kompromittiert
- Mass Adoption Security: Das Signiergerät ist ein Handy, das du schon hast
- Drei Wege über den Air Gap: QR-Codes, Bluetooth LE und NFC
- Unsichtbar im Äther: ein Signiergerät, das kein Scanner findet
- Der Übertragungsweg gilt nie als vertrauenswürdig
- Was das Handy dir zeigt: Transaktionsanalyse auf dem Signiergerät
- Das Handy führt selbst Buch
- Der Tresor auf deinem Desktop: Argon2id und ein Profil, das Rateversuchen standhält
- dApps ohne Browser-Wallet
- Ein MCP-Server mit Regeln: KI-Agenten mit Limits
- Eine geschützte Wallet für alles
- Klein und nativ: C++, keine JavaScript-Runtime, von der Workstation bis zum Raspberry Pi