
Was das Handy dir zeigt: Transaktionsanalyse auf dem Signiergerät
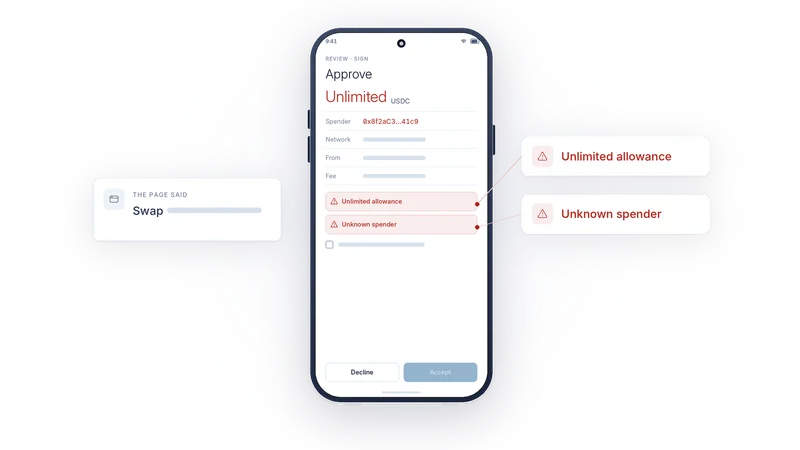
Die meisten Wallet-Diebstähle passieren mit Zustimmung des Besitzers. Eine Seite zeigt das eine, die Wallet signiert etwas anderes, und der Besitzer hat auf Confirm (Bestätigen) geklickt. Das Handy soll sicherstellen, dass du genau das signierst, was du siehst.
Auf dieser Seite
Behauptung und Wahrheit
Wenn eine Webseite dich bittet, etwas zu signieren, sagt sie dir auch, was es ist. „Tausche 1 ETH gegen USDC.“ „Hol dir deine Belohnung ab.“ „Verifiziere deine Wallet.“ Diese Beschreibung ist eine Behauptung der Seite, und eine bösartige Seite kann behaupten, was sie will. Die Bytes, die sie der Wallet übergibt, sind etwas anderes, und sie sind das Einzige, was die Blockchain je zu sehen bekommt.
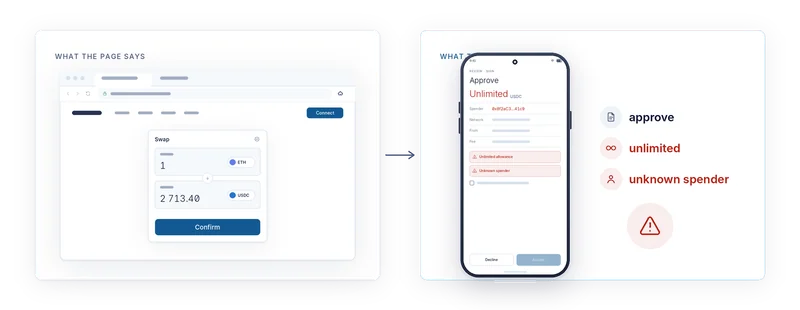
AirNox Vault ignoriert die Behauptung. Die App dekodiert die Anfrage aus genau den Bytes, die sie signieren wird, auf dem Handy, mit ihrem eigenen Parser, und zeigt dir das Ergebnis. Was der Desktop über eine Anfrage sagt, ist eine Behauptung. Was das Handy zeigt, ist die Wahrheit.
Standardvorgänge erkennt das Handy
Das meiste, was du signierst, ist gewöhnlich. Eine Überweisung. Eine Token-Freigabe (Allowance). Ein Swap über einen bekannten Router. Eine Einzahlung in einen Contract. Das Handy erkennt die Standardvorgänge jeder Chain-Familie, die es unterstützt, und zeigt sie in klaren Worten: welcher Vorgang, welcher Token, wie viel, an wen, in welchem Netzwerk und wie hoch die Gebührenobergrenze ist. Eine Überweisung sieht aus wie eine Überweisung. Eine Freigabe sieht aus wie eine Freigabe, mit ausgeschriebener Spender-Adresse und ausgeschriebenem Betrag.
Doppelgänger werden markiert
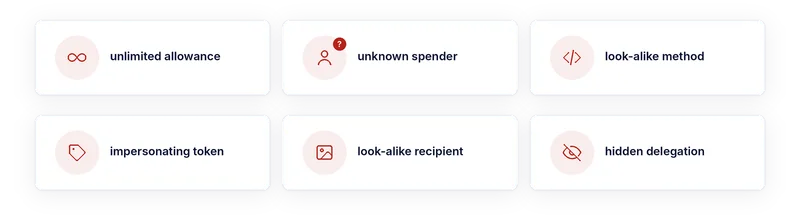
Gefährlich sind die Anfragen, die gewöhnlich aussehen und es nicht sind. Eine Methode, deren Name einer Standardmethode ähnelt, deren Parameter aber nicht passen. Ein Aufruf, der die Kontrolle an einen anderen Contract delegiert, und zwar so, dass es in der Kurzfassung nicht auftaucht. Ein Ziel, das nicht der Contract ist, mit dem die Seite angeblich spricht. Ein Token, dessen Symbol ein bekanntes nachahmt. Eine Empfängeradresse, die ihre ersten und letzten Zeichen mit einer deiner Adressen teilt.
Jeder dieser Fälle wird erkannt und zu einem Befund. Das Handy verweigert die Signatur nicht, denn die Entscheidung liegt bei dir. Es sorgt dafür, dass du den Befund nicht übersehen kannst.
Die Befunde
Eine unbegrenzte Freigabe ist der klassische Drainer-Trick: einmal freigeben (approve), danach alles in diesem Token verlieren. Das Handy schreibt „unbegrenzt“ in Rot und behandelt das als Befund.
Eine unbekannte Spender-Adresse bedeutet eine Freigabe an eine Adresse, für die niemand gebürgt hat. Wurde ein Swap über einen bestimmten Router angeboten und zielt die Freigabe auf etwas anderes, ist diese Abweichung ein Befund.
Doppelgänger-Methode, Token-Imitat, Doppelgänger-Empfänger und versteckte Delegation werden jeweils beim Namen genannt. Für Empfänger zeigen Desktop und Handy ein deterministisches Bild der Adresse. Ein Doppelgänger, der das Auge im Hex-Code täuscht, täuscht es beim Bild also nicht.
Erst quittieren, dann Accept
Ein Befund ist kein Pop-up, das du reflexhaft wegklickst. Accept (Annehmen) bleibt deaktiviert, bis jeder Befund abgehakt ist. Ablehnen kannst du jederzeit. Annehmen kannst du erst, wenn du quittiert hast, was das Handy gefunden hat. Diese eine Designentscheidung macht aus „Ich habe mich durchgeklickt“ ein „Ich habe es gelesen und mich entschieden, weiterzumachen“, und das ist der Unterschied zwischen einer leergeräumten Wallet und einer Entscheidung.
Der Desktop prüft zuerst
Dieselbe Analyse läuft auf dem Desktop, bevor eine Anfrage ihn überhaupt verlässt. Die meisten schlechten Anfragen werden also schon im Wallet-Fenster markiert, bevor sie das Handy erreichen. Das Handy wiederholt die Analyse, weil der Desktop der Rechner ist, den wir für kompromittiert halten. Zwei unabhängige Durchläufe auf zwei Geräten, und das letzte Wort hat das Gerät mit den Schlüsseln.
Lesen bleibt deine Aufgabe
Ein Signiergerät (Signer), das dir die Wahrheit zeigt, kann dich nicht davon abhalten, zuzustimmen. Was es kann: die Wahrheit unübersehbar machen. Aus den Bytes dekodiert, in klaren Worten, die riskanten Teile in Rot und mit einer Schranke, die du bewusst passieren musst. Der Rest liegt bei dir, und jetzt hast du alles, was du für die Entscheidung brauchst.
Die ganze Serie
- Annahme: Der Computer ist kompromittiert
- Mass Adoption Security: Das Signiergerät ist ein Handy, das du schon hast
- Drei Wege über den Air Gap: QR-Codes, Bluetooth LE und NFC
- Unsichtbar im Äther: ein Signiergerät, das kein Scanner findet
- Der Übertragungsweg gilt nie als vertrauenswürdig
- Was das Handy dir zeigt: Transaktionsanalyse auf dem Signiergerät
- Das Handy führt selbst Buch
- Der Tresor auf deinem Desktop: Argon2id und ein Profil, das Rateversuchen standhält
- dApps ohne Browser-Wallet
- Ein MCP-Server mit Regeln: KI-Agenten mit Limits
- Eine geschützte Wallet für alles
- Klein und nativ: C++, keine JavaScript-Runtime, von der Workstation bis zum Raspberry Pi