
Unsichtbar im Äther: ein Signiergerät, das kein Scanner findet
Ein Funksignal, das „Hier ist eine Wallet“ verkündet, würde den halben Sinn eines Offline-Signiergeräts (Signer) zunichtemachen. Deshalb kündigt sich ein Handy mit AirNox Vault nicht an.
Auf dieser Seite
Das Problem mit Funk
Bluetooth macht den Schreibtisch bequem. Es macht das Handy aber auch zu etwas, das spricht. Ein Gerät, das einen Namen wie „Wallet“ mit fester Adresse aussendet, lässt sich finden, wiedererkennen, von einem Tag zum nächsten verfolgen und als lohnendes Ziel herauspicken. Für einen Bluetooth-Scan braucht man ein Handy und eine kostenlose App. Malware auf dem Desktop kann das auch.
Wir wollten den Komfort ohne das Leuchtfeuer. Das Design hat drei Teile: wann das Handy überhaupt funkt, was es dabei sagt und wer damit etwas anfangen kann.
Funkstille, solange du die App nicht öffnest
Das Handy sendet nur, solange AirNox Vault geöffnet, entsperrt und im Vordergrund ist. Sperrst du das Handy, verstummt es. Wechselst du zu einer anderen App, verstummt es. Legst du es mit dem Display nach unten in eine Schublade, wird nichts gesendet. Es gibt keinen Hintergrunddienst, der einen Kanal warm hält.
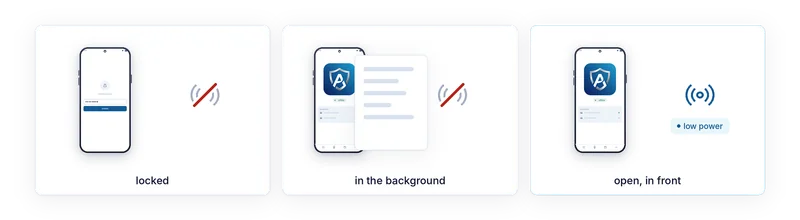
Wenn es sendet, dann mit geringer Sendeleistung. Seine Reichweite ist der Schreibtisch. Das ist eine bewusste Entscheidung darüber, wer mithören kann, kein Ersatz für Verschlüsselung.
Was es sagt, wenn es spricht
Drei Dinge machen das Advertising für Fremde nutzlos.
Einen Gerätenamen gibt es nicht. Nichts im Äther sagt AirNox, Wallet oder sonst etwas.
Die Bluetooth-Adresse ist zufällig, das System erzeugt sie jedes Mal neu. Es gibt keine feste Adresse, die man sich notieren und morgen wieder suchen könnte.
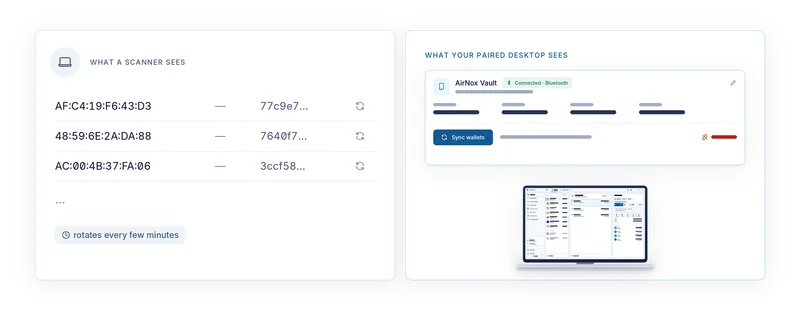
Und die Service-Kennung, die es ankündigt, ist berechnet statt fest. Sie wird aus der Kopplung (Pairing) abgeleitet, die das Handy mit deinem Desktop teilt, und aus dem aktuellen Zeitfenster. Deshalb ändert sie sich alle paar Minuten, und nur ein Desktop mit dieser Kopplung kann den aktuellen Wert ermitteln. Für alle anderen ist sie eine zufällig aussehende Zahl, die kurz darauf eine andere zufällig aussehende Zahl sein wird.
Was ein Scanner sieht
Ein Scanner im Nebenraum sieht eine namenlose Zufallsadresse mit einer zufällig aussehenden Kennung. Ein paar Minuten später sieht er eine andere Adresse mit einer anderen Kennung. Nichts verbindet die beiden. Nichts kennzeichnet das Gerät als Wallet statt als eines der vielen anderen namenlosen Dinge, die Bluetooth nutzen. Es gibt nichts, das man sich fürs nächste Mal merken könnte.
Was Malware auf dem Desktop sieht
Der Desktop, den wir für infiziert halten, hat keinen besseren Blick. Malware darauf hat keinen Namen, nach dem sie suchen könnte, keine feste Adresse, die sie sich merken könnte, und nichts zu finden, bis du die App in den Vordergrund holst. Die Wallet-Software weiß, wie sie das Handy erkennt, weil sie bei der Kopplung dabei war. Malware, die die Konfiguration dieser Software stiehlt, muss trotzdem warten, bis du die App öffnest, in Reichweite, und steht dann vor der Sitzung, um die es im nächsten Artikel geht.
Warum es ohnehin nichts bringt, das Handy zu finden
Angenommen, ein Angreifer entdeckt das Handy doch, während du es benutzt. Das Finden allein bringt ihm nichts. Jede Anfrage landet trotzdem auf dem Bildschirm des Handys, dekodiert aus den Bytes, die signiert werden sollen. Dort liest du sie und tippst auf Accept (Annehmen) oder eben nicht. Der Funk trägt verschlüsselten Datenverkehr innerhalb einer Sitzung, die bei der Kopplung authentifiziert wurde. Nah genug zu sein, um mitzuhören, heißt nicht, mitmachen zu können.
Unsichtbarkeit ist die erste Schicht. Ihre Aufgabe ist, dafür zu sorgen, dass es die meiste Zeit nichts anzugreifen gibt, und dass es, wenn doch, nach nichts Bestimmtem aussieht.
Die ganze Serie
- Annahme: Der Computer ist kompromittiert
- Mass Adoption Security: Das Signiergerät ist ein Handy, das du schon hast
- Drei Wege über den Air Gap: QR-Codes, Bluetooth LE und NFC
- Unsichtbar im Äther: ein Signiergerät, das kein Scanner findet
- Der Übertragungsweg gilt nie als vertrauenswürdig
- Was das Handy dir zeigt: Transaktionsanalyse auf dem Signiergerät
- Das Handy führt selbst Buch
- Der Tresor auf deinem Desktop: Argon2id und ein Profil, das Rateversuchen standhält
- dApps ohne Browser-Wallet
- Ein MCP-Server mit Regeln: KI-Agenten mit Limits
- Eine geschützte Wallet für alles
- Klein und nativ: C++, keine JavaScript-Runtime, von der Workstation bis zum Raspberry Pi