
خفيّ في الأثير: جهاز توقيع لا يعثر عليه أحد بالمسح
جهاز لاسلكي يعلن «هنا محفظة» سيهدم نصف الغاية من جهاز التوقيع غير المتصل (signer). لذلك لا يعلن الهاتف الذي يشغّل AirNox Vault عن نفسه.
في هذه الصفحة
مشكلة الأجهزة اللاسلكية
يجعل Bluetooth العمل على المكتب مريحًا. لكنه يجعل الهاتف أيضًا شيئًا يتكلم. الجهاز الذي يبث اسمًا مثل «Wallet» بعنوان ثابت جهاز يمكن العثور عليه، والتعرف عليه، وتتبّعه من يوم إلى آخر، وتمييزه هدفًا يستحق الهجوم. البحث عن أجهزة Bluetooth لا يتطلب أكثر من هاتف وتطبيق مجاني. ويمكن للبرمجيات الخبيثة (malware) على الحاسوب أن تفعل ذلك أيضًا.
أردنا الراحة دون أن يتحول الهاتف إلى منارة. يتكون التصميم من ثلاثة أجزاء: متى يبث الهاتف أصلًا، وماذا يقول حين يبث، ومن يستطيع فهم ما يقوله.
لا بث ما لم تفتح التطبيق
لا يبث الهاتف إلا حين يكون AirNox Vault مفتوحًا وغير مقفل وفي المقدمة. أقفِل الهاتف فيصمت. انتقل إلى تطبيق آخر فيصمت. ضعه مقلوبًا في درج فلا يُبث شيء. لا توجد خدمة في الخلفية تُبقي قناةً على أهبة الاستعداد.
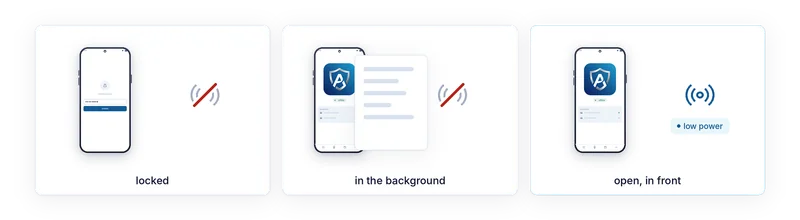
وحين يبث، يبث بقدرة إرسال منخفضة. مداه هو المكتب. وهذا اختيار مقصود لمن يستطيع سماعه، وليس بديلًا عن التشفير.
ما يقوله حين يتكلم
ثلاثة أمور تجعل ما يبثه بلا قيمة لأي غريب.
لا يحمل اسم جهاز. لا شيء في البث يقول AirNox أو محفظة أو أي شيء آخر.
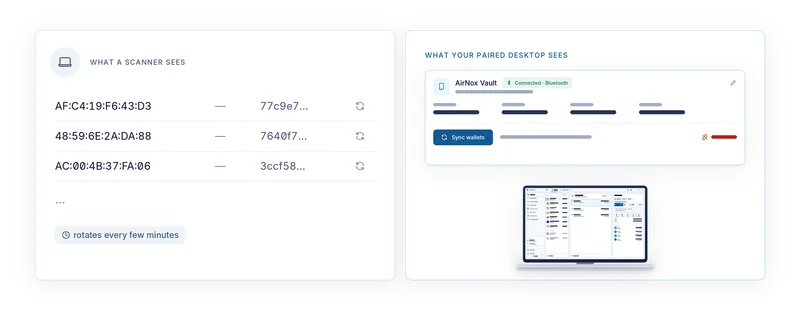
يستخدم عنوان Bluetooth عشوائيًا يجدده النظام في كل مرة. لا يوجد عنوان ثابت يمكن تدوينه والبحث عنه مجددًا غدًا.
ثم إن معرّف الخدمة الذي يعلنه محسوب لا ثابت. يُشتق من الاقتران (pairing) الذي يتشاركه الهاتف مع حاسوبك ومن النافذة الزمنية الحالية، فيتغير كل بضع دقائق، ولا يستطيع معرفة قيمته الحالية إلا حاسوب يملك ذلك الاقتران. أما لكل من عداه فهو رقم يبدو عشوائيًا، وسيصبح بعد قليل رقمًا آخر يبدو عشوائيًا.
ما يراه الماسح
يرى ماسح في الغرفة المجاورة عنوانًا عشوائيًا بلا اسم ومعه معرّف يبدو عشوائيًا. وبعد بضع دقائق يرى عنوانًا مختلفًا بمعرّف مختلف. لا شيء يربط بينهما. ولا شيء يميّز الجهاز بأنه محفظة لا مجرد واحد من الأجهزة المجهولة الكثيرة التي تستخدم Bluetooth. لا يوجد ما يمكن تذكره للمرة القادمة.
ما تراه البرمجيات الخبيثة على الحاسوب
الحاسوب الذي نفترض أنه مصاب لا يحظى برؤية أفضل. البرمجيات الخبيثة عليه لا تجد اسمًا تبحث عنه، ولا عنوانًا ثابتًا تتذكره، ولا شيئًا تعثر عليه إلى أن تفتح التطبيق في المقدمة. يعرف برنامج المحفظة كيف يتعرف على الهاتف لأنه كان حاضرًا عند الاقتران. والبرمجيات الخبيثة التي تسرق إعدادات ذلك البرنامج تبقى مضطرة إلى انتظار أن تفتح التطبيق والهاتف ضمن المدى، ثم تصطدم بالجلسة، التي تتناولها المقالة التالية.
لماذا لا يجدي العثور على الهاتف شيئًا على أي حال
لنفترض أن مهاجمًا رصد الهاتف وأنت تستخدمه. العثور عليه لا يكسبه شيئًا بحد ذاته. فكل طلب يصل في النهاية إلى شاشة الهاتف، بعد فك ترميزه من البايتات التي ستُوقَّع، حيث تقرؤه وتضغط Accept (قبول) أو لا تضغط. ينقل الراديو حركة بيانات مشفّرة داخل جلسة جرت مصادقتها عند الاقتران. وأن تكون على مسافة تكفي لسماعها لا يعني أنك تستطيع الانضمام إليها.
الخفاء هو الطبقة الأولى. ومهمته أن يضمن أنه في معظم الوقت لا يوجد ما يُهاجَم، وأنه حين يوجد، لا يبدو شيئًا بعينه.
السلسلة كاملة
- افترض أن الحاسوب مخترَق
- Mass Adoption Security (أمان الانتشار الواسع): جهاز التوقيع هاتف تملكه أصلًا
- ثلاث طرق لعبور الفجوة: رموز QR وBluetooth LE وNFC
- خفيّ في الأثير: جهاز توقيع لا يعثر عليه أحد بالمسح
- لا ثقة بقناة النقل أبدًا
- ما يعرضه عليك الهاتف: تحليل المعاملات على جهاز التوقيع
- الهاتف يحتفظ بسجله الخاص
- الخزنة على حاسوبك: Argon2id وملف تعريف يقاوم التخمين
- تطبيقات dApp دون محفظة في المتصفح
- خادم MCP بقواعد: وكلاء الذكاء الاصطناعي ضمن حدود
- محفظة واحدة محمية لكل ذلك
- صغير وأصلي: C++، بلا بيئة تشغيل JavaScript، من محطة العمل إلى Raspberry Pi