
افترض أن الحاسوب مخترَق
معظم سرقات العملات الرقمية لا تكسر التشفير، بل تبدأ على حاسوب عادي. صُمّمت AirNox Wallet لهذا الحاسوب، وهي تعمل على افتراض أنه في حكم المفقود أصلًا.
في هذه الصفحة
الخطر في الجهاز لا في الرياضيات
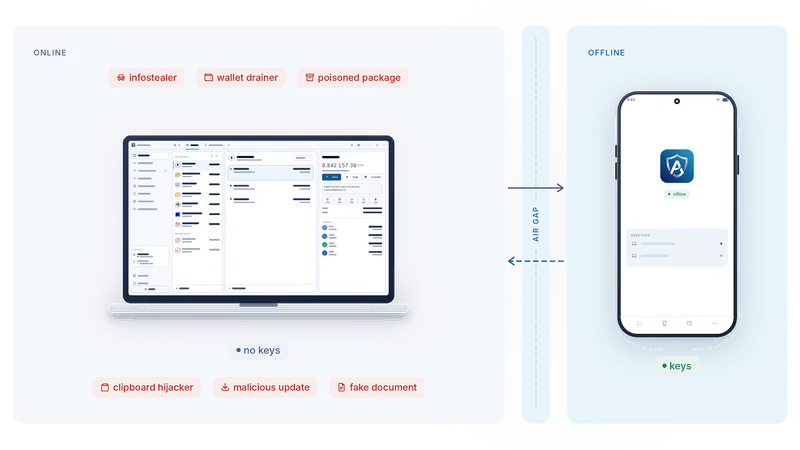
فكّر في الطريقة التي تخرج بها الأموال من المحفظة فعلًا. حزمة برمجية في أدوات أحد المطورين تحمل شيئًا زائدًا. إضافة متصفح (browser extension) تنشر تحديثًا لم يقرأه أحد. مستند ليس مستندًا في الحقيقة. صفحة ويب تعرض معاملة وتطلب منك توقيع أخرى. أداة للحافظة (clipboard) تستبدل عنوانًا قبل لحظة من لصقك له.
لا تمسّ أيٌّ من هذه الهجمات التشفيرَ. كلها تحتاج إلى الشيء نفسه: مفتاحًا خاصًا (private key)، أو موافقتك، على جهاز متصل بالإنترنت. الحاسوب هو الهدف لأن المفتاح يعيش عليه.
لذلك فإن أول قرار تصميمي في AirNox Wallet بسيط. لا تدع المفتاح يعيش هناك.
المفاتيح خارج الحاسوب
تعمل AirNox Wallet على الحاسوب. وهي وحدها محفظة أصلية متكاملة، بذرتها (seed) مختومة في خزنتها، وهذا إعداد سليم للعمليات اليومية. أما في وضع AirGap فتذهب خطوة أبعد: لا تحمل أبدًا مفتاحًا يستطيع تحريك أموالك. لا تحمل إلا العناوين التي اخترت أن تُطلعها عليها. وبهذه العناوين تؤدي كل ما تؤديه المحفظة على الإنترنت: تتواصل مع الشبكة، وتقرأ الأرصدة وتاريخ المعاملات، وتبني معاملات غير موقّعة، وتفحصها، وتبث كل ما يعود إليها موقّعًا.
يجري التوقيع على AirNox Vault، وهو تطبيق على هاتف Android لا يتصل بالإنترنت أبدًا. يحتفظ بالبذور. يفك ترميز كل طلب من البايتات التي يوشك أن يوقّعها، ويعرض العملية والمبلغ والأطراف والشبكة، ولا يوقّع إلا بعد أن تضغط Accept (قبول).
وبين الاثنين فجوة هوائية (air gap). لا طريق للهاتف إلى الإنترنت، وكل ما يعبر بينهما على الإطلاق طلب يذهب في اتجاه وتوقيع يعود في الاتجاه الآخر.
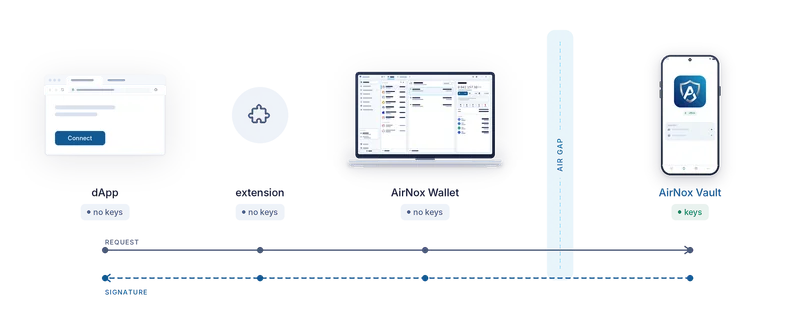
ما تفعله كل محطة
قد يبدأ الطلب من صفحة ويب، أو من المحفظة نفسها، أو من وكيل ذكاء اصطناعي متصل بالمحفظة. وأينما بدأ، يسلك المسار نفسه.
تتحدث إضافة المتصفح بواجهات المحافظ القياسية التي تتوقعها المواقع. لا تحمل مفاتيح ولا توقّع شيئًا. تمرّر الطلب إلى الحاسوب عبر قناة محلية.
يفك الحاسوب ترميز الطلب ويفحصه. يتعرف على العمليات القياسية، ويضع علامة على كل ما يكتفي بمشابهتها، ويتحقق من أذونات الإنفاق (allowance) والجهات المنفِقة (spender)، ويبني المعاملة غير الموقّعة. ثم يسلّم هذه المعاملة إلى الهاتف عبر رموز QR أو Bluetooth LE أو NFC.
يفك الهاتف ترميز الطلب مرة أخرى، من البايتات نفسها التي سيوقّعها، ويعرضه عليك بكلمات واضحة. وصف الحاسوب للطلب مجرد ادعاء. أما ما يعرضه الهاتف فهو الحقيقة. تقرؤه وتضغط Accept، أو لا تضغط. ولا يعود إلا التوقيع.
مكان المفتاح يحدد ما تقدر عليه البرمجيات الخبيثة (malware)
يمنحك AirNox مستويين من الحماية. ومن المفيد أن تراهما إلى جانب أضعف إعداد شائع: محفظة تقليدية تعيش على شكل إضافة في المتصفح.
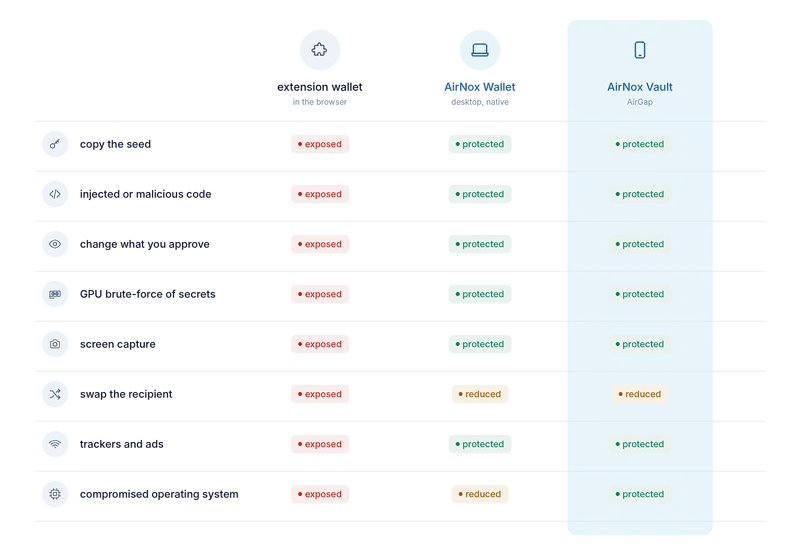
تعمل محفظة الإضافة التقليدية داخل أكثر البرامج انكشافًا على الحاسوب. أسرارها مختومة بتشفير تكسره بطاقات الرسوميات الحديثة بالقوة الغاشمة (brute force) على نطاق واسع. ويمكن أن تصل إليها شيفرة محقونة في صفحة، وأن يراها أي برنامج يلتقط الشاشة. وهي تحمل أدوات تتبع وإعلانات، ولا تقدم أي حماية من استبدال العنوان، وتستهلك الموارد طوال اليوم وهي تفعل ذلك.
أما AirNox Wallet على الحاسوب فبرنامج من نوع آخر، يدافع عن نفسه. إنها برنامج أصلي مكتوب بلغة C++، بلا محرك سكربتات يمكن الحقن فيه ولا صفحة يمكن تسميمها. لا تُبقي البذرة في الذاكرة إلا ما دامت الحاجة إليها قائمة، وتمسحها فورًا بعد ذلك. تراقب العمليات الجارية (processes) من حولها والمكتبات المحمّلة فيها، فلا تعمل شيفرة غريبة داخل المحفظة دون أن يُلحظ ذلك. تفك ترميز كل طلب وتفحصه، فيكون ما توافق عليه (approve) هو ما تراه. تراقب الحافظة بحثًا عن عنوان مستبدَل، وتُبقي نوافذها خارج لقطات الشاشة. أسرارها المخزّنة مختومة بخوارزمية Argon2id المكلِفة للذاكرة (memory-hard) ومثبّتة في شريحة TPM 2.0 في الحاسوب، وهذا ما لا تستطيع بطاقات الرسوميات اختصاره. ولا تحمل أي أدوات تتبع. وهي للعمليات اليومية خيار سليم بحد ذاتها، وكل ميزة أمان في هذه السلسلة تنطبق عليها سواء دخل الهاتف في الصورة أم لم يدخل.
أما AirGap فهو الطبقة القصوى فوق ذلك كله. كل ما سبق يبقى ساريًا، وتنتقل البذرة إلى هاتف غير متصل. حتى المهاجم الذي يسيطر على نظام التشغيل بأكمله لا يجد على الحاسوب ما ينسخه، ولا سبيل له إلى تغيير الشاشة التي يُتخذ عليها القرار الأخير. ويبقى استبدال المستلم الحركة الوحيدة المفتوحة جزئيًا في كل مكان، لأن تسميم العناوين (address poisoning) يستهدف عينيك لا البرنامج. وصور العناوين على الجهازين موجودة لتكشفه.
ما لا يعالجه هذا
جهاز التوقيع غير المتصل (signer) يُريك حقيقة ما توقّعه. لكنه لا يستطيع منعك من الموافقة عليه. ونسخة البذرة الاحتياطية تبقى مسؤوليتك، على الورق أو الفولاذ لا في مدير كلمات المرور. ولا توجد محفظة تحميك من شخص يجبرك على فتح قفلها. نفضّل أن تسمع هذه الحدود منا على أن تكتشفها بنفسك.
وتتناول بقية هذه السلسلة الأجزاء واحدًا تلو الآخر: لماذا جهاز التوقيع هاتف تملكه أصلًا، والطرق الثلاث لعبور الفجوة، وكيف يبقى الهاتف خفيًا في الأثير، ولماذا لا ثقة بقناة النقل أبدًا، وما يعرضه عليك الهاتف، والسجل الذي يحتفظ به.
السلسلة كاملة
- افترض أن الحاسوب مخترَق
- Mass Adoption Security (أمان الانتشار الواسع): جهاز التوقيع هاتف تملكه أصلًا
- ثلاث طرق لعبور الفجوة: رموز QR وBluetooth LE وNFC
- خفيّ في الأثير: جهاز توقيع لا يعثر عليه أحد بالمسح
- لا ثقة بقناة النقل أبدًا
- ما يعرضه عليك الهاتف: تحليل المعاملات على جهاز التوقيع
- الهاتف يحتفظ بسجله الخاص
- الخزنة على حاسوبك: Argon2id وملف تعريف يقاوم التخمين
- تطبيقات dApp دون محفظة في المتصفح
- خادم MCP بقواعد: وكلاء الذكاء الاصطناعي ضمن حدود
- محفظة واحدة محمية لكل ذلك
- صغير وأصلي: C++، بلا بيئة تشغيل JavaScript، من محطة العمل إلى Raspberry Pi