
有规则的 MCP 服务器:让 AI 智能体在限额内行事
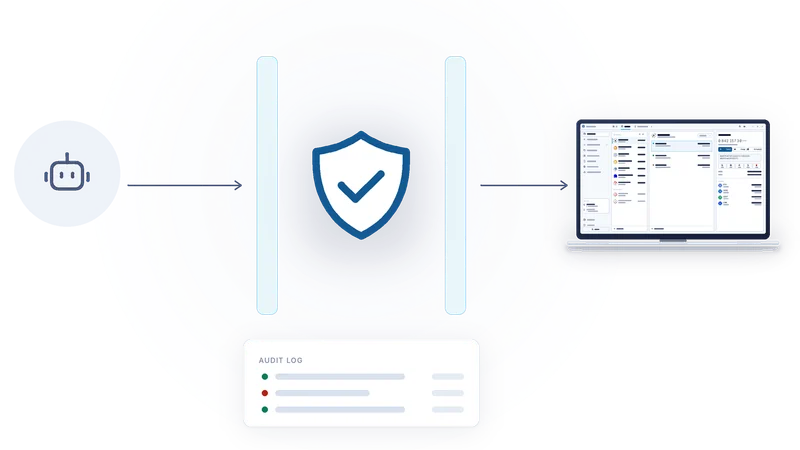
AI 智能体正开始经手资金。它们需要一个会说“不”的钱包。AirNox Wallet 内置了这样一道关口。
本页内容
智能体与钱
一个负责调仓、支付服务费用或者给仓位补仓的智能体,需要读取余额、发送交易。把私钥(private key)交给它,等于把一切都交给它。把交易所的 API 密钥交给它,也好不了多少。智能体应该得到的,是一项范围有限、可以撤销、带有限额的能力,外加一份它做过什么的日志。
AirNox Wallet 通过 Model Context Protocol 提供的正是这些。Model Context Protocol 是智能体框架与工具对话所用的开放标准。任何支持 MCP 的客户端都可以连接到钱包。钱包是唯一的决策者:智能体提议,策略定夺。
默认拒绝
开箱状态下,智能体什么都做不了。没有开放任何钱包,没有允许任何操作,也没有设置任何限额,这意味着每个请求都会被拒绝。你要在钱包自己的界面里,一项一项、有意识地开放权限。智能体发送的任何内容都改变不了策略,因为通过 MCP 接口根本触及不到策略。
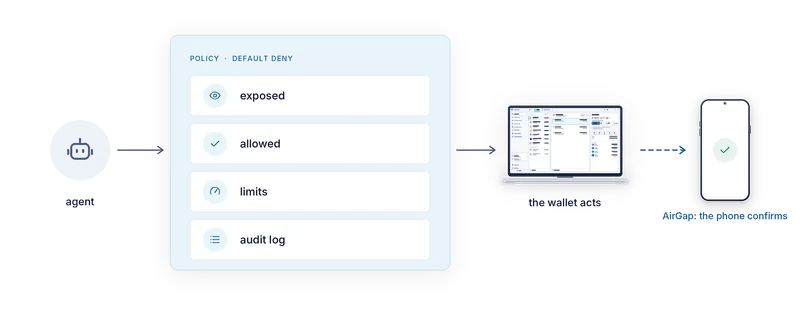
策略
开放范围:你来决定智能体究竟能看到哪些钱包和哪些地址。没有为智能体打上标记的地址,对智能体来说根本不存在。打了标记的地址会在钱包窗口中标出,让你随时清楚哪些是可见的。
允许的操作:对每个开放的钱包和地址,你来选择允许哪些操作:读取余额和历史记录、请求报价、发送交易、兑换。有读权限不代表有写权限。
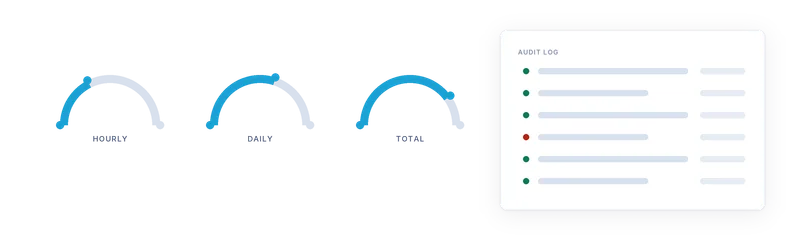
限额:支出以法币计价封顶,分为每小时、每天和总额三种。限额可以全局设置,也可以按钱包、按地址设置,以最严格的那一项为准。达到限额时,请求会被拒绝,并附上智能体能理解的原因,智能体可以等待,或者来问你。
审计日志(audit log):每一次调用都会被记录下来,包括智能体请求了什么、策略做了什么决定、钱包做了什么。日志可以按钱包或地址筛选,你可以只查看某个智能体在某个账户上的活动,而不必从头读到尾。
在 AirGap 模式下
对于密钥存放在手机上的钱包,桌面端的策略只是故事的一半。智能体提出的每一笔交易,仍然必须在手机上签名。你可以逐笔手动确认,看着手机解码出的内容来读;也可以在手机上设定规则,规定哪些交易可以不经询问直接签名。此外还有一条桌面端无法逾越的边界:只有手机才能把气隙(air-gapped)地址开放给智能体。桌面端不能代替手机做这个授权。
这样,授权链条就保持完整。智能体向桌面端提出请求。桌面端执行自己的策略。手机执行它自己的策略,并握有密钥。
如何连接
MCP 服务器运行在钱包内部。智能体在本地连接它:使用标准输入输出的客户端,通过一个小巧的启动器接入;或者通过一个由钱包签发的令牌保护的本地端点接入。没有云端中继,也不需要在我们这里开账户。智能体运行在你的机器上,与你的钱包对话,并且待在你划定的界线之内。
策略不允许的,一律拒绝。允许的每一项操作,都会在日志里留下一行。给智能体用的钱包,就该是这个样子。